

Google heeft een patch uitgebracht voor een ernstig probleem. Chrome Een zero-day-vulnerabiliteit, geregistreerd onder CVE-2026-2441 , betreft een geheugenbug in de manier waarop de browser bepaalde lettertypefuncties verwerkt, die al door aanvallers wordt misbruikt.
CVE-2026-2441 heeft de twijfelachtige eer de eerste te zijn. Chrome Zero-day 2026. Google vond het ernstig genoeg om er een aparte update voor het stabiele kanaal voor uit te brengen, in plaats van te wachten op de volgende grote release.
Hoe updaten Chrome
Het meest recente versienummer is 145.0.7632.75/76 voor Windows en macOS, en 145.0.7632.75 voor Linux. Dus, als uw Chrome Als de versie 145.0.7632.75 of later is, is deze beschermd tegen deze kwetsbaarheden.
De eenvoudigste manier om te updaten is door dit toe te staan. Chrome om automatisch te updaten. Maar je kunt achterop raken als je je browser nooit sluit of als er iets misgaat, zoals een extensie waardoor de update wordt voorkomen.
Om handmatig bij te werken, klikt u op het menu Meer (drie puntjes) en gaat u vervolgens naar Instellingen > Over Chrome . Als er een update beschikbaar is, Chrome Het downloaden begint. Opnieuw opstarten Chrome Voltooi de update, dan bent u beschermd tegen deze kwetsbaarheden.
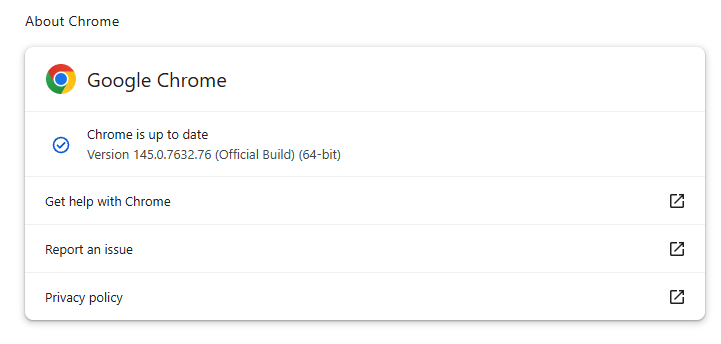
Je vindt ook stapsgewijze instructies in onze handleiding voor het bijwerken Chrome op elk besturingssysteem .
Technische details
Google bevestigt dat het actieve misbruik heeft geconstateerd, maar deelt nog geen informatie over wie het doelwit is, hoe vaak dit gebeurt of gedetailleerde indicatoren.
Maar we kunnen wel wat informatie afleiden uit wat we weten.
De kwetsbaarheid betreft een gebruiksprobleem na gratis gebruik. Chrome De oorzaak ligt bij de afhandeling van CSS-lettertypefuncties (CSSFontFeatureValuesMap), die onderdeel uitmaakt van de manier waarop websites tekst weergeven en stylen. Meer specifiek: de hoofdoorzaak is een bug in de ongeldigverklaring van de iterator. Chrome De lus zou een reeks lettertype-eigenschappen doorlopen en tegelijkertijd die reeks wijzigen, waardoor de lus naar verouderde gegevens zou blijven verwijzen totdat een aanvaller erin zou slagen dit om te zetten in code-executie.
Use-after-free (UAF) is een type softwarekwetsbaarheid waarbij een programma probeert toegang te krijgen tot een geheugenlocatie nadat deze is vrijgegeven. Dat kan leiden tot crashes of, in sommige gevallen, een aanvaller in staat stellen zijn eigen code uit te voeren.
Het CVE-record vermeldt: "Gebruik na 'free' in CSS in Google." Chrome Versie 145.0.7632.75 stond een externe aanvaller toe om willekeurige code uit te voeren in een sandbox via een speciaal geprepareerde HTML-pagina. (Chromium-beveiligingsrisico: Hoog)
Dit betekent dat een aanvaller een speciale website of andere HTML-inhoud zou kunnen maken die code uitvoert. Chrome browsersandbox.
Chrome De sandbox van Windows is als een beveiligde omgeving rondom elk tabblad van een website. Zelfs als er iets binnen dat tabblad misgaat, blijft het beperkt en kan het de rest van je systeem niet aantasten. Het beperkt de toegang van websitecode tot bestanden, apparaten en andere apps, waardoor een browserbug een aanvaller idealiter alleen toegang geeft tot die beperkte omgeving en geen volledige controle over de computer.
Het uitvoeren van willekeurige code binnen de sandbox blijft gevaarlijk, omdat de aanvaller in feite 'die browsertab' wordt. Hij kan alles zien en wijzigen waar de tab toegang toe heeft. Zelfs zonder naar het besturingssysteem te ontsnappen, is dit voldoende om accounts te stelen, achterdeurtjes in clouddiensten te plaatsen of gevoelig verkeer om te leiden.
Als dit wordt gecombineerd met een kwetsbaarheid waardoor een proces uit de sandbox kan ontsnappen, kan een aanvaller zich lateraal verplaatsen, malware installeren of bestanden versleutelen, net als bij elke andere volledige systeemcompromittering.
Hoe blijf ik veilig
Om uw apparaat te beschermen tegen aanvallen die misbruik maken van deze kwetsbaarheid, wordt u sterk aangeraden om zo snel mogelijk een update uit te voeren. Hier volgen nog enkele tips om te voorkomen dat u slachtoffer wordt, zelfs voordat een zero-day is gepatcht:
- Klik niet op ongevraagde links in e-mails, berichten, onbekende websites of op sociale media.
- Schakel automatische updates in en start regelmatig opnieuw op. Veel gebruikers laten hun browser dagenlang openstaan, waardoor de bescherming vertraging oploopt, zelfs als de update op de achtergrond wordt gedownload.
- Gebruik een actuele, realtime antimalware-oplossing met een webbeveiligingscomponent.
Gebruikers van andere Chromium-gebaseerde browsers kunnen een soortgelijke update verwachten.
Laten we eerlijk zijn, een incognito venster kan maar zoveel doen.
Datalekken, handel op het dark web, creditcardfraude. Malwarebytes Identity Theft Protection houdt het allemaal in de gaten, waarschuwt u snel en is inclusief een verzekering tegen identiteitsdiefstal.








