Duas vulnerabilidades do Microsoft Defender estão sendo exploradas ativamente na rede.
Em 20 de maio de 2026, a Agência de Segurança Cibernética e Infraestrutura (CISA) incluiu um conjunto significativo de vulnerabilidades exploradas ativamente em seu catálogo de Vulnerabilidades Exploradas Conhecidas (KEV). O catálogo KEV rastreia vulnerabilidades que se sabe estarem sendo exploradas na prática e estabelece prazos para a aplicação de correções pelas agências do Poder Executivo Civil Federal (FCEB).
Cinco das vulnerabilidades adicionadas são bastante antigas, para os padrões do setor. As correções foram lançadas em 2008, 2009 e 2010. Mas as vulnerabilidades do Microsoft Defender são deste ano. Essas duas são:
- CVE-2026-41091 ( pontuação CVSS 7,8 de 10): uma vulnerabilidade de elevação de privilégios no Microsoft Defender. Um atacante local que já tenha algum acesso a uma máquina pode abusar do Defender para obter permissões de nível SYSTEM, efetivamente concedendo-lhe controle total sobre o sistema. Windows .
- CVE-2026-45498 (pontuação CVSS de 4,0 em 10): uma vulnerabilidade de negação de serviço no Microsoft Defender. Nesse caso, um invasor pode interferir no Defender de forma a interromper seu funcionamento normal. Se os invasores conseguirem travar ou desativar o mecanismo antivírus quando quiserem, eles poderão criar um ambiente mais seguro para que seu malware seja executado sem ser detectado.
Você deve levar a sério a correção dessas vulnerabilidades se:
- Você conta com o Microsoft Defender como sua principal solução de proteção de terminais
- Você gerencia Windows sistemas em um ambiente empresarial, escolar ou governamental local
- Você tem máquinas compartilhadas, servidores de terminais ou qualquer ambiente em que vários usuários fazem login no mesmo sistema
Como seria de esperar de nós, não aconselhamos confiar em Windows Apenas o Defender. Existem opções melhores disponíveis, e elas não são mutuamente exclusivas.
Como aplicar um remendo
Os produtos de segurança são softwares, e os softwares têm falhas. Quando essas falhas acabam entrando na lista de vulnerabilidades exploradas conhecidas, ignorá-las é como deixar a porta da frente aberta achando que “o alarme vai detectar qualquer pessoa que entrar”.
Certificar-se Windows A atualização está ativada e configurada para receber atualizações para produtos da Microsoft. As atualizações da plataforma Defender geralmente são distribuídas juntamente com as atualizações cumulativas regulares.
Verifique também se as atualizações mais recentes de inteligência de segurança e da plataforma do Microsoft Defender estão instaladas.
A primeira versão da Plataforma Microsoft Defender Antimalware que corrige essas vulnerabilidades é a 4.18.26040.7.
Geralmente você pode encontrar esse número de versão nas configurações de Segurança Windows :
- Abra o Menu Iniciar e pesquise por Segurança Windows
- AcesseProteção contravírus e ameaças
- Clique em "Configurações" ou noícone de engrenagem
- AbrirSobre
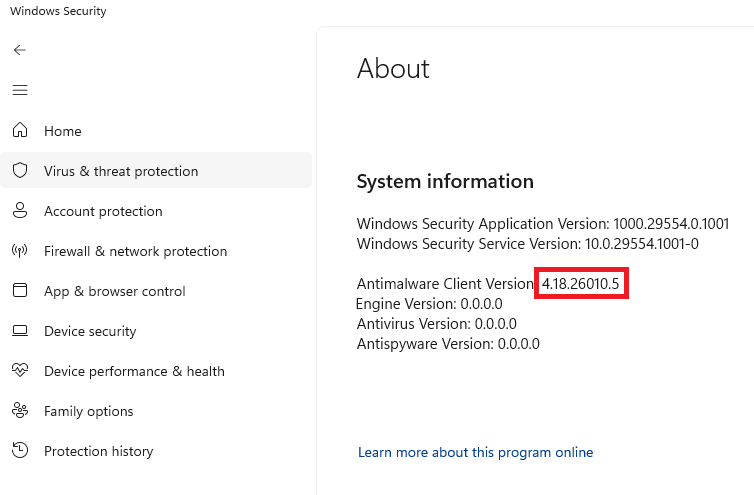
Mesmo com a atualização automática ativada, não recebi este patch imediatamente. As atualizações da plataforma Defender podem ficar defasadas em relação às definições ou só aparecer quando há uma atualização cumulativa. Windows A atualização já está disponível. A Microsoft normalmente lança atualizações para a Plataforma Antimalware Microsoft Defender uma vez por mês, ou conforme necessário, para proteção contra novas ameaças.
Então, vou ter que esperar. Ainda bem que estou protegido.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .