A atualização de segurança de outubro da Microsoft corrige um número recorde de 1.413 vulnerabilidades , incluindo uma que estava sendo explorada ativamente. Windows Vulnerabilidade zero-day da Shell e outras duas falhas divulgadas publicamente.
Quando você pensa que um recorde anterior vai durar por um tempo, a Microsoft surge novamente com a maior atualização mensal da Patch Tuesday. A Microsoft afirmou que o uso crescente de IA para encontrar e corrigir vulnerabilidades de segurança significa que os usuários podem esperar mais correções em suas atualizações mensais.
Como instalar atualizações e verificar se você está protegido
Essas atualizações corrigem problemas de segurança e ajudam a manter seu dispositivo seguro. Windows PC protegido. Veja como garantir que seu sistema esteja atualizado:
- Clique no botão Iniciar e, em seguida, abra as Configurações .
- Select Windows (geralmente na parte inferior do menu à esquerda).
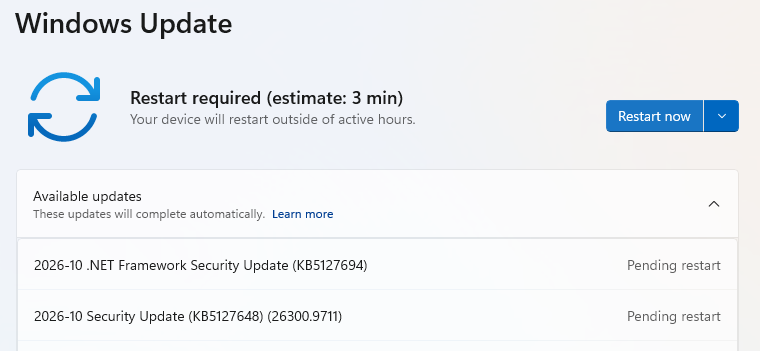
- Clique Verifique se há atualizações. Windows irá procurar as atualizações de segurança mais recentes. Se você as ativou Receba as últimas atualizações assim que estiverem disponíveis sob Mais opçõesVocê poderá ser solicitado a reiniciar imediatamente para concluir a atualização.
- Caso contrário, prossiga para a próxima etapa.
- Se houver atualizações disponíveis, elas começarão a ser baixadas automaticamente. Quando estiverem prontas, clique em Instalar ou Reiniciar agora , se solicitado. Seu computador pode precisar ser reiniciado para concluir a atualização.
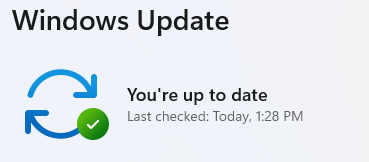
- Após reiniciar, volte aoWindows e verifique novamente. Se aparecer a mensagem“Você está em dia”, está tudo certo.
Detalhes técnicos
Como de costume, selecionamos algumas vulnerabilidades para destacar para os leitores interessados nos detalhes técnicos.
Começaremos com a vulnerabilidade ativamente explorada , rastreada como CVE-2026-96951 ( pontuação CVSS de 8,8 em 10), uma Windows Vulnerabilidade de bypass de recurso de segurança do Shell.
O recurso de segurança que ele consegue contornar é a defesa Mark of the Web (MOTW), que pode alertar os usuários sobre arquivos baixados potencialmente inseguros.
A exploração bem-sucedida requer interação do usuário. Por exemplo, em um ataque por e-mail ou mensagem instantânea, o atacante poderia enviar ao usuário alvo um arquivo especialmente criado para explorar a vulnerabilidade, mas o usuário teria que clicar em um link ou abrir um anexo.
Outra vulnerabilidade a ser monitorada é a CVE-2026-108398 (pontuação CVSS de 8,8 em 10), onde um caminho de pesquisa não confiável no .NET Framework permite que um invasor autorizado ignore um recurso de segurança local. O recurso ignorado é Windows O Defender Application Control (WDAC) permitia a execução de aplicativos não autorizados em sistemas alvo. Essa vulnerabilidade foi divulgada publicamente antes da correção.
Outra vulnerabilidade divulgada publicamente é a CVE-2026-92707 (pontuação CVSS de 5,3 em 10). Essa falha pode permitir que um atacante remoto não autenticado esgote a memória em aplicativos afetados que processam dados MessagePack especialmente criados. O MessagePack-CSharp é um componente de software que ajuda os aplicativos a compactar e descompactar dados em um formato compacto, tornando o armazenamento e a troca de informações mais eficientes. A exposição depende de como um serviço usa a biblioteca para compactar e descompactar as informações.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de segurança cibernética nunca devem se espalhar além de uma manchete. Mantenha as ameaças longe de seus dispositivos fazendo o download Malwarebytes hoje mesmo.