A atualização de segurança de novembro da Microsoft corrige mais de 1.000 vulnerabilidades , incluindo uma falha no Outlook que já está sendo explorada por invasores para roubar informações de autenticação .
Esta versão também corrige 48 vulnerabilidades críticas de execução remota de código (RCE) que poderiam permitir que invasores executassem código em máquinas afetadas, em alguns casos sem interação do usuário.
Enquanto Windows As atualizações corrigem muitas das vulnerabilidades deste mês; os leitores também devem verificar se há atualizações do Office disponíveis : a falha explorada no Outlook foi corrigida por meio dos produtos do Office afetados.
Para isso, siga estas instruções:
- Abra um aplicativo do Office, como o Word.
- Acesse Arquivo > Conta . No Outlook, isso pode aparecer como Conta do Office .
- Em Informações do produto , selecione Opções de atualização > Atualizar agora .
- Se necessário, selecione primeiro "Ativar atualizações" . Se os controles de atualização estiverem ausentes em um dispositivo de trabalho, entre em contato com a equipe de TI da sua organização; as atualizações podem ser gerenciadas centralmente.
Durante a atualização, você poderá ser solicitado a salvar seu trabalho (verifique seus documentos abertos). Depois disso, você deverá ver algo semelhante a isto:
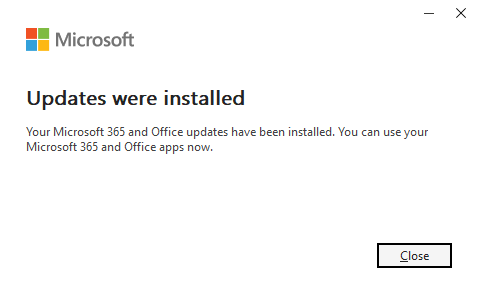
Como se inscrever Windows Aplique patches e verifique se você está protegido.
Essas atualizações corrigem problemas de segurança e ajudam a manter seu dispositivo seguro. Windows PC protegido. Veja como garantir que seu sistema esteja atualizado:
- Clique no botão Iniciar e, em seguida, abra as Configurações .
- Select Atualização Windows (geralmente na parte inferior do menu à esquerda).
- Clique em Verificar atualizações . Windows O sistema irá procurar as atualizações de segurança mais recentes. Se você ativou a opção "Obter as atualizações mais recentes assim que estiverem disponíveis" em "Mais opções" , poderá ser solicitado que você reinicie o computador imediatamente para concluir a atualização.
- Você pode encontrar a atualização (Atualização de segurança KB5132061) já instalada.
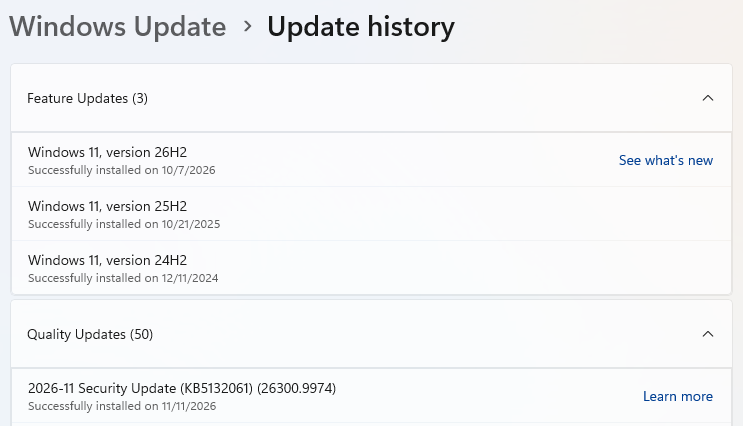
- Se houver atualizações disponíveis, elas começarão a ser baixadas automaticamente. Quando estiverem prontas, clique em Instalar ou Reiniciar agora , se solicitado. Seu computador pode precisar ser reiniciado para concluir a atualização.
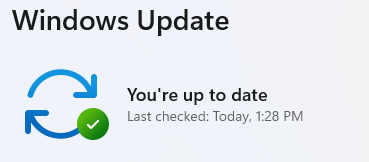
- Após reiniciar, volte ao Windows Update e verifique novamente. Se aparecer a mensagem "Você está atualizado" , está tudo certo.
Detalhes técnicos
Como de costume, selecionamos algumas vulnerabilidades para destacar para os leitores interessados nos detalhes técnicos.
Começaremos com a CVE-2026-124194 , uma vulnerabilidade do Outlook que já está sendo explorada por atacantes. Ela possui uma pontuação CVSS de 6,5 em 10 e pode expor informações de autenticação que os atacantes podem usar para se passar pelo usuário. Conforme a descrição da Microsoft:
"A interface do produto não alerta o usuário sobre ações inseguras no Microsoft Office Outlook, permitindo que um invasor não autorizado realize falsificação de identidade em uma rede."
Para explorar essa vulnerabilidade, um atacante precisa convencer alguém a abrir um arquivo de mensagem especialmente criado em uma versão afetada do Outlook. Isso pode fazer com que o Outlook se conecte a um local de rede controlado pelo atacante sem o aviso usual de conteúdo externo, expondo potencialmente informações de autenticação (o hash NTLMv2 do usuário) que poderiam ser usadas para se passar por ele.
Como essa vulnerabilidade está sendo explorada na prática, atualizar o Office conforme descrito anteriormente é uma prioridade.
Outra vulnerabilidade que gostaria de destacar é a CVE-2026-116928 (pontuação CVSS de 9,8 em 10):
“Escrita fora dos limites no Microsoft Windows O componente de pesquisa permite que um invasor não autorizado execute código em uma rede.
Uma vulnerabilidade de escrita fora dos limites permite que um programa escreva fora dos limites de memória que deveria usar, o que pode levar à corrupção de memória ou à inserção de código malicioso na memória e enganar o sistema para que o execute.
A Microsoft descreve um ataque no qual um anexo malicioso de e-mail é processado automaticamente para indexação pelo Exchange Server. Nesse cenário, o destinatário não precisa abrir o e-mail ou o anexo. O processamento pode ser suficiente para permitir que o invasor execute código com as permissões do serviço afetado. A Microsoft não relatou nenhuma exploração dessa vulnerabilidade.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .