Em 9 de novembro, o Google lançou uma atualização de segurança para Chrome Canal estável para Windows , Mac e Linux. A atualização será distribuída ao longo dos próximos dias e semanas.
A maioria dos usuários está em Chrome Canal estável. A atualização para desktop traz Chrome para as versões 157.0.8103.50/.51 para Windows e Mac e 157.0.8103.50 para Linux . Inclui nove correções de segurança, incluindo uma para uma vulnerabilidade zero-day que estava sendo explorada ativamente.
Uma vulnerabilidade de dia zero é uma falha de segurança divulgada ou explorada antes que uma correção oficial esteja disponível.
O Centro de Coordenação de Resposta a Emergências Cibernéticas de Hong Kong (HKCERT) classifica o risco geral como "Extremamente Alto". Seu boletim afirma que algumas das vulnerabilidades corrigidas na atualização podem permitir ataques de negação de serviço, burla de restrições de segurança e execução remota de código.
Como atualizar Chrome
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando sem atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Se você não quiser esperar que a atualização chegue até você, pode atualizar manualmente. Abra " Sobre o Google Chrome em Chrome Menu Configurações ou Ajuda . Chrome O sistema verificará se há atualizações e baixará qualquer atualização disponível. Se solicitado, clique em Reiniciar para aplicá-la.
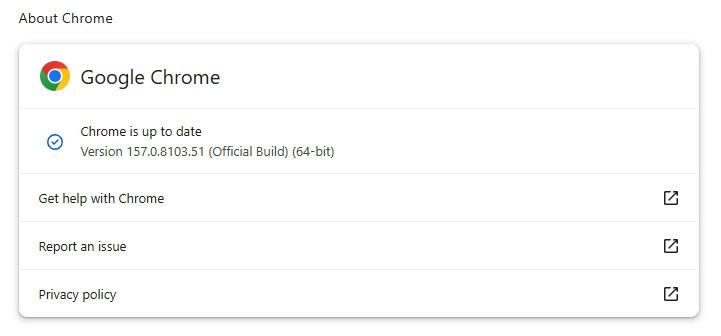
Você pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo em nosso guia: Como atualizar Chrome em qualquer sistema operacional .
O Google também lançou Chrome 157.0.8103.50 para Android em 9 de novembro. O Google afirma que ele inclui as mesmas correções de segurança da versão para desktop, a menos que seja indicado o contrário. Android Os usuários devem verificar a Google Play para obter a atualização.
Detalhes técnicos
Vamos analisar mais de perto essa vulnerabilidade de dia zero.
O Google afirma ter sido notificado sobre uma vulnerabilidade por uma terceira parte não identificada em 6 de novembro. A vulnerabilidade é rastreada como CVE-2026-125350 e classificada como uma vulnerabilidade de uso após liberação (use-after-free) de alta gravidade. Chrome componente XML de.
XML é um formato de dados. Chrome Utiliza-se para ler e processar certos tipos de conteúdo web estruturado. XML significa Extensible Markup Language (Linguagem de Marcação Extensível): ela rotula informações com tags, de forma semelhante ao HTML, mas permite que os autores definam suas próprias tags para descrever seus dados.
Uma vulnerabilidade de uso após liberação ocorre quando um programa tenta acessar um endereço de memória depois que ele já foi liberado. Isso pode causar travamentos ou, em alguns casos, permitir que um invasor execute seu próprio código.
O Google apenas afirma estar "ciente da existência de uma vulnerabilidade explorada para o CVE-2026-125350". A empresa não divulgou os nomes dos atacantes, os alvos, o método de disseminação ou as funcionalidades da vulnerabilidade.
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →