

A equipe de Inteligência, Mitigação e Escalonamento de Ameaças (TIME) da LastPass publicou um alerta sobre uma campanha ativa de phishing na qual e-mails falsos de “manutenção” pressionam os usuários a fazer backup de seus cofres em 24 horas. Os e-mails levam a sites de phishing que roubam credenciais, em vez de qualquer página legítima da LastPass.
A campanha de phishing, que começou por volta de 19 de janeiro de 2026, usa e-mails que alegam falsamente uma manutenção de infraestrutura e instam os usuários a “fazer backup do seu cofre nas próximas 24 horas”.
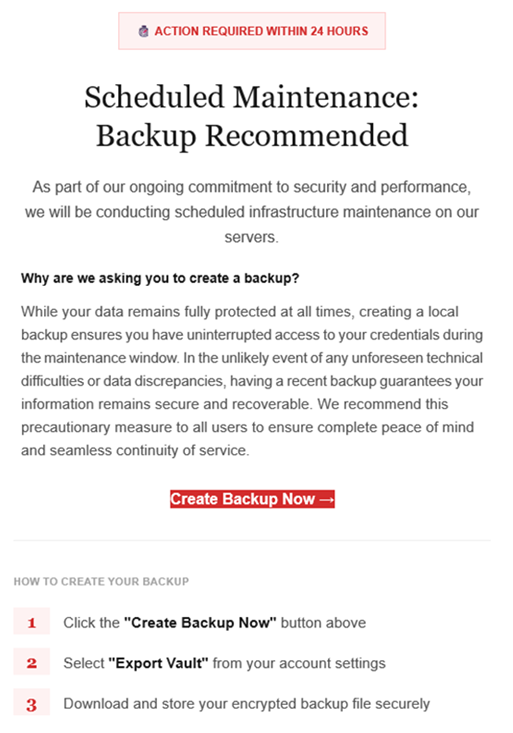
“Manutenção programada: Recomenda-se fazer backup
Como parte do nosso compromisso contínuo com a segurança e o desempenho, realizaremos uma manutenção programada da infraestrutura dos nossos servidores.
Por que estamos pedindo que você crie um backup?
Embora seus dados permaneçam protegidos o tempo todo, criar um backup local garante que você tenha acesso às suas credenciais durante o período de manutenção. Na improvável eventualidade de dificuldades técnicas imprevistas ou discrepâncias nos dados, ter um backup recente garante que suas informações permaneçam seguras e recuperáveis. Recomendamos essa medida de precaução a todos os usuários para garantir total tranquilidade e continuidade ininterrupta do serviço.Criar backup agora (link)
Como criar seu backup
1. Clique no botão “Criar backup agora” acima.
2 Select “Exportar Cofre” nas configurações da sua conta.
3 Download e armazene seu arquivo de backup criptografado com segurança.”
O link no e-mail direciona para mail-lastpass[.]com, um domínio que não pertence ao LastPass e que agora foi removido.
Observe que existem diferentes linhas de assunto em uso. Aqui está uma seleção:
- Atualização da infraestrutura do LastPass: proteja seu cofre agora mesmo
- Seus dados, sua proteção: crie um backup antes da manutenção
- Não perca: faça backup do seu cofre antes da manutenção
- Importante: Manutenção do LastPass e segurança do seu cofre
- Proteja suas senhas: faça backup do seu cofre (janela de 24 horas)
É fundamental que os usuários ignorem instruções em e-mails como esses. Divulgar os detalhes de login do seu gerenciador de senhas pode ser desastroso. Para a maioria dos usuários, isso proporcionaria acesso a informações suficientes para realizar roubo de identidade.
Fique seguro
Em primeiro lugar, é importante entender que o LastPass nunca solicitará sua senha mestra nem exigirá uma ação imediata sob um prazo apertado. De modo geral, existem mais diretrizes que podem ajudá-lo a permanecer seguro.
- Não clique em links em e-mails não solicitados sem verificar com o remetente confiável se eles são legítimos.
- Sempre faça login diretamente na plataforma que você está tentando acessar, em vez de através de um link.
- Use umasolução antimalwareem tempo real e atualizada com um módulo de proteção da web para bloquear sites maliciosos.
- Denuncie e-mails de phishing à empresa que está sendo falsificada, para que ela possa alertar outros clientes. Neste caso, os e-mails foram encaminhados para abuse@lastpass.com.
Dica: Malwarebytes Scam Guard teria reconhecido este e-mail como uma fraude e orientado você sobre como proceder.
Vamos ser sinceros, uma janela anônima tem suas limitações.
Invasões de dados, comércio ilegal na dark web, fraudes com cartões de crédito. Malwarebytes Identity Theft Protection monitora tudo isso, alerta você rapidamente e inclui seguro contra roubo de identidade.









