

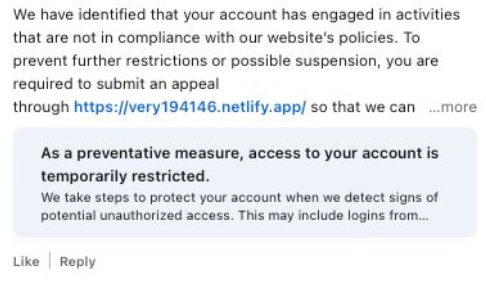
Recentemente, falso LinkedIn Perfis começaram a publicar respostas em comentários alegando que um usuário "se envolveu em atividades que não estão em conformidade" com LinkedIn de acordo com as políticas da empresa e que sua conta foi "temporariamente restringida" até que eles enviem uma apelação por meio de um link específico no comentário.
Os comentários têm diferentes formas e tamanhos, mas aqui está um exemplo que encontramos.
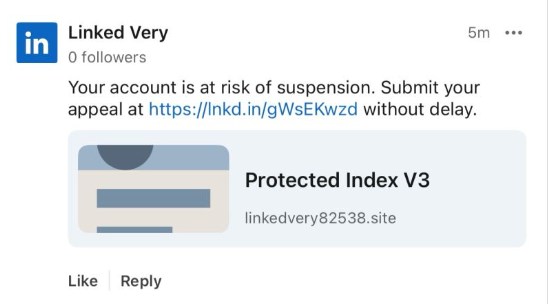
Todas as contas que postaram os comentários tentam parecer oficiais. LinkedIn bots e usam vários nomes. É provável que criem novas contas quando LinkedIn remove-os. De qualquer forma, várias contas semelhantes à "Linked Very" acima foram relatadas em um curto período, sugerindo criação e publicação automatizadas em larga escala.
O mesmo padrão se repete com os links. O link encurtado usado no exemplo acima já foi desativado, enquanto outros apontam diretamente para sites de phishing . Golpistas costumam usar links encurtados. LinkedIn Os links servem para construir confiança, fazendo com que os alvos acreditem que as mensagens são legítimas. Porque LinkedIn Como esses links podem ser desativados rapidamente, os atacantes provavelmente testam diferentes abordagens para ver qual delas dura mais tempo.
Aqui está outro exemplo:
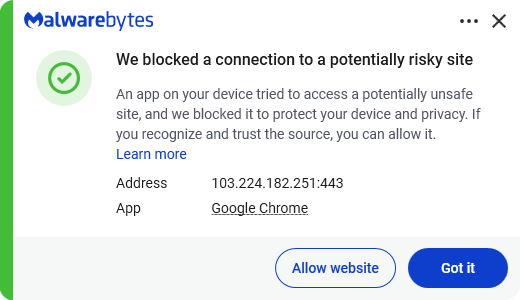
Malwarebytes bloqueia este último link com base no endereço IP :
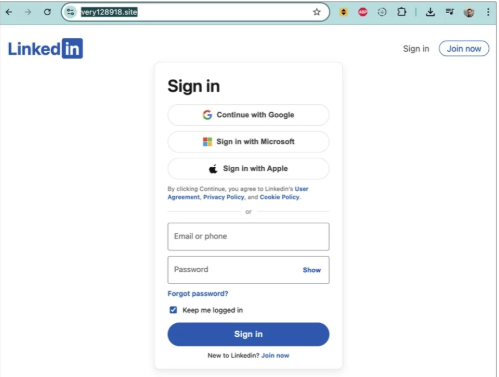
Se os usuários clicarem nesses links, serão direcionados para uma página de phishing criada para roubar seus dados. LinkedIn Detalhes de login:
UM LinkedIn Um porta-voz confirmou ao BleepingComputer que estão cientes da situação:
“Posso confirmar que estamos cientes dessa atividade e que nossas equipes estão trabalhando para tomar medidas.”
Fique seguro
Em situações como essa, a conscientização é fundamental — e agora você sabe o que deve observar. Algumas dicas adicionais:
- Não clique em links não solicitados em mensagens privadas e comentários sem verificar com o remetente confiável se eles são legítimos.
- Sempre faça login diretamente na plataforma que você está tentando acessar, em vez de através de um link.
- Use um gerenciador de senhas, que não preenche automaticamente as credenciais em sites falsos.
- Use uma solução antimalware em tempo real e atualizada com um módulo de proteção da web para bloquear sites maliciosos.
Dica profissional: a extensão gratuita Malwarebytes Browser Guard bloqueia sites e scripts maliciosos conhecidos.
Algo parece errado? Verifique antes de clicar.
Malwarebytes Scam Guard ajuda você a analisar links, textos e capturas de tela suspeitos instantaneamente.
Disponível com Malwarebytes Premium Security para todos os seus dispositivos e no aplicativo Malwarebytes para iOS e Android .









