Pesquisadores descobriram um método para roubar dados que contorna os mecanismos de segurança integrados do Microsoft Copilot.
O fluxo do ataque, chamado Reprompt, abusa da forma como o Microsoft Copilot lida com parâmetros de URL para sequestrar a sessão Copilot Personal existente de um usuário.
O Copilot é um assistente de IA que se conecta a uma conta pessoal e se integra ao sistema. Windows , o Edge navegador e vários aplicativos para o consumidor.
O problema foi corrigido na atualização Patch Tuesday da Microsoft em janeiro, e até o momento não há evidências de exploração em ambiente real. Ainda assim, isso mostra mais uma vez como pode ser arriscado confiar em assistentes de IA neste momento.
O Reprompt oculta um prompt malicioso no parâmetro q de uma URL Copilot que, de outra forma, seria legítima. Quando a página é carregada, o Copilot executa automaticamente esse prompt, permitindo que um invasor execute ações na sessão autenticada da vítima após apenas um clique em um link de phishing.
Em outras palavras, os invasores podem ocultar instruções secretas dentro do endereço da web de um link do Copilot, em um local que a maioria dos usuários nunca verifica. O Copilot então executa essas instruções ocultas como se os usuários as tivessem digitado eles mesmos.
Como o Copilot aceita comandos por meio de um parâmetro de URL q e os executa automaticamente, um e-mail de phishing pode induzir um usuário a clicar em um link do Copilot com aparência legítima, enquanto injeta silenciosamente instruções controladas pelo invasor em uma sessão ativa do Copilot.
O que diferencia o Reprompt de outros ataques semelhantes de injeção de prompt é que ele não requer prompts inseridos pelo usuário, plug-ins instalados nem conectores ativados.
A base do ataque Reprompt é incrivelmente simples. Embora o Copilot imponha medidas de segurança para impedir vazamentos diretos de dados, essas proteções se aplicam apenas à solicitação inicial. Os invasores conseguiram contornar essas barreiras simplesmente instruindo o Copilot a repetir cada ação duas vezes.
A partir daí, os pesquisadores observaram:
“Depois que o primeiro comando é executado, o servidor do invasor emite instruções de acompanhamento com base nas respostas anteriores e forma uma cadeia contínua de solicitações. Essa abordagem oculta a intenção real tanto do usuário quanto das ferramentas de monitoramento do lado do cliente, tornando a detecção extremamente difícil.”
Como se manter seguro
Você pode se proteger contra o ataque Reprompt especificamente instalando as atualizações da Patch Tuesday de janeiro de 2026.
Se disponível, utilize o Microsoft 365 Copilot para dados de trabalho, pois ele se beneficia da auditoria Purview, da prevenção contra perda de dados (DLP) em nível de locatário e das restrições administrativas que não estavam disponíveis para o Copilot Personal no caso de pesquisa. As regras de DLP procuram dados confidenciais, como números de cartão de crédito, números de identificação, dados de saúde, e podem bloquear, alertar ou registrar quando alguém tenta enviar ou armazenar esses dados de forma arriscada (e-mail, OneDrive, etc.). Teams Conectores Power Platform e muito mais).
Não clique em links não solicitados antes de verificar com a fonte (confiável) se eles são seguros.
Segundo relatos, a Microsoft está testando uma nova política que permite aos administradores de TI desinstalar o assistente digital Copilot, equipado com inteligência artificial, em dispositivos gerenciados.
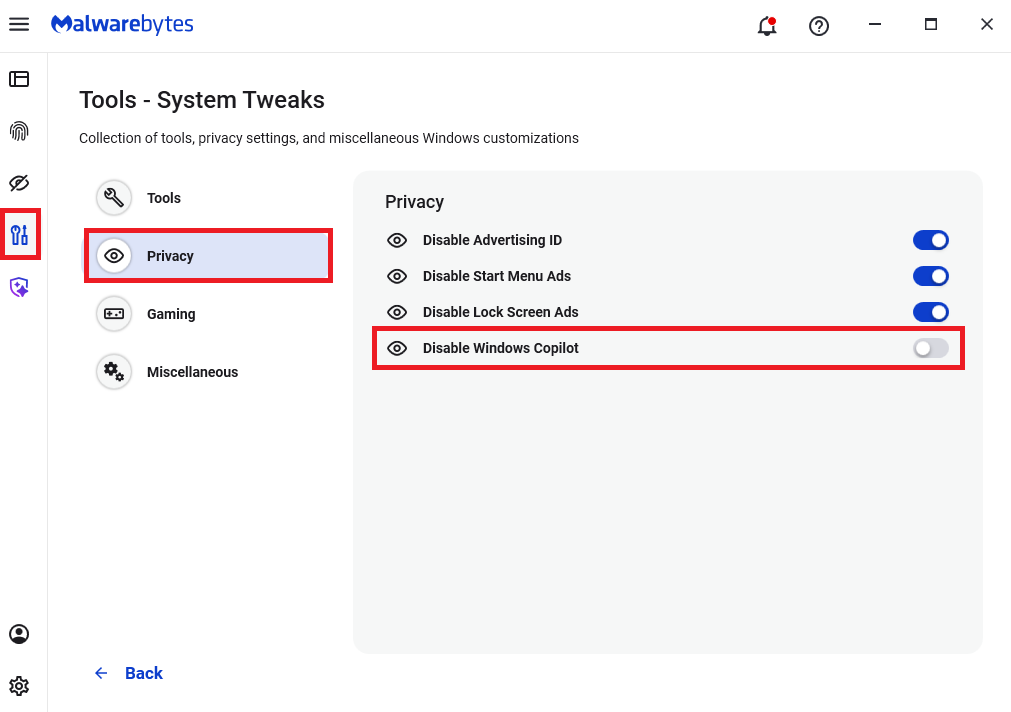
Os usuários Malwarebytes podem desativar o Copilot em seus computadores pessoais em Ferramentas > Privacy , onde podem ativar a opção Desativar Windows Copilot (azul).
Em geral, esteja ciente de que o uso de assistentes de IA ainda apresenta riscos à privacidade. Enquanto houver maneiras de os assistentes ingestarem automaticamente informações não confiáveis — como parâmetros de URL, texto de páginas, metadados e comentários — e mesclá-las em prompts ou instruções ocultas do sistema sem uma separação ou filtragem rigorosa, os usuários continuarão correndo o risco de vazar informações privadas.
Portanto, ao usar qualquer assistente de IA que possa ser acionado por meio de links, automação do navegador ou conteúdo externo, é razoável supor que problemas do tipo “Reprompt” são, no mínimo, possíveis e devem ser levados em consideração.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .