

O Google lançou uma correção para um problema de alta gravidade. Chrome Vulnerabilidade de dia zero, identificada como CVE-2026-2441 , é uma falha de memória na forma como o navegador lida com certos recursos de fonte, que já está sendo explorada por atacantes.
A vulnerabilidade CVE-2026-2441 tem a duvidosa honra de ser a primeira Chrome Vulnerabilidade de dia zero de 2026. O Google considerou-a grave o suficiente para lançar uma atualização separada no canal estável, em vez de esperar pelo próximo lançamento principal.
Como atualizar Chrome
O número da versão mais recente é 145.0.7632.75/76 para Windows e macOS, e 145.0.7632.75 para Linux. Portanto, se o seu Chrome Está na versão 145.0.7632 . A partir da versão 75, está protegida contra essas vulnerabilidades.
A maneira mais fácil de atualizar é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando para trás se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e acesse Configurações > Sobre Chrome . Se houver uma atualização disponível, Chrome O download começará. Reinicie. Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
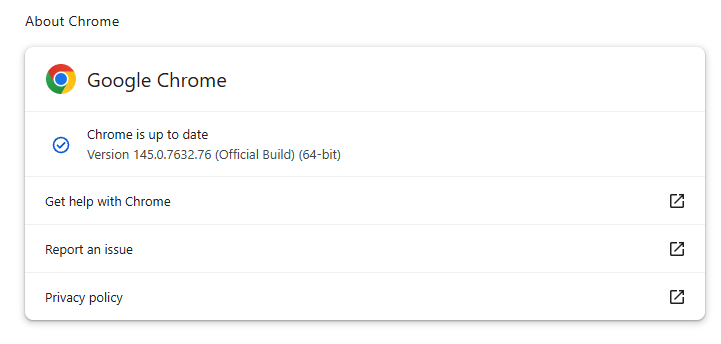
Você também pode encontrar instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
O Google confirma que observou uma exploração ativa, mas ainda não divulgou quem está sendo alvo, com que frequência ou indicadores detalhados.
Mas podemos obter algumas informações a partir do que sabemos.
A vulnerabilidade é um problema de uso após liberação em Chrome O problema está relacionado ao tratamento de recursos de fontes CSS (CSSFontFeatureValuesMap), que faz parte da forma como os sites exibem e estilizam o texto. Mais especificamente: a causa raiz é um bug de invalidação de iterador. Chrome O ataque percorreria um conjunto de valores de recursos de fonte, alterando-os simultaneamente, deixando o loop apontando para dados desatualizados até que um invasor conseguisse transformar isso em execução de código.
Use-after-free (UAF) é um tipo de vulnerabilidade de software em que um programa tenta acessar um local da memória após ele ter sido liberado. Isso pode levar a falhas ou, em alguns casos, permitir que um invasor execute seu próprio código.
O registro CVE diz: “Use after free em CSS no Google Chrome versões anteriores a 145.0.7632.75 permitiam que um atacante remoto executasse código arbitrário dentro de um sandbox por meio de uma página HTML manipulada.” (Gravidade de segurança do Chromium: Alta)
Isso significa que um invasor seria capaz de criar um site especial ou outro conteúdo HTML que executaria código dentro do... Chrome sandbox do navegador.
Chrome O ambiente isolado (sandbox) do navegador funciona como uma caixa segura ao redor de cada aba do site. Mesmo que algo dentro da aba se comporte de forma maliciosa, o problema deve ser isolado e impedido de interferir no restante do sistema. Ele limita o que o código do site pode acessar em termos de arquivos, dispositivos e outros aplicativos, de modo que, idealmente, uma falha no navegador apenas conceda ao invasor uma entrada nesse ambiente restrito, e não o controle total da máquina.
Executar código arbitrário dentro da sandbox ainda é perigoso porque o invasor efetivamente “se torna” aquela guia do navegador. Ele pode ver e modificar tudo o que a guia pode acessar. Mesmo sem escapar para o sistema operacional, isso é suficiente para roubar contas, instalar backdoors em serviços em nuvem ou redirecionar tráfego confidencial.
Se associado a uma vulnerabilidade que permite que um processo escape da área restrita, um invasor pode se mover lateralmente, instalar malware ou criptografar arquivos, como em qualquer outro comprometimento total do sistema.
Como se manter seguro
Para proteger seu dispositivo contra ataques que exploram essa vulnerabilidade, é altamente recomendável que você faça a atualização o mais rápido possível. Aqui estão mais algumas dicas para evitar se tornar uma vítima, mesmo antes que uma vulnerabilidade zero-day seja corrigida:
- Não clique em links não solicitados em e-mails, mensagens, sites desconhecidos ou nas redes sociais.
- Habilite as atualizações automáticas e reinicie regularmente. Muitos usuários deixam os navegadores abertos por dias, o que atrasa a proteção, mesmo que a atualização seja baixada em segundo plano.
- Use uma solução antimalware atualizada e em tempo real que inclua um componente de proteção da web.
Os usuários de outros navegadores baseados no Chromium podem esperar uma atualização semelhante.
Vamos ser sinceros, uma janela anônima tem suas limitações.
Invasões de dados, comércio ilegal na dark web, fraudes com cartões de crédito. Malwarebytes Identity Theft Protection monitora tudo isso, alerta você rapidamente e inclui seguro contra roubo de identidade.








