

Atualização de 16 de março de 2026
No início desta semana, o Google informou incorretamente que uma vulnerabilidade estava sendo explorada ativamente em Chrome A vulnerabilidade havia sido corrigida e a empresa anunciou que lançará uma nova atualização para proteger os usuários contra a vulnerabilidade identificada como CVE-2026-3909.
Conteúdo original:
O Google lançou uma atualização de segurança fora do padrão para Chrome Programa para desktop que corrige duas vulnerabilidades zero-day de alta gravidade.
Ambas as falhas podem ser exploradas remotamente e exigem apenas que o usuário acesse um site malicioso. Como a complexidade do ataque é baixa, essas vulnerabilidades representam um risco maior na prática.
Como atualizar Chrome
Os números de versão mais recentes são 146.0.7680.75/76 para Windows e macOS e 146.0.7680.75 para Linux . Se o seu Chrome Se o seu navegador estiver na versão 146.0.7680.75 ou posterior, você estará protegido contra essas vulnerabilidades.
A maneira mais fácil de se manter atualizado é permitir Chrome para atualizar automaticamente. No entanto, as atualizações podem demorar se você raramente fecha o navegador ou se algo interferir no processo de atualização.
Para atualizar manualmente:
- Clique no menu“Mais”(três pontos)
- Acesse Configurações > Sobre Chrome .
- Se houver alguma atualização disponível, Chrome O download começará em breve.
- Reiniciar Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
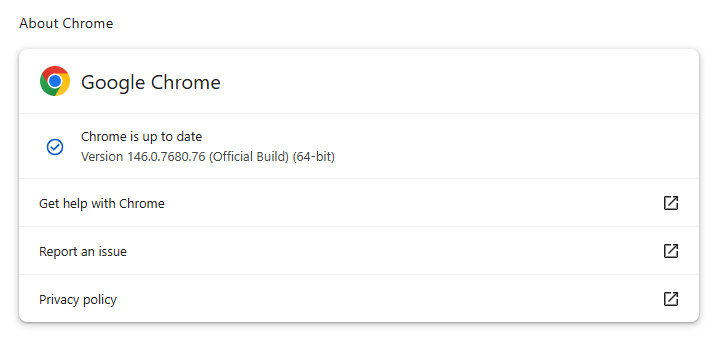
Você também pode encontrar instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional , que inclui instruções para verificar o número da sua versão.
Detalhes técnicos
O Google informa que descobriu e corrigiu ambos os bugs internamente, com as correções sendo lançadas cerca de dois dias após a notificação.
CVE‑2026‑3909 é uma vulnerabilidade de escrita fora dos limites no Skia. Chrome Skia é uma biblioteca gráfica 2D de código aberto usada para renderizar conteúdo da web e elementos da interface do usuário. Um atacante remoto pode atrair um usuário para uma página da web maliciosa que aciona a vulnerabilidade, corrompe a memória e, potencialmente, executa código no contexto do navegador. Skia é uma biblioteca gráfica 2D de código aberto usada não apenas no Google. Chrome mas também em muitos outros produtos.
A CVE-2026-3910 é uma falha de implementação inadequada no motor V8 de JavaScript e WebAssembly. Uma página HTML especialmente criada poderia permitir que um invasor remoto executasse código arbitrário dentro da sandbox do V8. O V8 é o motor desenvolvido pelo Google para processar JavaScript e já apresentou uma quantidade considerável de bugs.
Chrome Os componentes Skia e V8 são alvos principais porque se situam diretamente no caminho entre o conteúdo da web não confiável e o sistema subjacente.
É possível encadear uma gravação fora dos limites no Skia com outros bugs para escapar da sandbox do renderizador, enquanto falhas na implementação do V8 aparecem com frequência em cadeias de exploração utilizadas por agentes maliciosos e fornecedores de spyware.
Como se manter seguro
Para proteger seu dispositivo, atualize Chrome o mais rápido possível. Aqui estão mais algumas dicas para evitar se tornar uma vítima, mesmo antes que uma vulnerabilidade zero-day seja corrigida:
- Não clique em links não solicitados em e-mails, mensagens, sites desconhecidos ou nas redes sociais.
- Habilite as atualizações automáticas e reinicie regularmente. Muitos usuários deixam os navegadores abertos por dias, o que atrasa a proteção, mesmo que a atualização seja baixada em segundo plano.
- Utilize umasolução antimalwareatualizada e em tempo real que inclua um componente de proteção na web.
Os usuários de outros navegadores baseados no Chromium devem receber uma atualização semelhante em breve.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .









