

Pushpaganda é o nome que os pesquisadores deram a uma operação de fraude publicitária, engenharia social escarewareassistida por IA que tem como alvo usuários de dispositivos móveis.
Para a maioria das pessoas, a propaganda começa de forma aparentemente normal. Por exemplo, um artigo recomendado no seu feed do Google Discover (o feed de notícias personalizado do seu celular) ou uma das notícias sugeridas que você vê ao abrir uma nova página. Chrome Os responsáveis por essa campanha usam artigos e imagens gerados por IA, além de SEO agressivo ou anúncios pagos, para que seu conteúdo apareça nesses feeds de forma que pareça apenas mais uma notícia sobre dinheiro, tecnologia ou política.
Os assuntos são clássicos exemplos de clickbait. Você pode ver um cartão sobre um novo reembolso de imposto, um pagamento do governo, um depósito bancário ou algum gadget que parece bom demais para ser verdade, como um celular de US$ 100 com uma “câmera de 300 MP”. Em uma tela pequena de celular, com uma miniatura correspondente e um título adaptado à sua região, esse é exatamente o tipo de coisa em que muitas pessoas, com toda a razão, clicariam.
Ao clicar, você é redirecionado para um site controlado por hackers que se parece com uma página de artigo comum, mas não perde tempo em exibir uma janela do navegador solicitando o envio de notificações. Muitos usuários, acostumados por anos a lidar com pop-ups, clicam em “Permitir” apenas para se livrar da janela, especialmente se a página alegar que é necessário clicar em “Permitir” para continuar lendo ou ver a oferta.
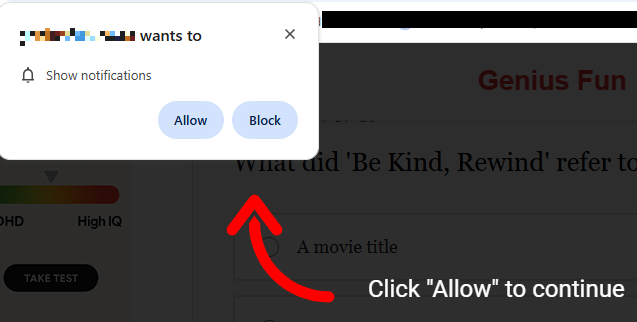
Infelizmente, com esse simples toque, o site agora tem permissão para enviar mensagens diretamente para o seu dispositivo. Android ou na área de trabalho, onde ficam ao lado de e-mails, chats e alertas reais de bancos ou aplicativos governamentais. Como as notificações não se comportam como pop-ups tradicionais e podem burlar os bloqueadores de anúncios comuns, muitas pessoas não percebem que, na prática, se inscreveram em um canal de golpes.
O resultado é uma enxurrada de notificações alarmantes que parecem surgir do nada e têm pouco a ver com o site original que você visitou; assim, a relação entre o site e as notificações geralmente passa despercebida pelas vítimas. Clicar nessas notificações raramente leva ao que elas prometem. Em vez disso, você é redirecionado para outro domínio na mesma rede, que pode solicitar ainda mais permissões, dados pessoais ou tentar te levar a golpes financeiros. Com o tempo, isso pode te expor a esquemas de investimento falsos, números fraudulentosde “suporte técnico”ou páginas que promovem assinaturas questionáveis.
Tudo isso custa tempo e atenção, e às vezes dinheiro. Na melhor das hipóteses, você acaba com uma bandeja de notificações cheia de alertas falsos, o que dificulta identificar algo realmente importante. Na pior das hipóteses, você dá crédito a uma mensagem alarmista, fornece dados pessoais ou informações de pagamento e se torna vítima de fraude, roubo de identidade ou armadilhas agressivas de assinaturas. E mesmo que você nunca mais clique, seu navegador continua carregando silenciosamente páginas e anúncios que você nunca solicitou.
Como se proteger da Pushpaganda
Trate os avisos do tipo “Permitir notificações” como possíveis armadilhas, especialmente em sites dos quais você nunca ouviu falar e aos quais chegou por meio de um feed ou de um resultado de pesquisa. E ainda mais se eles vierem acompanhados de instruções adicionais e enganosas.
Além disso, você deve:
- Desconfie das publicações sensacionalistas no seu feed do Discover que prometem dinheiro fácil, aparelhos milagrosos ou revelações políticas bombásticas.
- Não confie em botões que gritam “Inscreva-se agora”, “Solicite agora” ou “Adicione no WhatsApp” em páginas que já parecem insistentes ou mal escritas.
- Mantenha seu navegador, sistema operacional (SO) e outros softwares importantes atualizados.
- Use um aplicativo de segurança capaz de bloquear sites maliciosos e páginas fraudulentas antes que eles sejam carregados.
Os golpistas sabem mais sobre você do que você imagina.
Malwarebytes Mobile Security Protege você contra phishing, mensagens de texto fraudulentas, sites maliciosos e muito mais. Com proteção contra golpes em tempo real e com inteligência artificial integrada.









