Um anexo de e-mail leva à instalação de um programa malicioso. Chrome extensão. Pesquisadores dizem que faz parte de uma Windows Backdoor distribuído por meio de um e-mail de phishing. O malware abusa de Chrome Mensagens nativas para transferir o controle do navegador para o sistema host. Seu truque mais notável não é a isca de phishing em si, mas a maneira como utiliza navegadores legítimos e Windows Funcionalidades para executar o PowerShell e coletar dados, mantendo-se dentro dos fluxos de trabalho esperados.
O ataque começa com um anexo de e-mail disfarçado de PDF. O arquivo usa uma extensão enganosa .pfd.js parece um documento PDF, mas, na verdade, é um arquivo JavaScript ofuscado que salva arquivos adicionais na pasta temporária e dá início ao restante da cadeia de infecção.
Como parte dessa cadeia, um script do PowerShell prepara um Chrome extensão e alterações Chrome As configurações de política permitem que a extensão seja instalada. O malware faz com que a instalação pareça ser uma implantação controlada pelo administrador, em vez de uma instalação normal de extensão.
Uma vez ativada, a extensão e seu complemento nativo coletam cookies do navegador, abas abertas, URLs, configurações de idioma e dados de identificação. Os operadores também utilizam a configuração como um canal de comando remoto, enviando instruções que podem iniciar o PowerShell e enumerar o conteúdo do C: dirigir.
Com os cookies de sessão autenticados roubados, os invasores podem sequestrar sessões ativas do navegador, em vez de apenas roubar senhas, o que é mais útil para eles, pois lhes permite acessar contas já conectadas no navegador da vítima, contornando a autenticação multifatorial (MFA).
O aspecto mais interessante do ataque é o abuso de Chrome Mensagens nativas como ponte entre o ambiente isolado do navegador e o sistema operacional. Chrome A extensão permite que ela se comunique com um host nativo registrado, e os atacantes exploraram esse recurso legítimo para transformar a extensão em um controlador para execução de código local. A extensão não inicia o PowerShell diretamente. Em vez disso, ela envia mensagens para o host nativo, que então inicia o PowerShell ou interage com ele no sistema host.
Como se manter seguro
A primeira linha de defesa contra ataques desse tipo é evitar abrir anexos de e-mail, a menos que você possa verificar a identidade do remetente. Além disso:
- Sempre verifique a extensão real do arquivo, em vez de confiar no nome exibido.
- Utilize uma solução antimalware atualizada e em tempo real para detectar e bloquear atividades maliciosas.
- Verifique o instalado Chrome As extensões instaladas no seu dispositivo devem ser removidas, assim como quaisquer outras que você não reconheça ou não utilize mais.
- Para ter ainda mais cuidado, saia das contas importantes quando terminar. Isso encerra sua sessão; assim, mesmo que alguém tenha roubado seu cookie de sessão, não poderá usá-lo para acessar sua conta.
- Verifique regularmente o histórico de acessos das contas importantes. Muitos serviços on-line permitem que você veja quais dispositivos fizeram login, quando e de onde.
IOCs
Anexo:
Fattura-2819889242.pfd.js (exibido como Fattura-26189991026.pdf)
Arquivos maliciosos:
client_124578.exe
d3d11.dll
Chrome extensão:
Nome: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Domínio:
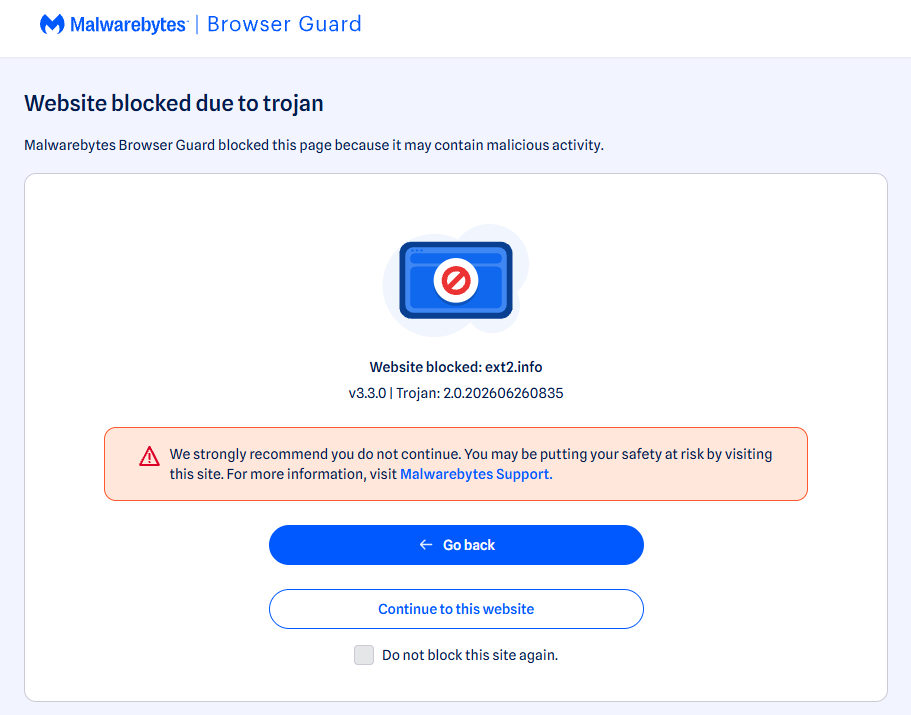
ext2[.]info
Isso é bloqueado pelo Malwarebytes Browser Guard , nossa extensão gratuita para navegadores que bloqueia anúncios, rastreadores, malware e muito mais.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .