O ClickLock Stealer é um novo ladrão de informações modular para macOS, distribuído por meio de páginas de phishing no estilo ClickFix, que pode bloquear o dispositivo da vítima. Mac Roubam as senhas do macOS, dados do navegador e do gerenciador de senhas, carteiras de criptomoedas e, em seguida, deixam uma porta dos fundos persistente.
O malware foi descoberto por pesquisadores da Group-IB . Eles o nomearam em referência à técnica de distribuição ClickFix e à sua capacidade de bloquear o dispositivo da vítima. Mac se eles não seguirem suas instruções, encerrando todos os processos visíveis.
Os pesquisadores identificaram um script shell malicioso, normalmente usado para induzir os usuários a infectarem seus próprios dispositivos, e seguiram a trilha a partir daí. O script exibe, inicialmente, uma barra de progresso falsa do Cloudflare, o que sugere que se destinava a ser utilizado como parte de um fluxo falso de verificação do navegador.
As vítimas são direcionadas para uma página de phishing que imita a verificação do Cloudflare ou outro utilitário de sistema falso, semelhante aos utilizados na campanha Infiniti Stealer e, posteriormente, nos ataques do ClickFix que se fazem passar pelo Claude ou por utilitários de limpeza.
A página orienta o usuário a abrir o Terminal, colar um comando e pressionar a tecla Return, apresentando isso como uma etapa obrigatória de “verificação humana” ou uma solução rápida.
Os pesquisadores explicam:
“O malware aciona outros módulos que vasculham o sistema em busca de diversos dados, incluindo credenciais de navegadores, dados de gerenciadores de senhas, extensões de carteiras de criptomoedas, arquivos de carteiras na área de trabalho etc., e chega até a utilizar um backdoor GSocket.”
Tudo isso acontece enquanto o usuário está distraído com imagens falsas da Cloudflare.
Um backdoor do GSocket se aproveita do GSocket (abreviação de Global Socket), um kit de ferramentas de rede de código aberto. Embora tenha sido projetado para fins legítimos de administração remota e testes de penetração, os invasores podem utilizá-lo como arma para estabelecer acesso remoto oculto, persistente e criptografado a sistemas comprometidos.
Obrigando as vítimas a revelarem suas senhas
O que realmente chama a atenção é a forma como o malware obriga o usuário a fornecer a senha do seu sistema macOS.
Primeiro, ele exibe uma janela de senha do macOS falsificada e convincente, utilizando o nome de usuário real da vítima e um ícone da Apple baixado. Se o usuário digitar sua senha, ela é enviada, juntamente com todos os dados roubados anteriormente, para um canal do Telegram controlado pelos invasores.
Se o usuário se recusar, o malware aciona um ciclo que desativa processos essenciais, incluindo o Finder, o Dock, o Terminal, o Monitor de Atividades, o Console, as Configurações do Sistema, o Spotlight e todos os principais navegadores da web. Ele deixa apenas uma caixa de diálogo de senha na tela até que a vítima ceda.
Esse “ciclo infinito” é executado a cada 210 milissegundos por até 83 horas, ou até que o usuário digite a senha correta. O resultado é um sistema que fica praticamente inutilizável, com a solicitação de senha se tornando o único elemento interativo.
Assim que os dados roubados são enviados para o canal do Telegram, o malware começa a excluir seus próprios módulos. No entanto, ao contrário dos módulos de roubo de informações, o backdoor GSocket permanece instalado, proporcionando ao invasor acesso remoto contínuo ao sistema.
Isso significa que os atacantes podem retornar posteriormente, mesmo depois que os componentes do ladrão de dados se autoexcluírem, para instalar novos malwares, roubar mais dados ou se movimentar por uma rede corporativa usando VPNs ou acesso SSH já disponíveis no dispositivo comprometido. Mac .
Como se manter seguro
Os usuários que estiverem executando o macOS Tahoe 26.4 e versões posteriores receberãoavisos sobre possíveis ataques do tipo ClickFix, mas todos devem permanecer cautelosos.
Com o ClickFix se espalhando rapidamente e criando novos métodos o tempo todo, é importante ficar atento, pensar duas vezes antes de seguir instruções inesperadas e manter seus dispositivos protegidos.
- Vá com calma. Não seapresse em seguir instruções em uma página da web ou em uma mensagem, especialmente se elas pedirem que você execute comandos no seu dispositivo ou copie e cole código. Os invasores se valem da sensação de urgência para contornar o seu pensamento crítico.
- Evite executar comandos ou scripts provenientes de fontes não confiáveis. Nuncaexecute códigos ou comandos copiados de sites, e-mails ou mensagens, a menos que você confie na fonte e compreenda o que a ação faz.
- Verifique as instruções por conta própria. Seum site solicitar que você execute um comando ou realize uma ação técnica, verifique a documentação oficial ou entre em contato com o suporte antes de prosseguir.
- Limite o uso de copiar e colar em comandos.Digitar os comandos manualmente, em vez de copiá-los e colá-los, pode reduzir o risco de executar, sem saber, códigos maliciosos ocultos no texto copiado.
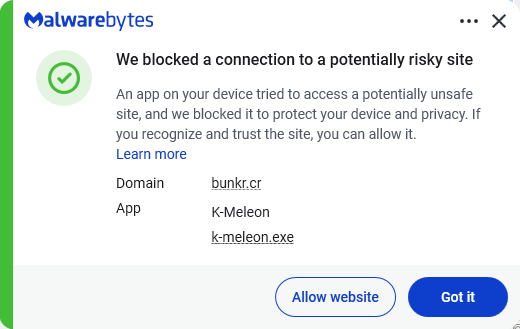
- Proteja seus dispositivos. Use um sistema atualizado e em tempo real solução antimalware Com proteção web. Malwarebytes Bloqueia conexões com sites inseguros como estes.
- Mantenha-se informado sobre as novas técnicas de ataque.Compreender que os ataques podem vir de fontes inesperadas ajuda a manter a vigilância. Continue acompanhando nosso blog!
- Fique longe dos anúncios patrocinados nos resultados de busca.Qualquer pessoa pode comprá-los e fazê-los parecer legítimos.
Dica profissional: a extensão gratuita Malwarebytes Browser Guard avisa quando um site tenta copiar algo para a sua área de transferência.
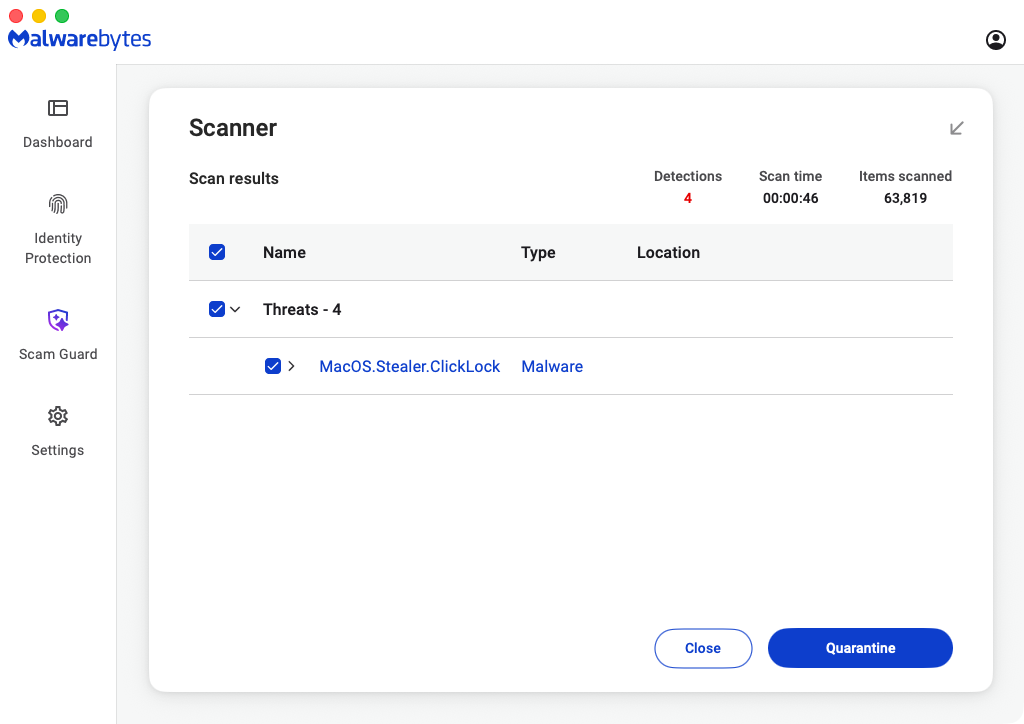
Malwarebytes Os produtos detectam e bloqueiam o ClickLock como MacOS.Stealer.ClickLock.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .