A Microsoft publicou uma nova pesquisa sobre o GigaWiper, um backdoor modular em Golang para Windows que combina acesso remoto robusto com múltiplas maneiras de destruir permanentemente sistemas e dados.
GigaWiper é um Windows Trata-se de uma backdoor que a Microsoft observou em intrusões desde outubro de 2025. Em vez de ser um programa de limpeza de dados com uma única finalidade, é uma plataforma operacional que combina opções de comando e controle (C2), destruição de dados e acesso remoto em um único malware.
O que chama a atenção é que o GigaWiper parece ter sido desenvolvido a partir de ferramentas anteriormente independentes, como o ransomware Crucio e o apagador de disco FlockWiper, integradas em uma estrutura consolidada.
Com base nas características do malware, que incluem recursos de espionagem (captura de tela, controle remoto semelhante ao VNC, inventário do sistema) e várias formas de destruir dados de maneira irreversível, ele se encaixa no perfil de um invasor que busca acesso de longo prazo, mas também se reserva a opção de apagar os sistemas, caso assim o deseje.
O GigaWiper implementa cerca de 20 comandos, que se enquadram, de maneira geral, em três categorias: destruição, acesso remoto/monitoramento e gerenciamento do sistema. Alguns exemplos incluem:
- Programa de limpeza de disco bruto que sobrescreve o conteúdo do disco bruto em grandes blocos antes de forçar uma reinicialização imediata.
- Ransomware falso (baseado no Crucio) do tipo “wiper” que se faz passar por ransomware. Em vez de exigir pagamento, ele criptografa os arquivos e, em seguida, descarta a chave de criptografia, tornando a recuperação impossível.
- Limpador de segurança de unidade Windows que visa o Windows A unidade de instalação realiza sobrescritas em múltiplas passagens usando diferentes padrões de bytes.
- Captura e gravação de tela, incluindo capturas de tela pontuais de cada monitor e gravação contínua enquanto o usuário estiver ativo.
- Controle remoto via servidor TCP (Transmission Control Protocol) que transmite a área de trabalho e permite entrada de teclado e mouse após criar sua própria interface. Windows Exceções de firewall.
O GigaWiper também configura uma tarefa agendada chamada “OneDrive Update”, que é executada a cada minuto e na inicialização do sistema para garantir a persistência.
Foram encontrados servidores de comando e controle em 185.182.193[.]21 e 212.8.248[.]104.
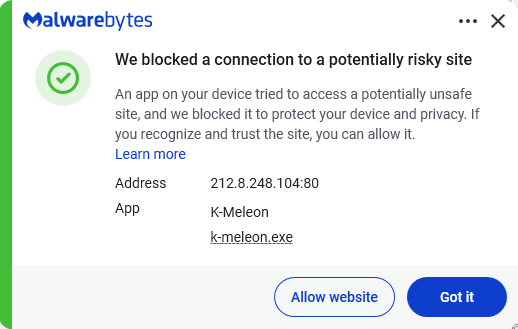
Suas ferramentas de gerenciamento incluem gerenciadores de processos, serviços e registros que podem criar, listar ou encerrar processos, além de gerenciar... Windows serviços, e navegar e modificar chaves de registro. Também coleta informações do sistema, incluindo detalhes de hardware, sistema operacional, rede, firmware, usuário e antivírus.
Como se manter seguro
Como o GigaWiper é implantado depois que os invasores já comprometeram um sistema, a melhor defesa é impedir a invasão inicial e detectar atividades maliciosas antes que comandos destrutivos possam ser executados.
Malwarebytes Detecta componentes do GigaWiper com os nomes de detecção Trojan.FlockWiper e Backdoor.GigaWiper .
- Caso o GigaWiper seja detectado, desconecte imediatamente a máquina afetada da rede para impedir que os invasores executem comandos destrutivos.
- Ative a proteção contra adulterações (ou o recurso equivalente em seu software de segurança) para que administradores locais e malwares não possam desativar secretamente o antimalware ou outras ferramentas de segurança.
- Monitore as conexões com os servidores C2 conhecidos, a criação da tarefa agendada "Atualização do OneDrive" e tentativas não autorizadas de desativá-los. Windows recuperação.
- Por fim, atualize as credenciais, especialmente no caso de contas que possam ter sido comprometidas, e analise os registros em busca de escaladas de privilégios ou movimentações laterais para determinar se outros sistemas também foram afetados.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .