Os cibercriminosos estão encontrando novas maneiras de enganar as pessoas para que comprometam seus próprios dispositivos e contas. Uma campanha utilizou um anúncio patrocinado em X para atingir Mac usuários, enquanto outra técnica, chamada ConsentFix, rouba contas do Microsoft 365 sem instalar malware.
Verificado X conta usada em Mac Ataque ClickFix
Pesquisadores descobriram um ataque semelhante ao ClickFix sendo executado como um anúncio patrocinado em X O anúncio foi publicado a partir de uma conta verificada, o que conferiu uma camada extra de credibilidade ao golpe.
As campanhas do ClickFix utilizam iscas convincentes — historicamente, telas falsas de “verificação humana” e, agora, um download falso do DynamicLake, um utilitário legítimo para macOS que transforma o entalhe do seu MacBook em uma versão não oficial, mas funcional, do Dynamic Island da Apple. Esse tipo de ataque exige que o usuário cole um comando da área de transferência, o que o torna fortemente dependente da interação do usuário.
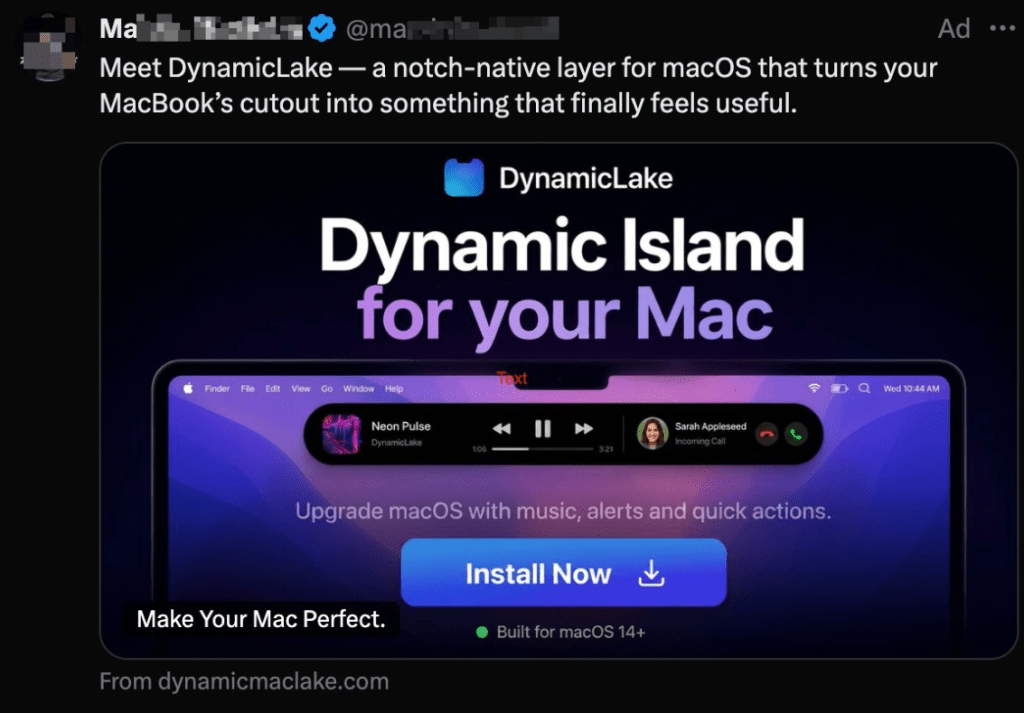
Imagem cortesia da Jamf
Na verdade, as pessoas que clicaram no link foram redirecionadas para o domínio semelhante dynamicmacisland[.]com, onde receberam instruções para abrir o Terminal e colar comandos de instalação que instalavam malware sem que o usuário percebesse.
A campanha combina três tendências preocupantes: engenharia social ao estilo ClickFix usando comandos do Terminal, domínios semelhantes que imitam domínios confiáveis e domínios de terceiros. Mac aplicativos e infraestrutura de publicidade paga usados para ampliar os ataques a um grande público.
Segundo relatos, o malware distribui várias variantes do infostealer Atomic Stealer.
Esse padrão reflete casos anteriores em que o Google Ads promoveu instaladores falsos de software, incluindo anúncios patrocinados maliciosos que distribuíam malware quando os usuários pesquisavam por ferramentas de desenvolvimento confiáveis. A lição é clara: a veiculação paga e os selos de verificação não são garantia de segurança, especialmente quando os invasores criam campanhas deliberadamente para burlar a triagem automatizada.
A campanha foi abusada X A plataforma de publicidade da empresa, com o anúncio malicioso aparecendo em uma conta verificada. Os pesquisadores denunciaram o anúncio à X e contatamos o proprietário da conta. O anúncio parece ter sido removido desde então.
O ConsentFix rouba contas em vez de instalar malware
Windows Os usuários também estão sendo alertados sobre a próxima geração de ataques ClickFix, chamada ConsentFix.
O ConsentFix é diferente porque, enquanto o ClickFix transforma você no instalador, o ConsentFix transforma você no provedor de identidade. Em vez de induzi-lo a executar malware, ele usa engenharia social para fazer com que você forneça seus tokens de login na nuvem pelo navegador, sem nunca pedir que você execute malware ou digite sua senha.
“Tudo pode começar com algo tão simples quanto arrastar um link para o seu navegador. Três segundos depois, um invasor já tem os tokens necessários para assumir o controle da sua conta do Microsoft 365, e você nem sequer fez nada que um treinamento tradicional de conscientização sobre segurança teria sinalizado.”
Por exemplo, pode chegar um e-mail de phishing contendo um link, muitas vezes hospedado em plataformas confiáveis, como o Dropbox. Às vezes, ele está protegido por uma senha, o que também dificulta a análise por parte das ferramentas de segurança.
Se o destinatário clicar no link, ele verá o que parece ser uma página padrão de login da Microsoft e será solicitado a concluir o processo arrastando um link de retorno do localhost para o navegador.
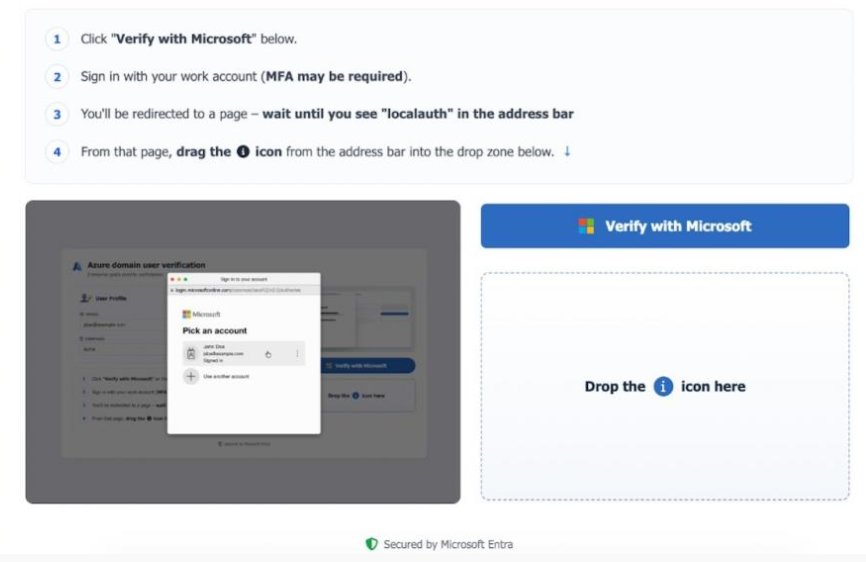
É nesse momento que a armadilha se fecha. Sem perceber, a vítima entrega os tokens de sessão ao invasor, dando a ele acesso ao e-mail e a outros serviços do Microsoft 365 sem a necessidade de uma senha ou de concluir a autenticação multifatorial (MFA).
Segundo relatos, o método foi divulgado em um fórum russo de cibercrime, facilitando bastante que cibercriminosos menos experientes roubem contas do Microsoft 365.
Como se manter seguro
A melhor proteção é saber que esses ataques existem e saber identificá-los. Por isso, continue acompanhando nosso blog. Mas há mais coisas que você pode fazer:
- Não confie em links que chegam inesperadamente — seja por e-mail, mensagem de texto, redes sociais ou mesmo por meio de contas verificadas ou resultados de busca patrocinados.
- Pense bem antes de seguir instruções que pareçam incomuns ou que você não compreenda totalmente.
- Ao preencher suas credenciais, sempre verifique o endereço na barra do navegador. É esse mesmo que você esperava? Se não for, pare.
- Utilize uma solução antimalware atualizada e em tempo real, com proteção na web.
Dica profissional: Você sabia que é grátis? Malwarebytes A extensão Browser Guard protege você contra sites maliciosos e ataques ClickFix? Ela também bloqueia anúncios e rastreadores, o que é uma vantagem adicional.
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →