O Grupo de Inteligência de Ameaças do Google (GTIG) relata que invasores comprometeram a infraestrutura de atualização e notificação da AOMEI Technology em uma campanha investigada entre abril e julho.
O AOMEI Backupper é um software de backup que, segundo a empresa, é usado por mais de 100 milhões de pessoas em todo o mundo. Ele permite que os usuários façam backup de arquivos, copiem unidades inteiras e recuperem dados caso algo dê errado com o computador.
Os atacantes alteraram brevemente a infraestrutura de atualização e notificação da AOMEI para fazer com que o software dos clientes baixasse e executasse malware .
O mesmo sistema também atende clientes do AnyViewer, mas o relatório não identifica separadamente as infecções confirmadas pelo AnyViewer.
Por breves períodos, os atacantes alteraram as instruções de download do software para apontar para um arquivo ZIP malicioso. Eles também alteraram o número da versão esperada e o checksum MD5 para que o cliente o aceitasse. Como o mesmo arquivo de configuração remota fornecia o endereço de download e o checksum esperado, os atacantes puderam alterar tanto o download quanto as informações que o software usava para aceitá-lo.
Os pesquisadores confirmaram três janelas de adulteração com duração de dez, seis e cinco minutos, mas outras podem ter ocorrido. Embora essas janelas curtas tenham oferecido menos oportunidades para infectar máquinas, elas também dificultaram a detecção do ataque.
O ataque utilizou um programa de download inicial para instalar uma porta dos fundos persistente de acesso remoto. Os pesquisadores não identificaram o malware distribuído como ransomware ou um ladrão de informações, mas a porta dos fundos permite que os invasores executem comandos e instalem malware adicional. Isso significa que um computador infectado pode permanecer vulnerável a novos ataques.
Como verificar se você foi afetado
Se você utilizou o AOMEI Backupper durante o período afetado, atualize seu software de segurança e execute uma verificação. Você pode baixar Malwarebytes Free para verificar e remover malware.
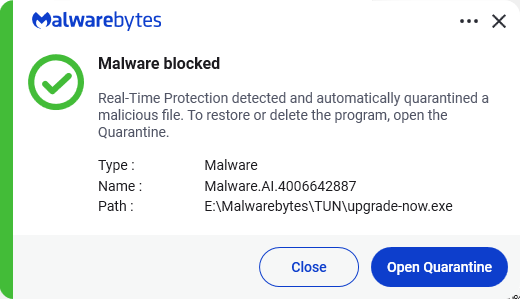
Malwarebytes 'O mecanismo de detecção de IA identifica o programa que baixou o malware inicialmente.' upgrade-now.exe, como Malware.AI.4006642887 então ThreatDown e Malwarebytes Os clientes estavam protegidos pelo componente de detecção em tempo real.
Se você se sentir à vontade para verificar Windows Configurações e arquivos, estes são sinais de alerta adicionais:
- Aberto Windows Agendador de Tarefas e verifique o Biblioteca de Agendamento de Tarefas para uma tarefa chamada
RadminComponentRuntime. - Procure na pasta de instalação do AOMEI Backupper, em particular na pasta específica da sua versão.
htmleTmphtmlpastas, para um não assinadoupgrade-now.exeou algo inesperadoupgrade-now.zipNote que o programa de download do malware se autoexclui após instalar a próxima carga útil e criar persistência, portanto, sua ausência não significa que o computador esteja limpo. - Se você estiver vendo tráfego de saída para
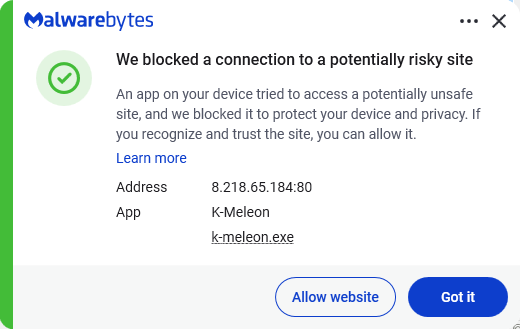
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117ou8.218.65.184, seja bloqueado ou permitido.
Se você se deparar com algum desses sinais, procure ajuda em vez de tentar limpar tudo manualmente. Desconecte o computador da internet se suspeitar que ele esteja comprometido e entre em contato com um técnico de informática de confiança, o suporte Malwarebytes ou a equipe de TI/segurança da sua organização.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .