

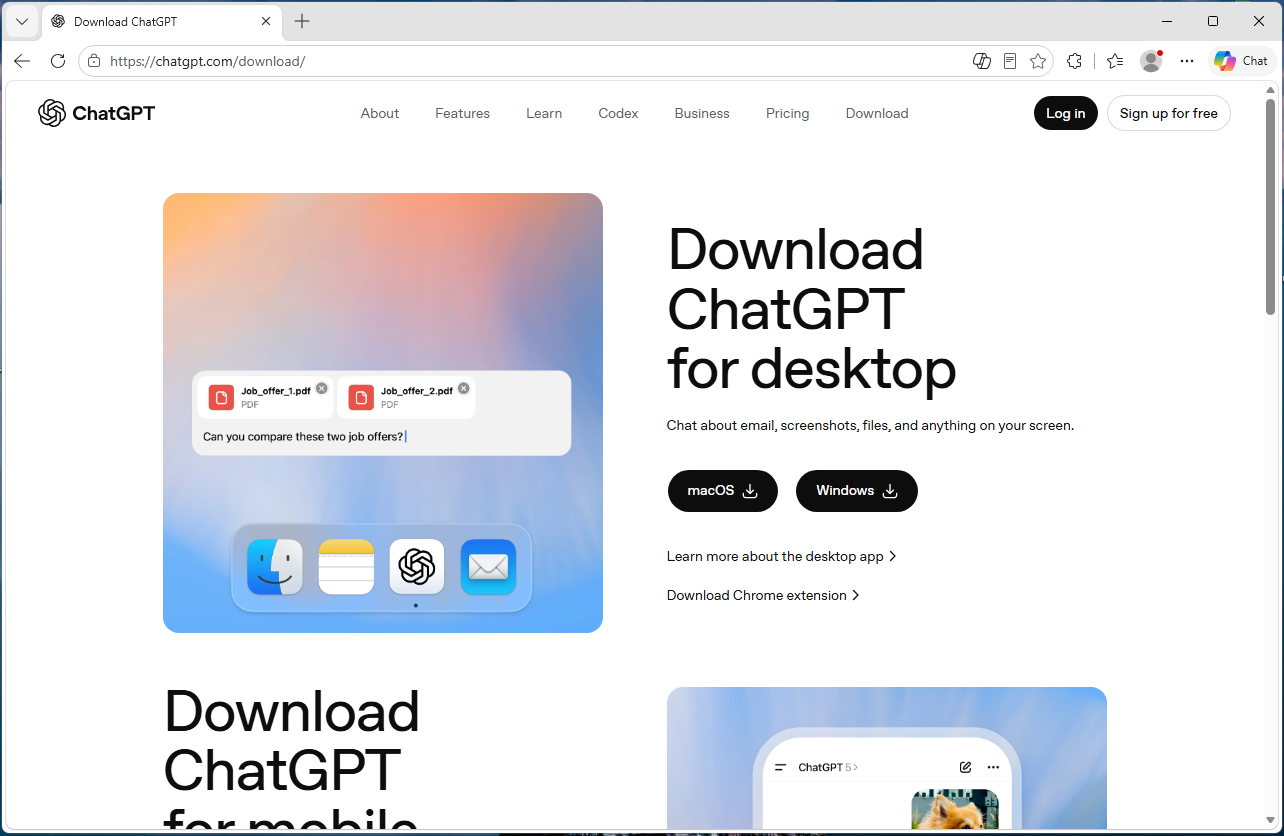
Um site falso muito convincente está se passando pela página de download do ChatGPT da OpenAI e infectando os visitantes com malware criado para roubar senhas, dados do navegador, carteiras de criptomoedas e outras informações confidenciais.
O site, openew[.]app, imita de perto a experiência real de download do ChatGPT da OpenAI e oferece o que parecem ser aplicativos oficiais para desktop para ambos Windows e macOS. Em vez disso, Windows Os usuários recebem um carregador de malware que rouba credenciais, enquanto Mac Os usuários são infectados pelo Odyssey Stealer, uma versão modificada do Atomic Stealer (AMOS), uma conhecida família de malware para macOS associada ao roubo de criptomoedas.
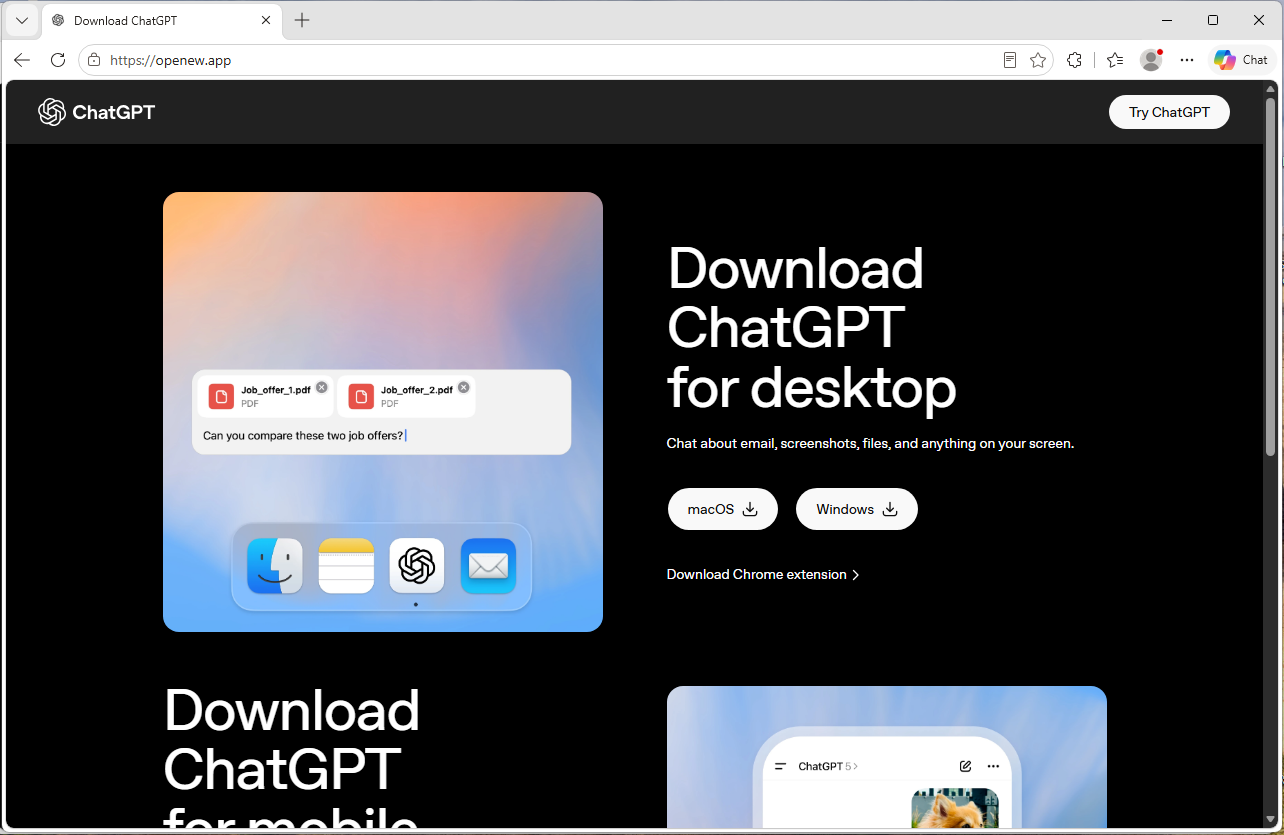
A configuração de plataforma dupla é o que torna a operação notável. Clicar no Windows O download instala um programa falso que abre um canal alternativo para um servidor controlado pelo atacante. Clicar no botão do macOS instala um malware que rouba senhas de navegador, cookies, sessões do Telegram, carteiras de criptomoedas e outros arquivos confidenciais. Ele também tenta substituir os aplicativos legítimos das carteiras Ledger e Trezor por versões infectadas.
Se você baixou o ChatGPT apenas pela página oficial de downloads da OpenAI ou pela Microsoft Store, você não era o alvo dessa ação. Mas se você pesquisou por “download do ChatGPT” e clicou em um anúncio ou em um resultado desconhecido, pode ter dado aos invasores acesso às suas contas online, sessões do navegador, senhas salvas e, possivelmente, aos seus ativos em criptomoedas.
Malwarebytes Protege os usuários contra esse malware.
Análise técnica
O domínio, openew[.]app, assemelha-se bastante à experiência real de download do ChatGPT da OpenAI. Utiliza um tema escuro, a identidade visual da OpenAI, textos de marketing familiares e botões de download proeminentes para macOS e Windows .
O domínio de nível superior .app é operado pelo Google e exige conexões HTTPS, o que significa que os navegadores exibem o conhecido ícone do cadeado sem avisos evidentes sobre certificados.
O detalhe mais importante é a configuração de plataforma dupla. Os fornecedores de software legítimos oferecem instaladores separados para cada plataforma. Windows e macOS, e este site falso faz exatamente a mesma coisa.
Clicando no Windows botão entrega Chat_GPT.exe, enquanto clicar no botão do macOS baixa uma imagem de disco contendo ChatGpt.dmg.
O Windows malware
Chat_GPT.exe é construído quase inteiramente com peças disponíveis no mercado. O instalador utiliza Inno Setup, um conjunto de ferramentas gratuito e de código aberto usado por milhares de organizações legítimas Windows produtos. Dentro há um Electron estrutura de aplicativo — a mesma estrutura baseada no Chromium usada por aplicativos como o Slack e o Discord — acompanhada das bibliotecas de suporte padrão disponíveis publicamente no projeto Electron.
Quando a vítima executa o instalador, ele cria arquivos na pasta %APPDATA%\LeronApplication, lança EApp.exee inicia o PowerShell com os parâmetros -ExecutionPolicy Unrestricted -Command -. O traço no final indica ao PowerShell para ler os comandos da entrada padrão, o que significa que as instruções maliciosas nunca chegam a ser gravadas no disco, onde os scanners poderiam detectá-las. A telemetria comportamental registrou o tráfego HTTP para 188.137.246.189 usando um /laravel.php?api=api&hash=...&message=... ponto de extremidade, juntamente com atividades semelhantes a injeções e sinais de persistência de serviços/execução automática. Nove dos 69 mecanismos antivírus sinalizaram o arquivo como malicioso no momento da análise. As evidências de persistência devem ser interpretadas mais como técnicas comportamentais do que como prova de uma instalação duradoura, mas o padrão geral é típico do território dos ladrões de dados e droppers: barato, modular e eficaz, em vez de tecnicamente inovador.
O malware para macOS: Odyssey Stealer (um fork do AMOS)
A carga útil do macOS situa-se no segmento de alto padrão do mercado de malware de uso comum. Trata-se do Odyssey, um fork do renomado AMOS, uma plataforma de malware como serviço documentada desde 2023.
A identificação é bastante clara. A amostra em ambiente de sandbox corresponde aos padrões de comportamento documentados do Odyssey, herdados de sua linhagem AMOS: uma longa cadeia de AppleScript passada ao mecanismo de scripts do macOS, uma tentativa silenciosa de validação de senha usando comandos do serviço de diretório do macOS e, caso essa verificação silenciosa falhe, um prompt falso no estilo do macOS com a mensagem “Digite a senha do dispositivo para continuar”, acompanhado do conhecido ícone de cadeado. Tudo o que o usuário digitar é validado em relação ao mesmo comando. Se houver correspondência, o malware captura a senha de login do usuário em texto simples.
A partir daí, ele segue um padrão já conhecido dos fork do Odyssey/AMOS. Ele copia o Keychain do macOS, coleta cookies e dados de login salvos de 12 navegadores baseados no Chromium, além do Firefox e do Waterfox, e extrai dados de sessões do Telegram. Ele também verifica 16 diretórios de carteiras de criptomoedas, incluindo Ledger Live, Trezor Suite, Exodus, Electrum e Sparrow. Por fim, ele procura nas pastas “A área de trabalho” e “Documentos” por arquivos com extensões como .wallet, .seed, .keye .kdbx. Os dados coletados são compactados em um arquivo temporário e enviados a um servidor predefinido.
O recurso de substituição da carteira é especialmente perigoso
Há mais uma parte da carga maliciosa do macOS, e é provavelmente o recurso que justifica o preço. Após o roubo inicial de dados, o script baixa versões trojanizadas do Ledger Live, do Ledger Wallet e do Trezor Suite a partir de um segundo servidor. Em seguida, ele tenta excluir os aplicativos legítimos de carteira e substituí-los pelas versões do invasor.
Se a senha do usuário tiver sido obtida anteriormente na cadeia de ataque, o script utiliza sudo para forçar a substituição. Caso contrário, recorre-se a um padrão rm -rf tentativa de exclusão, que ainda pode ser bem-sucedida se os aplicativos estiverem instalados em um local no qual o usuário tenha permissão de gravação. De qualquer forma, na próxima vez que a vítima abrir o que parece ser seu software de carteira, ela poderá, na verdade, estar executando a versão substituta criada pelo invasor.
Esse comportamento de substituição de carteiras é uma característica marcante do ramo Poseidon/Odyssey da família AMOS e faz com que o roubo de criptomoedas seja o objetivo mais provável.
Quanto custou a construção da obra
É aqui que a perspectiva da IA se torna interessante, porque o Windows As versões para macOS e macOS da operação têm preços muito diferentes.
O domínio openew.app provavelmente custaria aos operadores cerca de US$ 15 por ano por meio de um registrador comum. O .app O domínio exige HTTPS por padrão, facilitando aos operadores a exibição do cadeado no navegador — símbolo de segurança que os usuários associam a sites legítimos. A própria página de destino é simplesmente uma cópia da página de download real da OpenAI, algo que as ferramentas modernas de clonagem conseguem reproduzir em poucos minutos.
No Windows Além disso, a maioria das ferramentas são baratas ou gratuitas. Inno Setup é gratuito. Electron é gratuito. Os arquivos de suporte do Chromium são downloads públicos. A infraestrutura do servidor parece depender de ferramentas de malware de baixo custo e um VPS básico que pode custar apenas alguns dólares por mês. No geral, o Windows É plausível que parte dessa operação tenha custado menos de 100 dólares para ser implementada inicialmente.
O lado do macOS é bem diferente. O Odyssey, segundo relatos, é alugado por cerca de US$ 3.000 por mês, pagos em criptomoeda. Em comparação, o Lumma — um popular Windows O InfoStealer, frequentemente tratado como um produto similar, historicamente anuncia planos básicos em torno de US$ 250 por mês.
Essa diferença de preço diz muito. Os operadores claramente acreditam em um sucesso. Mac Uma infecção vale muito mais dinheiro do que uma infecção típica. Windows infecção.
O motivo provável é simples: a Odyssey foi projetada especificamente para roubo de criptomoedas, incluindo o comportamento de substituição de carteiras observado nesta campanha. Os operadores apostam que um número significativo de Mac Os usuários possuem criptomoedas.
Atrair vítimas para o site é provavelmente o único custo contínuo significativo, e é aí que o branding com IA se torna valioso. Anúncios de busca, envenenamento por SEO, YouTube Spam e links compartilhados em comunidades do Discord e Telegram focadas em IA podem direcionar tráfego para páginas de download falsas. Alguns desses canais são pagos. Outros são quase gratuitos.
Por que os cibercriminosos estão atacando marcas de IA
A maioria dos softwares consolidados já possui hábitos de download confiáveis. Se você quiser Chrome Você provavelmente sabe que deve ir ao Google. Se quiser o Photoshop, você vai ao site da Adobe. As pessoas já sabem onde o download oficial está disponível.
As ferramentas de IA são diferentes porque a maioria dos usuários ainda as instala pela primeira vez, o que significa depender de resultados de pesquisa, anúncios, YouTube links ou publicações em redes sociais para encontrar a página de download. Isso cria um ambiente ideal para sites falsos.
Nos últimos dois anos, produtos como ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity e muitos outros foram lançados ou sofreram mudanças rápidas. Cada novo lançamento gera uma nova onda de usuários que pesquisam por “baixar ChatGPT” ou “instalar Claude” sem conhecer o URL oficial. É exatamente nesse tráfego de pesquisa que os invasores se aproveitam.
Além disso, as páginas falsas não precisam ser particularmente sofisticadas, pois as páginas legítimas de produtos de IA já são minimalistas por natureza: um layout moderno, um logotipo e um grande botão de download. Openew[.]app corresponde ao que os usuários esperam ver. Aqui não há erros de inglês nem pop-ups intrusivos, apenas uma identidade visual e um texto consistentes, além do símbolo do cadeado no navegador, que transmite segurança.
O que torna esse tipo de operação sustentável é a facilidade com que ela consegue alternar entre marcas. Quando a isca do ChatGPT deixa de atrair cliques, os operadores podem reutilizar a mesma infraestrutura para o próximo produto de IA que estiver em alta. O malware por trás do botão de download permanece o mesmo. Apenas a marca muda.
O que os fornecedores de IA poderiam fazer
A maioria dos principais fornecedores de IA, incluindo a OpenAI, já oferece canais oficiais de download. O problema é a visibilidade e o hábito dos usuários. Muitos usuários ainda pesquisam por “download do ChatGPT”, e os resultados podem incluir links oficiais, espelhos não oficiais e sites claramente maliciosos.
Grandes marcas de consumo e bancos costumam realizar campanhas agressivas de proteção de marca contra anúncios falsos e domínios fraudulentos. Os fornecedores de IA talvez precisem fazer o mesmo de forma mais consistente.
A outra questão é a visibilidade. Os links oficiais para aplicativos de desktop costumam ficar escondidos em menus de configurações ou barras laterais, enquanto os mecanismos de busca são mais rápidos e mais visíveis. É exatamente aí que os sites falsos de download estão à espreita.
O que fazer se você tiver instalado o aplicativo falso
Se você instalou recentemente algum aplicativo que se diz ser o ChatGPT em qualquer lugar que não seja a página oficial de downloads da OpenAI ou a Microsoft Store, você pode ter sido afetado. Em um dispositivo diferente e sem infecções:
- Saia das suas contas importantes usando a opção “sair de todas as sessões” de cada serviço. Isso inclui e-mail, serviços bancários, armazenamento em nuvem, GitHub, Discord, Telegram e plataformas de câmbio de criptomoedas.
- Altere as senhas, começando pela sua conta de e-mail principal.
- Atualize todas as chaves de API, chaves SSH e credenciais de nuvem armazenadas na máquina afetada.
- Se você possui criptomoedas, transfira os fundos imediatamente usando um dispositivo separado e não comprometido. Especificamente no macOS, não abra o Ledger Live ou o Trezor Suite no computador afetado antes de reinstalar o sistema operacional, pois a função de substituição da carteira pode ter sido executada com sucesso.
- Monitore contas bancárias e cartões de pagamento para detectar atividades suspeitas.
- Reinstale o sistema operacional. Windows A amostra demonstrou comportamento de comando e controle do PowerShell, enquanto o payload do macOS pode ter capturado a senha de login do usuário. Uma reinstalação limpa é o caminho de recuperação mais seguro.
- Se este for um dispositivo da empresa, entre em contato com a equipe de TI ou de segurança imediatamente.
Malwarebytes Protege os usuários contra esse malware.
Considerações finais
O motivo pelo qual vale a pena escrever sobre esta campanha não é o malware em si. Ambas as cargas úteis já estão bem documentadas. Windows O lado A é um kit comercial montado com peças baratas e facilmente encontradas. O lado macOS, Odyssey Stealer, está relacionado à família de malware AMOS, que vem sendo rastreada desde 2023.
O que é ainda mais interessante é o formato da operação em torno desse malware. Um único site falso distribui duas cargas úteis diferentes, direcionadas a dois segmentos econômicos distintos das vítimas. Windows As vítimas ficam em posição de serem amplamente exploradas financeiramente por meio do roubo de credenciais e cookies. Mac As vítimas são visadas de forma mais específica e lucrativa por meio do roubo de criptomoedas, com os operadores aparentemente dispostos a gastar milhares por mês em ferramentas porque os retornos justificam o investimento.
O que une os dois lados é a própria marca AI. Atualmente, os nomes dos produtos da AI geram um enorme volume de tráfego de downloads iniciais por parte de usuários que ainda não conhecem os endereços oficiais.
É assim que se apresenta um negócio de distribuição maduro. O aspecto interessante não é o binário em si, mas a cadeia de suprimentos que o envolve: o domínio, o certificado, a página clonada, a fonte de tráfego, a assinatura de malware e a infraestrutura de exfiltração. Cada componente é barato, modular, substituível e está disponível no mercado.
E as operadoras não estão escolhendo entre Windows e macOS. Eles estão servindo ambos a partir da mesma página, com payloads ajustados à economia de cada plataforma. Quando uma marca de IA para de converter, eles podem simplesmente trocar a marca e reutilizar a mesma infraestrutura para o próximo produto em alta.
O entusiasmo em torno da IA acabará por passar. O kit, provavelmente, não.
Indicadores de Compromisso (IOCs)
Hashes de arquivo (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Indicadores de rede
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250

“Um dos melhores pacotes de segurança cibernética do mundo.”
De acordo com a CNET.Leia a resenha deles →









