Os fãs de jogos retrô devem ter cuidado com projetos do GitHub que afirmam ser ferramentas ou plug-ins para seus consoles. Os invasores podem disfarçar malware comum de computador como software “homebrew”, e essa técnica funciona contra qualquer plataforma retrô com uma comunidade ativa de modding, não apenas um único console.
Recentemente, analisamos um exemplo direcionado a proprietários de PlayStation Vita: um projeto falso que finge ser uma ferramenta de áudio gratuita, mas que na verdade executa um programa de streaming. Windows malware no seu computador.
O projeto, chamado EQVita, parece um plugin homebrew comum. Possui um README bem elaborado, um botão de download, capturas de tela e um layout organizado. Mas o arquivo baixado não contém nada para o PS Vita. Ele contém três Windows arquivos, e o arquivo de texto de aparência inofensiva entre eles é, na verdade, um script oculto que se conecta silenciosamente ao servidor do atacante assim que você o executa.
Este não é um caso isolado. Outros pesquisadores observaram que invasores utilizam repositórios falsos no GitHub — com descrições geradas por IA — para disseminar um tipo de malware chamado SmartLoader, que, por sua vez, instala outros malwares destinados a roubar senhas e carteiras digitais, como o Lumma Stealer. O download do EQVita utiliza o mesmo método, reformulado para atrair os fãs de jogos retrô.
Dê uma olhada na comparação abaixo. À esquerda, temos um repositório falso do GitHub; à direita, um verdadeiro.
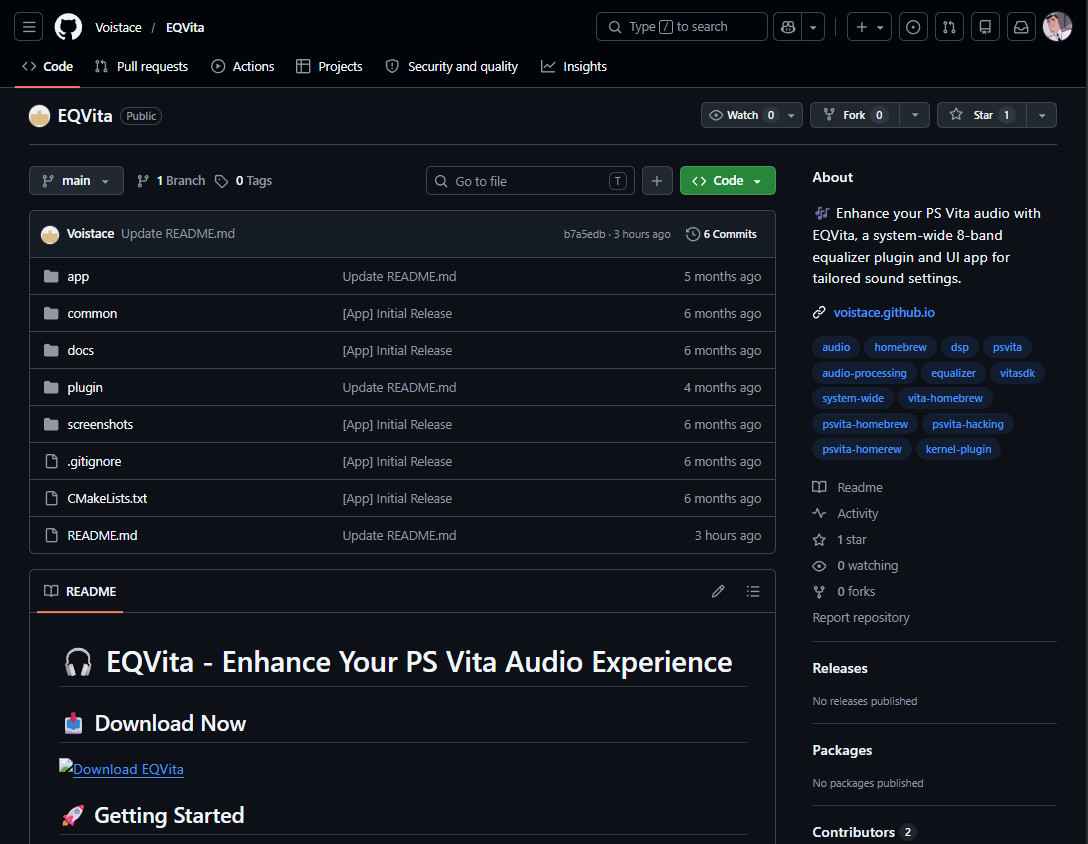
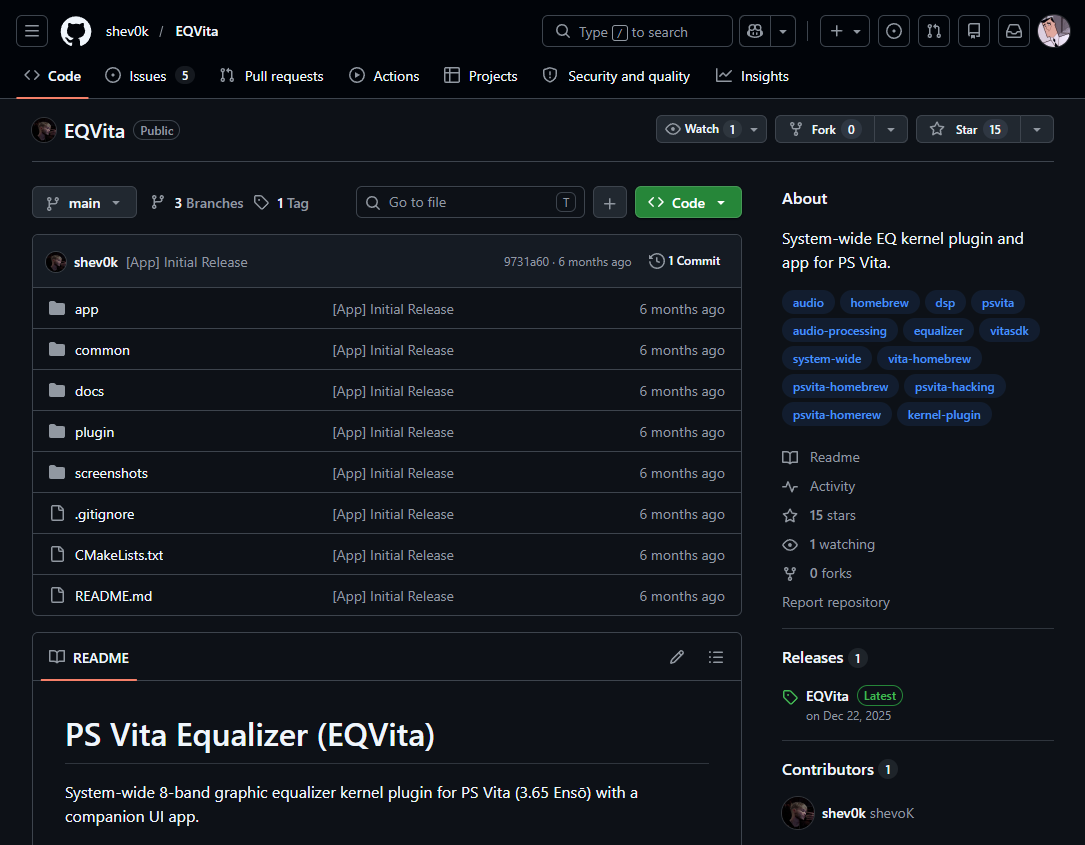
Há até mesmo um pequeno truque no número da versão. O EQVita original está na versão 1.10, enquanto a versão falsa é identificada como 1.3. À primeira vista, a versão 1.3 pode parecer mais recente — mas não é. No mundo do software, a versão 1.10 vem depois da 1.9; portanto, o projeto original é o mais atualizado. A versão falsa apenas usa um número que parece mais recente.
Por que isso é voltado para a comunidade do Vita
Se você não curte consoles retrô, talvez o PS Vita não signifique muita coisa para você. Mas, para uma comunidade grande e ativa, ele é muito importante, e isso o torna um alvo.
Vou admitir que tenho uma queda por esse aparelho: comprei meu próprio Vita 1000 de segunda mão há cerca de dez anos, e ele ainda funciona perfeitamente. De vez em quando, pego-o da prateleira, principalmente porque o acervo é tão vasto que sempre há algo que vale a pena revisitar. É claro que não sou o único.
Embora a Sony tenha parado de fabricar o Vita há anos, os fãs mantiveram o console vivo criando seus próprios softwares para ele: emuladores, gerenciadores de arquivos e plug-ins. Um Vita modificado pode rodar seus próprios jogos de PSP em velocidade máxima e emular sistemas mais antigos, como o SNES, o Game Boy Advance e o Sega Genesis, o que transforma o portátil em uma máquina retrô que faz de tudo. Em 2026, a cena está em plena expansão, com desenvolvedores ativos e até mesmo competições de jogos caseiros com prêmios em dinheiro.
Essa demanda também se reflete no preço. Como não são fabricadas novas unidades desde 2019, os Vitas em funcionamento se tornaram um item retrô muito procurado, e os preços de revenda subiram nos principais mercados ao longo do último ano — o modelo OLED mais antigo, valorizado pelos modders por causa de seu firmware, foi o que mais registrou alta. Em outras palavras, mais pessoas do que nunca estão comprando um Vita especificamente para modificá-lo, o que significa que mais pessoas estão em busca de plugins e ferramentas para instalar.
É exatamente esse entusiasmo que os invasores exploram. Os usuários de homebrew estão acostumados a baixar arquivos do GitHub, colocá-los em pastas e executá-los. Todo esse hobby se baseia na confiança no código de desenvolvedores independentes. Os golpistas sabem disso, por isso um “plug-in para Vita” falso é uma maneira fácil de fazer com que as pessoas executem algo que normalmente não fariam.
Como funciona o golpe
O download, EQ_Vita_v1.3.zip, contém três arquivos:
Launch.batluajit.exex64.txt
E aqui está a parte engenhosa. luajit.exe é um programa real e inofensivo que executa scripts. O arquivo em lote simplesmente o instrui a abrir x64.txt. Apesar do .txt nome, esse arquivo não é de forma alguma um arquivo de texto — é um script oculto, e o LuaJIT o executa. Ao chamá-lo .txt É isso que faz com que pareça inofensivo e fácil de ignorar ao rolar a tela. Os pesquisadores encontraram a mesma configuração na campanha SmartLoader: o único arquivo perigoso no download é o script disfarçado, e tudo ao redor dele é legítimo.
Portanto, nada no arquivo baixado parece perigoso por si só. Não há nenhum instalador óbvio nem nenhum aplicativo que pareça suspeito — apenas uma ferramenta confiável sendo usada para executar o código de outra pessoa.
Observamos o que aconteceu quando o script foi executado. Primeiro, ele verificou em que parte do mundo o computador estava. Em seguida, ele se conectou discretamente a um servidor na internet e enviou dados para ele, usando um endereço da web codificado em uma sequência de caracteres que parecia não ter sentido. O servidor respondeu.
Um plug-in de áudio não tem motivo para fazer nada disso. É assim que um “carregador” de malware se comporta: ele se comunica com o servidor do invasor para receber instruções e baixar o próximo componente do malware. Nessa campanha, esse próximo componente geralmente é um “stealer” — um malware que procura por carteiras de criptomoedas, senhas salvas no navegador e códigos de login.
Malwarebytes bloqueia essa ameaça, impedindo que os usuários protegidos sejam executados.
Como identificar a falsificação
A maioria dos plug-ins do Vita é instalada no Vita por meio de ferramentas como o VitaShell ou o Autoplugin, e eles vêm na forma de arquivos Vita (daqueles que terminam em .skprx ou .vpk).
Algumas ferramentas legítimas na área — instaladores, auxiliares de transferência de arquivos, ferramentas de compilação — funcionam em um PC, então um Windows Um programa não é automaticamente ruim. O importante é verificar antes de executá-lo.
É bem conhecido? É amplamente utilizado? É recomendado por fontes confiáveis da comunidade, ou você simplesmente o encontrou por acaso em um repositório desconhecido? Um “plug-in” que, discretamente, se baseia em um .bat Um arquivo destinado a executar um programa oculto é exatamente o que essa verificação se propõe a detectar.
Alguns hábitos ajudam:
- Correlacione o arquivo com o dispositivo e verifique as ferramentas do PC. A maioria dos plugins para Vita são arquivos Vita, não... Windows programas. Algumas ferramentas legítimas funcionam no seu PC, então não se preocupe com um
.exeou.bat, mas verifique se é uma ferramenta conhecida e confiável antes de executá-la. - Desconfie de textos com a mensagem " Download agora". Os arquivos README de projetos caseiros legítimos são escritos para usuários como os de outros desenvolvedores. Nesta campanha, os repositórios falsos se apoiam em textos gerados por IA, que tendem a soar como marketing: repletos de emojis, linguagem amigável e um grande botão de download. Um projeto que te incentiva a clicar rapidamente merece uma segunda olhada.
- Recorra apenas a fontes confiáveis. Os centros comunitários consolidados e as listas de fontes confiáveis existem por um motivo. Verifique antes de fazer o download.
- Adicione mais uma camada de proteção. Malwarebytes Browser Guard Pode ajudar a bloquear páginas e downloads maliciosos conhecidos antes que eles cheguem até você.
O que fazer se você já tiver executado o programa
Se você já baixou e executou EQ_Vita_v1.3.zip, você deve considerar que o computador foi invadido. Veja o que fazer:
- Execute uma verificação completa em busca de malware com um software de segurança atualizado.
- Como essa campanha distribui malware destinado a roubar informações, altere suas senhas importantes usando um dispositivo diferente e seguro e verifique se houve acessos não autorizados às suas contas.
- Se você mantiver alguma criptomoeda nesse computador, transfira seus fundos usando um dispositivo diferente e não comprometido e alterne suas chaves e frases-semente.
- Verifique suas configurações de autenticação de dois fatores (2FA), pois os ladrões de dados também podem ter como alvo as informações relacionadas à 2FA.
- Por fim, exclua os três arquivos e denuncie o repositório do GitHub para que ele seja removido.
Por que esse golpe funciona
Isso funciona porque não parece um golpe. Está hospedado no GitHub, onde os usuários do Homebrew já depositam sua confiança. Utiliza uma ferramenta real e inofensiva para fazer seu trabalho sujo. E esconde a parte perigosa dentro de um arquivo que parece texto simples. Nenhum desses truques é engenhoso por si só, mas, juntos, eles passam despercebidos pelas verificações rápidas que a maioria das pessoas costuma fazer.
O que torna esse caso digno de nota é o seu alvo. As comunidades retrô funcionam com base na boa vontade — voluntários que mantêm o hardware antigo em funcionamento, compartilham seu trabalho gratuitamente e garantem a qualidade das ferramentas uns dos outros. É justamente essa confiança que essa campanha explora, e cada repositório falso que passa despercebido torna um pouco mais difícil confiar no próximo projeto genuíno.
A melhor defesa é aquela que essas comunidades já possuem: listas de fontes confiáveis, wikis consolidados e pessoas que testam os arquivos e relatam os resultados. Verifique a origem de um arquivo antes de executá-lo e, quando algo não fizer sentido, fale. Esse hábito é o que mantém o ambiente seguro para todos os que fazem parte dele.
Indicadores de Compromisso (IOCs)
Domínios
https://github.com/Voistace/EQVita
https://voistace.github.io
IP
85.137.52.21 C2
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .