Duas vulnerabilidades do Microsoft Defender estão a ser ativamente exploradas na Internet.
Em 20 de maio de 2026, a Agência de Cibersegurança e Segurança de Infraestruturas (CISA) adicionou um conjunto significativo de vulnerabilidades ativamente exploradas ao seu catálogo de Vulnerabilidades Exploradas Conhecidas (KEV). O catálogo KEV identifica as vulnerabilidades que se sabe estarem a ser exploradas na prática e estabelece prazos para a aplicação de correções pelas agências do Ramo Executivo Civil Federal (FCEB).
Cinco das vulnerabilidades adicionadas são bastante antigas, para os padrões das vulnerabilidades. Foram lançadas correções em 2008, 2009 e 2010. Mas as vulnerabilidades do Microsoft Defender são deste ano. Essas duas são:
- CVE-2026-41091 ( pontuação CVSS 7,8 em 10): uma vulnerabilidade de elevação de privilégios no Microsoft Defender. Um atacante local que já tenha algum acesso a uma máquina pode abusar do Defender para obter permissões de nível SYSTEM, concedendo-lhe efetivamente o controlo total sobre o sistema. Windows .
- CVE-2026-45498 (pontuação CVSS de 4,0 em 10): uma vulnerabilidade de negação de serviço no Microsoft Defender. Neste caso, um atacante pode interferir com o Defender de forma a perturbar o seu funcionamento normal. Se os atacantes conseguirem bloquear ou desativar o seu motor antivírus quando quiserem, podem criar um ambiente mais seguro para que o seu malware seja executado sem ser detetado.
Deve levar a sério a correção destas vulnerabilidades se:
- Conta com o Microsoft Defender como sua principal solução de proteção de terminais
- Você gere Windows sistemas num ambiente empresarial, escolar ou governamental local
- Tem computadores partilhados, servidores de terminais ou qualquer ambiente em que vários utilizadores iniciam sessão no mesmo sistema
Como seria de esperar de nós, não aconselhamos a confiar em Windows Apenas o Defender. Existem opções melhores disponíveis, e não são mutuamente exclusivas.
Como aplicar um patch
Os produtos de segurança são software, e o software tem erros. Quando esses erros acabam por figurar numa lista de vulnerabilidades exploradas conhecidas, ignorá-los é como deixar a porta da frente aberta com a desculpa de que «o alarme vai detetar quem entrar».
Certificar-se Windows A atualização está ativada e configurada para receber atualizações para produtos Microsoft. As atualizações da plataforma Defender são geralmente distribuídas juntamente com as atualizações cumulativas regulares.
Verifique também se as atualizações mais recentes de inteligência de segurança e da plataforma do Microsoft Defender estão instaladas.
A primeira versão da Plataforma Microsoft Defender Antimalware que corrige estas vulnerabilidades é a 4.18.26040.7.
Geralmente pode encontrar este número de versão nas definições de Segurança Windows :
- Abra o Menu Iniciar e pesquise por Segurança Windows
- Ir paraProteção contra vírus e ameaças
- Clique em«Definições» ou noícone da roda dentada
- AbrirSobre
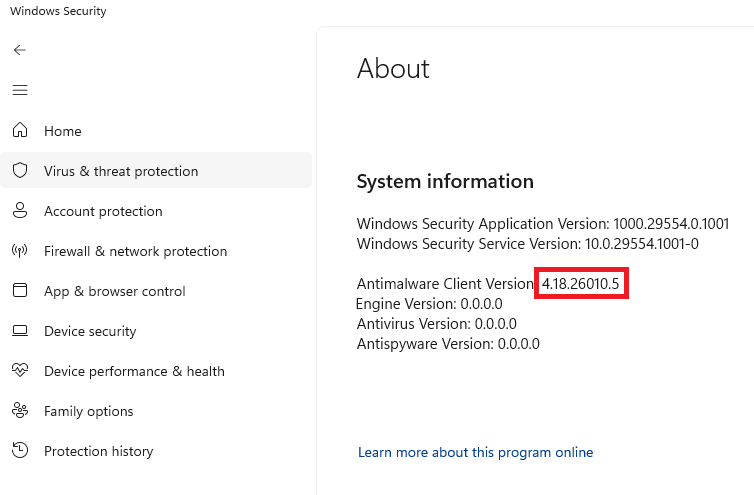
Mesmo com a atualização automática ativada, não recebi este patch de imediato. As atualizações da plataforma Defender podem ficar desatualizadas em relação às definições ou só aparecer quando existe uma atualização cumulativa. Windows A atualização já está disponível. A Microsoft lança normalmente atualizações para a Plataforma Antimalware Microsoft Defender uma vez por mês, ou conforme necessário, para proteção contra novas ameaças.
Então, vou ter de esperar. Ainda bem que estou protegido.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .