A atualização de segurança de outubro da Microsoft corrige um número recorde de 1.413 vulnerabilidades , incluindo uma que estava a ser ativamente explorada. Windows Vulnerabilidade zero-day da Shell e outras duas falhas divulgadas publicamente.
Quando se pensa que um recorde anterior vai durar algum tempo, a Microsoft surge novamente com a maior atualização mensal da Patch Tuesday. A Microsoft afirmou que o uso crescente de IA para encontrar e corrigir vulnerabilidades de segurança significa que os utilizadores podem esperar mais correções nas suas atualizações mensais.
Como instalar atualizações e verificar se está protegido
Estas atualizações corrigem problemas de segurança e ajudam a manter o seu dispositivo seguro. Windows PC protegido. Veja como garantir que o seu sistema está atualizado:
- Clique no botão Iniciar e, em seguida, abra as Definições .
- Select Windows (normalmente na parte inferior do menu à esquerda).
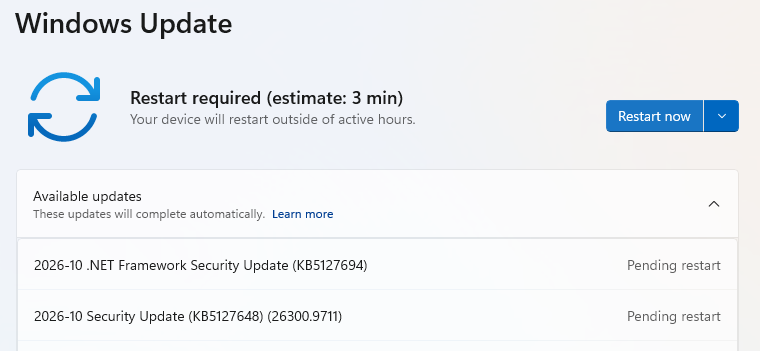
- Clique Verifique se existem atualizações. Windows irá procurar as atualizações de segurança mais recentes. Se as ativou Receba as últimas atualizações assim que estiverem disponíveis sob Mais opçõesPoderá ser solicitado a reiniciar imediatamente para concluir a atualização.
- Caso contrário, prossiga para o passo seguinte.
- Se houver atualizações disponíveis, estas começarão a ser descarregadas automaticamente. Quando estiverem prontas, clique em Instalar ou Reiniciar agora , se solicitado. O seu computador pode precisar de ser reiniciado para concluir a atualização.
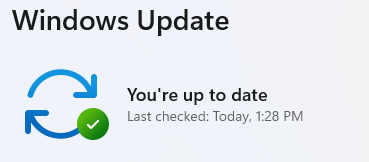
- Depois de reiniciar, volte aoWindows e verifique novamente. Se aparecer a mensagem«Está atualizado», está tudo em ordem.
Dados técnicos
Como é habitual, selecionámos algumas vulnerabilidades para destacar para os leitores interessados nos detalhes técnicos.
Começaremos pela vulnerabilidade ativamente explorada , rastreada como CVE-2026-96951 ( pontuação CVSS de 8,8 em 10), uma Windows Vulnerabilidade de bypass do recurso de segurança Shell.
A funcionalidade de segurança que consegue contornar é a defesa Mark of the Web (MOTW), que pode alertar os utilizadores sobre ficheiros descarregados potencialmente inseguros.
A exploração bem-sucedida requer interação do utilizador. Por exemplo, num ataque por e-mail ou mensagem instantânea, o atacante poderia enviar ao utilizador alvo um ficheiro especialmente criado para explorar a vulnerabilidade, mas o utilizador teria de clicar num link ou abrir um anexo.
Outra vulnerabilidade a monitorizar é a CVE-2026-108398 (pontuação CVSS de 8,8 em 10), em que um caminho de pesquisa não fiável no . NET Framework permite que um atacante autorizado ignore uma funcionalidade de segurança local. O recurso ignorado é Windows O Defender Application Control (WDAC) permitia a execução de aplicações não autorizadas em sistemas alvo. Esta vulnerabilidade foi divulgada publicamente antes da correção.
Outra vulnerabilidade divulgada publicamente é a CVE-2026-92707 (pontuação CVSS de 5,3 em 10). Esta falha pode permitir que um atacante remoto não autenticado esgote a memória nas aplicações afetadas que processam dados MessagePack especialmente criados. O MessagePack-CSharp é um componente de software que ajuda as aplicações a comprimir e descomprimir dados num formato compacto, tornando o armazenamento e a troca de informações mais eficientes. A exposição depende da forma como um serviço utiliza a biblioteca para comprimir e descomprimir a informação.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca se devem propagar para além de uma manchete. Mantenha as ameaças longe dos seus dispositivos descarregando Malwarebytes hoje mesmo.