A 3 de novembro, a Google lançou Chrome 157 para o canal estável para Windows , Mac e Linux. A atualização será distribuída ao longo dos próximos dias e semanas.
A maioria dos utilizadores está em Chrome Canal estável. A atualização para desktop traz Chrome para as versões 157.0.8103.38/.39 para Windows e Mac e 157.0.8103.38 para Linux . Inclui 213 correções de segurança, incluindo sete vulnerabilidades classificadas como Críticas pela Google.
Chrome A versão para Android foi também atualizada para 157.0.8103.38 . Estará disponível no Google Play nos próximos dias.
Como atualizar Chrome
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas pode acabar por ficar sem atualizações se nunca fechar o browser ou se algo correr mal, como uma extensão que impede a atualização.
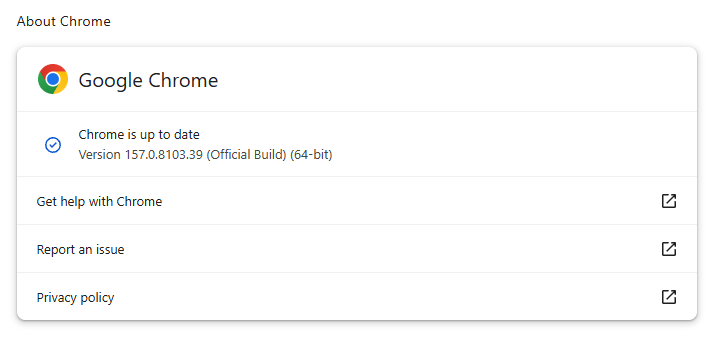
Se não quiser esperar que a atualização lhe chegue, pode atualizar manualmente. Abra " Acerca do Google Chrome em Chrome Definições ou menu Ajuda. Chrome O sistema verificará se existem atualizações. Se houver alguma disponível, clique em Reiniciar para a aplicar.
Pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo no nosso guia: Como atualizar Chrome em qualquer sistema operativo .
Dados técnicos
Algumas das correções de segurança merecem uma análise mais detalhada.
A Google classificou sete vulnerabilidades na atualização como Críticas. Uma delas, uma falha de corrupção de memória no ANGLE, afeta Chrome para Android Isto poderia potencialmente permitir que um atacante remoto executasse código fora do ambiente isolado (sandbox) através de uma página HTML especialmente criada.
Proteção para dispositivos móveis , em qualquer lugar, a qualquer hora.
CVE-2026-121229 : Corrupção de memória no ANGLE, que poderia permitir que um atacante remoto executasse código arbitrário fora do sandbox através de uma página HTML manipulada.
ÂNGULO é Chrome camada de tradução gráfica. Um buffer overflow ocorre quando um programa coloca mais dados numa área da memória do que esta pode armazenar, sobrescrevendo os dados na memória adjacente. Um atacante pode explorar isto para fazer com que o processo vulnerável execute código malicioso.
Chrome As vulnerabilidades que permitem a execução remota de código fora do ambiente isolado do browser são particularmente valiosas para os atacantes, uma vez que podem transformar uma visita a um site malicioso ou comprometido em código executado diretamente no sistema operativo subjacente, muitas vezes sem a necessidade de passos adicionais de exploração.
CVE-2026-121035 : Utilização após libertação em Prerender.
Chrome O componente Prerender do [nome da ferramenta/serviço] ajuda as páginas a abrirem mais rapidamente, carregando e preparando a página em segundo plano antes de navegar até ela. Se visitar essa página em seguida, Chrome Pode exibir a versão preparada quase instantaneamente, em vez de a carregar de raiz.
Isto vai além do simples download de conteúdo: Chrome Também inicia a renderização da página e a execução do seu JavaScript.
Uma vulnerabilidade de utilização após libertação ocorre quando um programa tenta aceder a um endereço de memória depois de este já ter sido libertado. Isto pode causar falhas ou, em alguns casos, permitir que um atacante execute o seu próprio código.
CVE-2026-121156 : Buffer overflow no Dawn.
O Dawn potencia o WebGPU em Chrome , permitindo que os sites utilizem o processador gráfico de um dispositivo para renderização e tarefas computacionais. Verifica e traduz as instruções WebGPU em comandos que o sistema gráfico subjacente do dispositivo possa compreender.
Um buffer overflow ocorre quando um programa escreve mais dados num bloco de memória do que aqueles que consegue armazenar. Isto pode causar uma falha no sistema ou, em alguns casos, permitir que um atacante execute código malicioso.
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →