No dia 11 de novembro, a Google lançou uma atualização de segurança para o canal estável do Chrome . Windows , Mac e Linux. A atualização será distribuída ao longo dos próximos dias e semanas.
A maioria dos utilizadores está em Chrome Canal estável. A atualização para desktop traz Chrome para as versões 157.0.8103.78/.79 para Windows e Mac e 157.0.8103.78 para Linux . Inclui 83 correções de segurança, cinco das quais classificadas como Críticas — o nível de gravidade mais elevado. Esta atualização foi lançada apenas dois dias após a anterior.
Como atualizar Chrome
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas pode acabar por ficar sem atualizações se nunca fechar o browser ou se algo correr mal, como uma extensão que impede a atualização.
Se não quiser esperar que a atualização lhe chegue, pode atualizar manualmente. Abra " Acerca do Google Chrome em Chrome Menu Definições ou Ajuda . Chrome O sistema verificará se existem atualizações e descarregará qualquer atualização disponível. Se solicitado, clique em Reiniciar para a aplicar.
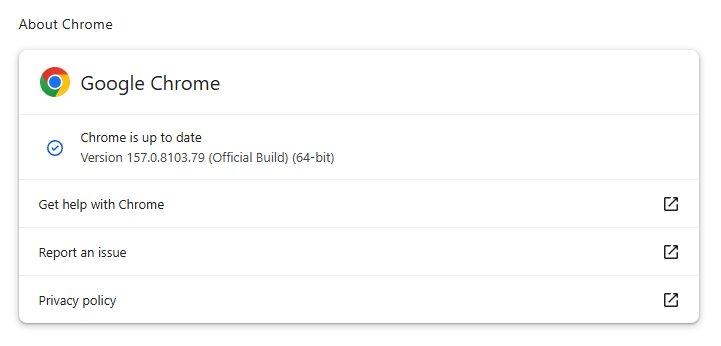
Pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo no nosso guia: Como atualizar Chrome em qualquer sistema operativo .
Dados técnicos
Uma vez que todas as cinco vulnerabilidades críticas corrigidas nesta atualização são falhas de utilização após libertação (use-after-free), vamos analisar mais detalhadamente o que causa este tipo de vulnerabilidade.
Uma vulnerabilidade de utilização após libertação (UAF, do inglês "use-after-free") ocorre quando um software acede à memória depois de a ter libertado para reutilização. O programa ainda possui uma referência ao endereço antigo, mas o objeto original já não é válido e outro recurso pode agora ocupar esse espaço.
A referência residual é designada por "ponteiro pendente" e é causada por um erro na gestão do tempo de disponibilidade de um objeto. Uma parte do programa pode libertá-lo enquanto outra ainda espera utilizá-lo. Isto pode acontecer devido a confusão na atribuição de propriedades, tratamento de erros inadequado ou problemas de sincronização entre tarefas executadas em simultâneo.
As consequências variam desde falhas e corrupção de dados a fugas de informação e, em alguns casos, execução de código controlado pelo atacante. A possibilidade perigosa é que um atacante possa influenciar o que substitui o objeto libertado e, em seguida, enganar o programa para que este trate essa substituição como dados legítimos ou instruções sobre o que fazer a seguir.
Isto explica por que razão as falhas do UAF podem receber classificações de gravidade crítica. No entanto, o rótulo descreve uma classe de bugs de gestão de memória, e não um resultado garantido: o impacto real depende do componente afetado, da fiabilidade com que um atacante pode explorar a falha e das proteções implementadas.
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →