Pushpaganda é o nome que os investigadores atribuíram a uma operação de fraude publicitária, engenharia social escarewareassistida por IA que tem como alvo os utilizadores de dispositivos móveis.
Para a maioria das pessoas, a publicidade começa de forma aparentemente normal. Por exemplo, um artigo recomendado no seu feed do Google Discover (o feed de notícias personalizado do seu telemóvel) ou uma das notícias sugeridas que vê quando abre uma nova página. Chrome Os responsáveis por esta campanha utilizam artigos e imagens gerados por IA, bem como SEO agressivo ou anúncios pagos, para que o seu conteúdo apareça nestes feeds de forma a que pareça apenas mais uma notícia sobre dinheiro, tecnologia ou política.
Os temas são o clássico «clickbait». Poderá ver um cartão sobre um novo reembolso de impostos, um pagamento do governo, um depósito bancário ou algum gadget que parece bom demais para ser verdade, como um telemóvel de 100 dólares com uma «câmara de 300 MP». Num pequeno ecrã de telemóvel, com uma miniatura adequada e um título adaptado à sua região, é exatamente o tipo de coisa em que muitas pessoas, compreensivelmente, clicariam.
Ao clicar, é redirecionado para um site controlado por um atacante que se parece com uma página de artigo normal, mas que não perde tempo e exibe imediatamente um aviso no navegador a pedir para lhe enviar notificações. Muitos utilizadores foram condicionados, ao longo de anos de pop-ups, a clicar em «Permitir» apenas para se livrarem do aviso, especialmente se a página afirmar que é necessário clicar em «Permitir» para continuar a ler ou ver a oferta.
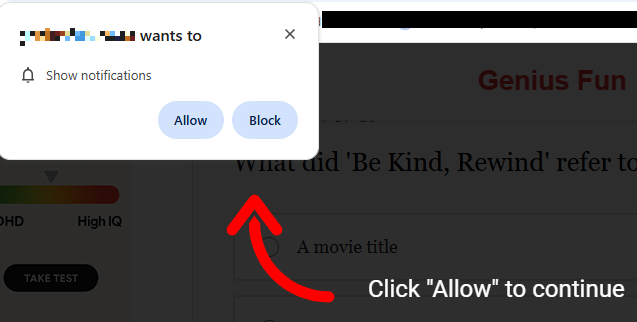
Infelizmente, com este simples toque, o site tem agora permissão para enviar mensagens diretamente para o seu dispositivo. Android ou no ambiente de trabalho, onde estão ao lado de e-mails, chats e alertas reais de bancos ou aplicações governamentais. Como as notificações não se comportam como os pop-ups tradicionais e podem contornar os bloqueadores de anúncios comuns, muitas pessoas não se apercebem que, na prática, se inscreveram num canal de burlas.
O resultado é uma enxurrada de notificações alarmantes que parecem surgir do nada e têm pouco a ver com o site original que visitou, pelo que a ligação entre o site e as notificações passa normalmente despercebida às vítimas. Clicar nessas notificações raramente leva ao que prometem. Em vez disso, é redirecionado para outro domínio na mesma rede, que pode solicitar ainda mais permissões, dados pessoais ou tentar levá-lo a esquemas de fraude financeira. Com o tempo, isto pode expô-lo a esquemas de investimento falsos, númerosde «suporte técnico»fraudulentos ou páginas que promovem assinaturas questionáveis.
Tudo isto custa-lhe tempo e atenção e, por vezes, dinheiro. Na melhor das hipóteses, acaba por ficar com uma barra de notificações sobrecarregada, cheia de alertas falsos que tornam mais difícil identificar algo realmente importante. Na pior das hipóteses, segue uma mensagem alarmista até ao fim, fornece dados pessoais ou informações de pagamento e torna-se vítima de fraude, roubo de identidade ou armadilhas agressivas de subscrição. E mesmo que nunca mais clique, o seu navegador continua a carregar silenciosamente páginas e anúncios que nunca solicitou.
Como proteger-se da «Pushpaganda»
Considere os avisos do tipo «Permitir notificações» como possíveis armadilhas, especialmente em sites dos quais nunca ouviu falar e aos quais chegou através de um feed ou de um resultado de pesquisa. E ainda mais se vierem acompanhados de instruções adicionais e enganosas.
Além disso, deve:
- Desconfie dos cartões sensacionalistas que aparecem no seu feed do Discover e que prometem dinheiro fácil, aparelhos milagrosos ou revelações políticas bombásticas.
- Não confie em botões que exclamam «Inscreva-se agora», «Reivindique agora» ou «Junte-se ao WhatsApp» em páginas que já parecem insistentes ou mal escritas.
- Mantenha o seu navegador, sistema operativo (SO) e outros programas importantes atualizados.
- Utilize uma aplicação de segurança capaz de bloquear sites maliciosos e páginas fraudulentas antes que sejam carregadas.
Os burlões sabem mais sobre si do que pensa.
Malwarebytes Mobile Security Protege-o contra phishing, mensagens de texto fraudulentas, sites maliciosos e muito mais. Com proteção contra burlas em tempo real e com inteligência artificial integrada.