

A atualização de segurança deste mês corrige 137 vulnerabilidades de segurança, incluindo 31 classificadas como críticas pela Microsoft, sem que se registem casos de exploração ativa de vulnerabilidades «zero-day» na rede.
A Microsoft define um «zero-day» como «uma falha no software para a qual ainda não está disponível qualquer correção oficial ou atualização de segurança». Este mês, a Microsoft não observou que nenhuma das vulnerabilidades identificadas tenha sido explorada em ambientes de produção.
Ainda assim, esta versão está longe de ser de baixo risco. Uma grande parte das falhas críticas permite a execução remota de código (RCE) em diversas áreas. Windows Serviços, Office, Azure, SharePoint e componentes gráficos. Isto significa que os atacantes que enganam um utilizador para que abra um documento malicioso ou o induzem a ligar-se a um serviço malicioso podem obter o controlo total do sistema.
Duas vulnerabilidades a priorizar
Dessa lista, selecionámos dois que parecem poder causar alguns problemas.
A primeira é a CVE-2026-40361, que tem uma pontuação CVSS de 8,4 em 10. É descrita como uma vulnerabilidade crítica do tipo «use-after-free» no Microsoft Word, que poderia permitir a um atacante executar código localmente no sistema afetado.
Use-after-free é uma classe de vulnerabilidade causada pelo uso incorreto da memória dinâmica durante a operação de um programa. Se, após liberar um local de memória, um programa não limpar o ponteiro para essa memória, um invasor poderá usar o erro para manipular o programa.
Assim, se um atacante convencer um utilizador a abrir um documento do Word malicioso, ou mesmo a visualizar o ficheiro, poderá executar código arbitrário com os privilégios do utilizador atual. Isso costuma ser suficiente para instalar malware, roubar credenciais ou deslocar-se lateralmente pela rede.
Em segundo lugar está o CVE-2026-35421 (pontuação CVSS de 7,8 em 10). Trata-se de uma vulnerabilidade crítica de buffer overflow baseado em heap. Windows Interface de Dispositivo Gráfico (GDI). Um buffer overflow ocorre quando uma área da memória dentro de uma aplicação de software atinge o seu limite de endereço e escreve numa região de memória adjacente. Notas da Microsoft:
Para que esta vulnerabilidade fosse explorada, um utilizador necessitaria de abrir ou processar um ficheiro Enhanced Metafile (EMF) especialmente criado utilizando o Microsoft Paint. Esta ação é necessária para ativar a funcionalidade gráfica afetada no programa. Windows componente."

Proteção em tempo real. Sem esforço.
Como aplicar correções e verificar se está protegido
Estas atualizações corrigem problemas de segurança e mantêm o seu Windows PC protegido. Veja como garantir que o seu sistema está atualizado:
1. Abrir Definições
- Clique no botão Iniciar (o Windows (Logótipo no canto inferior esquerdo do seu ecrã).
- Clique em Definições (parece uma pequena engrenagem).
2.º Aceda ao Windows Update.
- Na janela Definições, selecione Windows Update (normalmente na parte inferior do menu à esquerda).
3.Verifique se há atualizações
- Clique no botão que diz Verificar actualizações.
- Windows Vou procurar as últimas atualizações da Patch Tuesday.
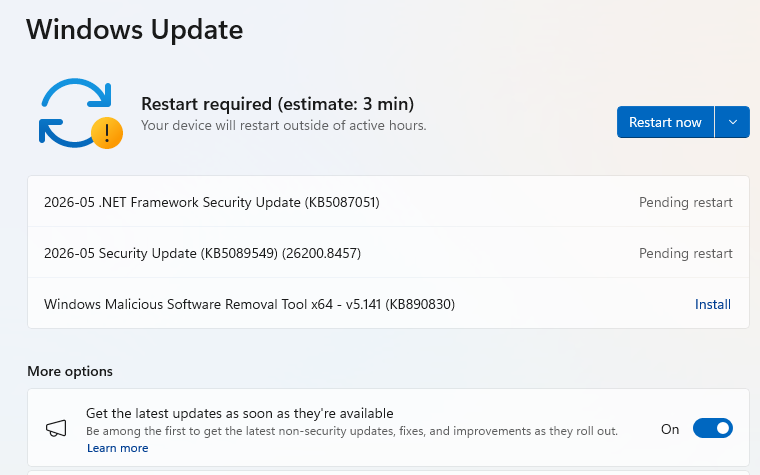
- Se tiver optado porreceber as atualizações mais recentes assim que estiverem disponíveis, poderá ver esta opção em«Mais opções».
- Nesse caso, poderá ver um É necessário reiniciar mensagem. Reinicie o sistema e a atualização será concluída.
- Caso contrário, continue com os passos abaixo.
4.º Download e instalar. Se forem encontradas atualizações, estas começarão a ser descarregadas automaticamente. Assim que a instalação estiver concluída, verá um botão com a mensagem "Instalar" ou "Reiniciar agora" .
- Clique em Instalar , se necessário, e siga as instruções. Normalmente, o computador terá de ser reiniciado para concluir a atualização. Se isso acontecer, clique em Reiniciar agora.
5. Verificar se está atualizado
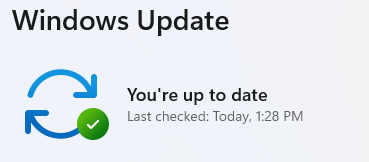
- Após reiniciar, volte ao Windows Update e verifique novamente. Se aparecer a mensagem "Está atualizado" , está tudo certo!
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .









