A Google lançou uma atualização de segurança para Chrome que corrige 18 vulnerabilidades, incluindo quatro classificadas como críticas. Não há indicação de que qualquer uma destas falhas corrigidas esteja a ser explorada ativamente em ataques reais.
O canal estável foi atualizado para 149.0.7827.196/197 para Windows e Mac e 149.0.7827.196 para Linux. A atualização será distribuída ao longo dos próximos dias e semanas. Chrome para Android Foi também recentemente atualizado para a versão 149.0.7827.197.
Como atualizar Chrome
Se não quiser esperar que a atualização chegue até si, é fácil atualizar manualmente.
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas pode acabar por ficar sem atualizações se nunca fechar o browser ou se algo correr mal, como uma extensão que impede a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e aceda a Definições > Acerca Chrome . Se houver uma atualização disponível, Chrome O download será iniciado automaticamente. Reinicie. Chrome Para concluir a atualização, estará protegido contra estas vulnerabilidades.
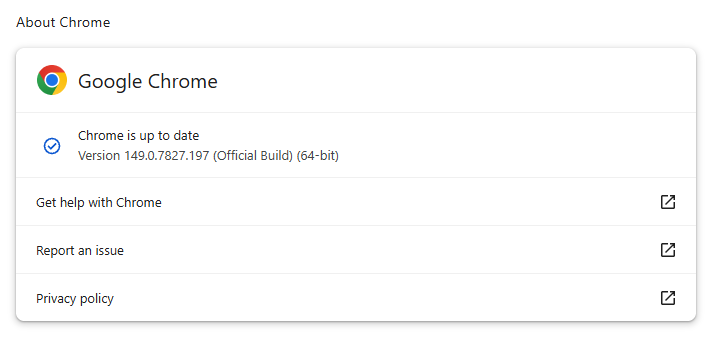
Pode encontrar uma explicação do sistema de numeração de versões e também instruções passo a passo no nosso guia sobre como atualizar Chrome em qualquer sistema operativo .
Dados técnicos
Vamos analisar as duas vulnerabilidades críticas do WebGL. O WebGL, abreviatura de Web Graphics Library, é uma tecnologia de navegador que permite que os sites apresentem gráficos interativos em 2D e 3D.
Começaremos pela única vulnerabilidade que não foi descoberta pela Google. Trata-se de uma vulnerabilidade de utilização após libertação (use-after-free) no WebGL, rastreada como CVE-2026-13028 , que poderá permitir a fuga de um atacante. Chrome O ambiente de teste do browser utiliza uma página HTML especialmente criada para o efeito.
O «use-after-free» é um tipo de vulnerabilidade causada pela utilização incorreta da memória dinâmica durante o funcionamento de um programa. Se, após libertar um local de memória, um programa não limpar o ponteiro que aponta para essa memória, um atacante pode aproveitar-se desse erro para provocar a falha do programa ou obrigá-lo a executar código que não deveria ser executado.
A sandbox do navegador é um ambiente restrito e isolado, concebido para conter qualquer atividade maliciosa dentro do navegador, em vez de diretamente em todo o computador. Por isso, uma fuga da sandbox é perigosa, pois pode ajudar os atacantes a passar de «algo de mau aconteceu dentro do navegador» para «algo de mau pode afetar o sistema como um todo».
A outra vulnerabilidade crítica do WebGL é a CVE-2026-13032. Trata-se também de uma falha do tipo «use-after-free» que poderia permitir que um atacante remoto escapasse da sandbox através de uma página HTML especialmente criada para o efeito.
Mesmo sem prova de exploração em ambiente real destas CVEs, Chrome O sistema teve várias vulnerabilidades zero-day exploradas este ano, o que demonstra claramente o investimento dos atacantes em ataques baseados na web. Por exemplo, a vulnerabilidade CVE-2026-2441 , que recebeu uma atualização separada , permitia aos atacantes executar código dentro de um ficheiro. Chrome a sandbox do browser através de uma página web maliciosa. Combinada com qualquer uma das falhas WebGL discutidas acima, esta vulnerabilidade poderia ter ajudado os atacantes a contornar as proteções do browser. Em conjunto, estas vulnerabilidades poderiam potencialmente ter permitido que os atacantes assumissem o controlo de todo o sistema.
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →