O Grupo de Inteligência de Ameaças da Google (GTIG) informa que os atacantes comprometeram a infraestrutura de atualização e notificação da AOMEI Technology numa campanha investigada entre abril e julho.
O AOMEI Backupper é um software de backup que, segundo a empresa, é utilizado por mais de 100 milhões de pessoas em todo o mundo. Permite que os utilizadores façam cópias de segurança de ficheiros, copiem unidades inteiras e recuperem dados caso algo corra mal com o computador.
Os atacantes alteraram brevemente a infraestrutura de atualização e notificação da AOMEI para fazer com que o software dos clientes descarregasse e executasse malware .
O mesmo sistema também serve os clientes do AnyViewer, mas o relatório não identifica separadamente as infeções confirmadas pelo AnyViewer.
Durante breves períodos, os atacantes alteraram as instruções de download do software para apontar para um ficheiro ZIP malicioso. Alteraram também o número da versão esperada e o checksum MD5 para que o cliente o aceitasse. Como o mesmo ficheiro de configuração remota fornecia o endereço de download e o checksum esperado, os atacantes puderam alterar tanto o download como a informação que o software utilizava para o aceitar.
Os investigadores confirmaram três janelas de adulteração com a duração de dez, seis e cinco minutos, mas outras podem ter ocorrido. Embora estas janelas curtas tenham oferecido menos oportunidades para infetar as máquinas, também dificultaram a deteção do ataque.
O ataque utilizou um programa de download inicial para instalar uma porta traseira persistente de acesso remoto. Os investigadores não identificaram o malware distribuído como ransomware ou um ladrão de informação, mas a porta das traseiras permite que os atacantes executem comandos e instalem malware adicional. Isto significa que um computador infetado pode permanecer vulnerável a novos ataques.
Como verificar se foi afetado
Se utilizou o AOMEI Backupper durante o período afetado, atualize o seu software de segurança e execute uma verificação. Pode descarregar Malwarebytes Free para verificar e remover malware.
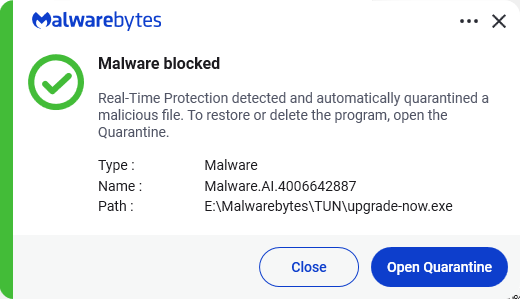
Malwarebytes 'O mecanismo de deteção de IA identifica o programa que descarregou o malware inicialmente'. upgrade-now.exe, como Malware.AI.4006642887 então ThreatDown e Malwarebytes Os clientes estavam protegidos pelo componente de deteção em tempo real.
Se se sentir à vontade para verificar Windows Definições e ficheiros, estes são sinais de alerta adicionais:
- Aberto Windows Agendador de Tarefas e verifique o Biblioteca de Agendamento de Tarefas para uma tarefa chamada
RadminComponentRuntime. - Procure na pasta de instalação do AOMEI Backupper, em particular na pasta específica da sua versão.
htmleTmphtmlpastas, para um não assinadoupgrade-now.exeou algo inesperadoupgrade-now.zipNote que o programa de download do malware se auto-exclui após instalar a próxima carga útil e criar persistência, pelo que a sua ausência não significa que o computador esteja limpo. - Se estiver a ver tráfego de saída para
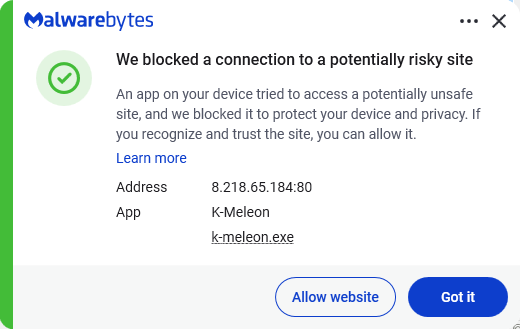
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117, ou8.218.65.184, seja bloqueado ou permitido.
Se se deparar com algum destes sinais, procure ajuda em vez de tentar limpar tudo manualmente. Desligue o computador da internet se suspeitar que está comprometido e contacte um técnico de informática de confiança, o suporte Malwarebytes ou a equipa de TI/segurança da sua organização.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .