Neste artigo
- A LEGO desativou o BrickLink após detetar atividade incomum.
- A empresa não confirmou se houve um ciberataque nem se os dados dos clientes foram afetados.
- Os utilizadores devem estar atentos a pedidos de pagamento suspeitos e evitar reutilizar palavras-passe.
Os colecionadores LEGO que procuram uma peça em falta enfrentam um problema ainda maior: aceder ao mercado especializado BrickLink.
A LEGO desativou o BrickLink após detetar o que chamou de "atividade invulgar". A empresa afirma estar a investigar o sucedido antes de reativar a plataforma, mas não divulgou se os atacantes acederam aos seus sistemas ou se as informações dos clientes foram afetadas.
A BrickLink permite aos utilizadores comprar e vender peças, conjuntos e minifiguras LEGO, tornando-se um recurso útil para colecionadores e uma plataforma de negócios para vendedores independentes. A LEGO adquiriu o marketplace fundado por fãs em 2019. A sua disrupção deixa mais do que construções inacabadas em espera: os vendedores também dependem do acesso às encomendas e às suas lojas virtuais.
O site BrickLink tinha informado anteriormente que o serviço permaneceria indisponível até, pelo menos, quarta-feira, 11 de novembro. Essa data foi removida e não foi divulgada qualquer substituição.
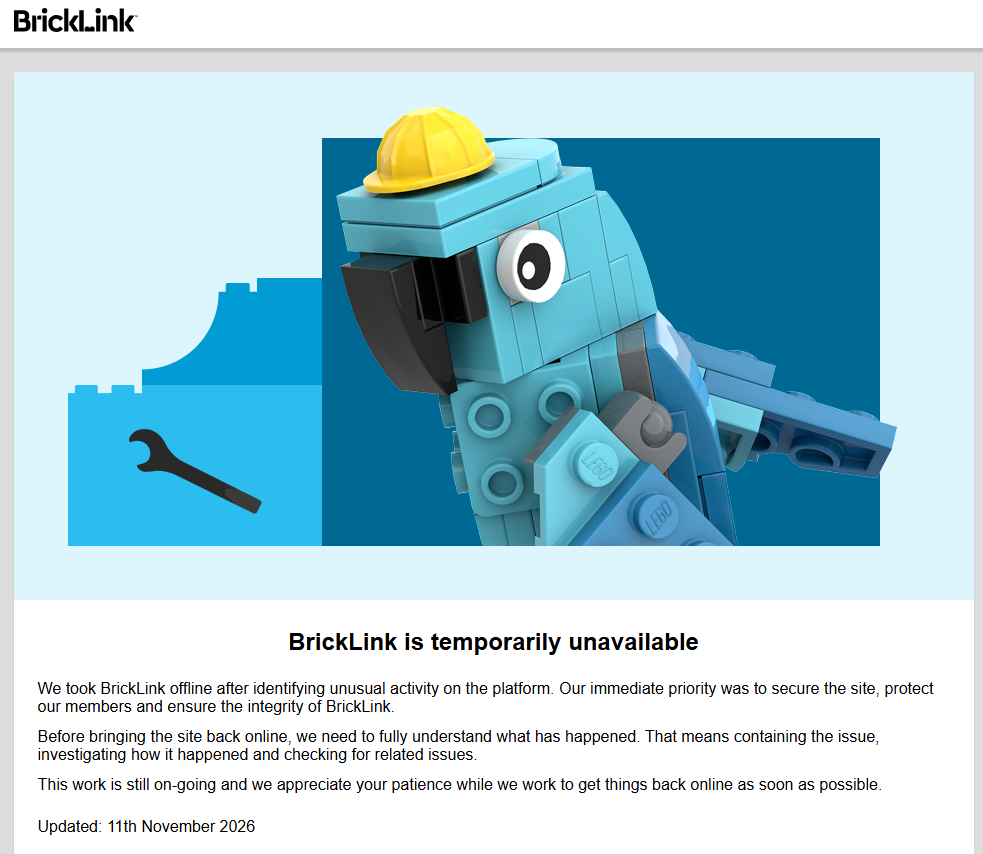
Desativamos o BrickLink após identificarmos atividades incomuns na plataforma. A nossa prioridade imediata foi proteger o site, os nossos membros e garantir a integridade do BrickLink.
Antes de colocar o site novamente online, precisamos de compreender completamente o que aconteceu. Isto significa conter o problema, investigar como ocorreu e verificar se existem problemas relacionados.
Este trabalho ainda está em curso e agradecemos a sua paciência enquanto trabalhamos para restabelecer o serviço o mais rapidamente possível.
Atualizado em: 11 de novembro de 2026
Segundo a BBC , a LEGO não forneceu detalhes que confirmem o ciberataque nem expliquem se os dados dos clientes foram afetados.
Publicações especializadas em LEGO informaram que o BrickLink ficou offline por volta de 5 de novembro. Um artigo publicado na manhã seguinte descrevia um aviso a informar que o site estava indisponível enquanto as equipas realizavam "trabalhos necessários". O relatório também observou que os utilizadores não conseguiam aceder às lojas, perfis, histórico de encomendas ou à página do Programa de Designers.
Em novembro de 2023, a BrickLink também encerrou as suas atividades após detetar o que se revelaram ser ataques de preenchimento de credenciais .
A BBC relatou ainda a experiência de uma cliente da BrickLink que recebeu repetidos links de pagamento para uma pré-encomenda de edição limitada que, segundo ela, já tinha pago. O diferendo foi posteriormente resolvido e a LEGO informou a BBC que não tinha conhecimento de problemas de pagamento mais generalizados. No entanto, não existe qualquer ligação comprovada entre este problema de pagamento e a atividade que motivou o encerramento da plataforma.
Como se manter seguro
Até sabermos qual é o problema, é difícil fornecer conselhos específicos, mas os utilizadores podem tomar algumas precauções proporcionais:
- Esteja atento a mensagens inesperadas sobre a sua conta ou pagamentos. Os pedidos para "restaurar o acesso", confirmar informações de pagamento ou resolver um problema urgente na conta merecem atenção, pois estes são temas comuns de phishing.
- Verifique os pedidos através de um canal independente. Utilize o site oficial ou um canal de suporte estabelecido, em vez de clicar em links num e-mail ou mensagem de texto inesperados.
- Utilize senhas exclusivas. Se a sua palavra-passe do BrickLink também for utilizada noutros serviços, altere-a agora mesmo. Utilize um gestor de palavras-passe para gerar e armazenar palavras-passe fortes e exclusivas. Altere a sua palavra-passe do BrickLink assim que o site estiver novamente disponível.
A paragem do BrickLink é um transtorno, mas as provas disponíveis ainda não justificam que se considere uma violação de dados confirmada. Para já, a prioridade dos utilizadores é acompanhar as atualizações oficiais, verificar cuidadosamente os pedidos de pagamento inesperados e estar atento a burlas que possam estar a explorar a instabilidade do serviço.
Algo parece errado? Verifique antes de clicar.
Malwarebytes Scam Guard ajuda-o a analisar links, textos e capturas de ecrã suspeitos instantaneamente.
Disponível com Malwarebytes Premium Security para todos os seus dispositivos e na aplicação Malwarebytes para iOS e Android .