

На прошлой неделе мы рассказывали о приложении, которое обещает пользователям возможность зарабатывать деньги, тестируя игры или даже просто просматривая TikTok.
Представьте наше удивление, когда мы оказались на сайте, рекламирующем то же приложение Freecash, во время расследования фишинга «облачного хранилища». Вероятно, все мы видели что-то подобное. Они достаточно распространены, и, согласно недавнему расследованию BleepingComputer, существует
«Масштабная кампания по мошенничеству с подпиской на облачное хранилище, направленная на пользователей по всему миру, с помощью повторяющихся электронных писем, в которых получателям ложно сообщается, что их фотографии, файлы и учетные записи будут заблокированы или удалены из-за предполагаемой неуплаты».
Судя по описанию в этой статье, найденное нами электронное письмо, по-видимому, является частью этой кампании.
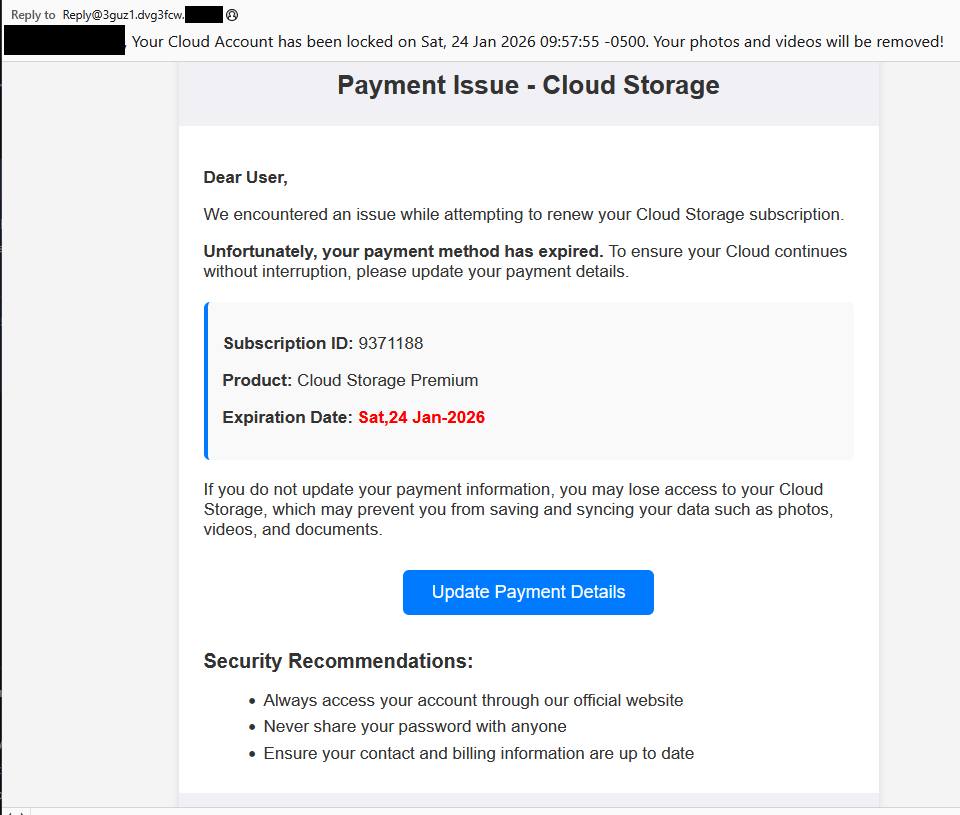
Тема письма:
“{Recipient}. Your Cloud Account has been locked on Sat, 24 Jan 2026 09:57:55 -0500. Your photos and videos will be removed!”
Это соответствует одной из тем, перечисленных BleepingComputer.
И содержание электронного письма:
«Проблема с оплатой – облачное хранилище
Уважаемый пользователь,
При попытке продлить вашу подписку на Cloud Storage возникла проблема.
К сожалению, срок действия вашего способа оплаты истек. Чтобы обеспечить бесперебойную работу вашего облачного хранилища, обновите свои платежные данные.
Идентификатор подписки: 9371188
Продукт: Облачное хранилище Premium
Срок действия: суббота, 24 января 2026 г.
Если вы не обновите свою платежную информацию, вы можете потерять доступ к своему облачному хранилищу, что может помешать вам сохранять и синхронизировать свои данные, такие как фотографии, видео и документы.
Обновление платежных данных {ссылка-кнопка}
Рекомендации по безопасности:
- Всегда заходите в свою учетную запись через наш официальный веб-сайт.
- Никому не сообщайте свой пароль
- Убедитесь, что ваши контактные данные и платежная информация актуальны.
Ссылка в электронном письме ведет на https://storage.googleapis[.]com/qzsdqdqsd/dsfsdxc.html#/redirect.html, что помогает мошеннику завоевать определенное доверие, поскольку указывает на Google Cloud Storage (GCS). GCS — это легальный сервис, который позволяет авторизованным пользователям хранить и управлять данными, такими как файлы, изображения и видео, в хранилищах. Однако, как и в данном случае, злоумышленники могут злоупотреблять им для фишинг.
Перенаправление передает некоторые параметры на следующий веб-сайт.

Сайт feed.headquartoonjpn[.]com Домен был заблокирован Malwarebytes Мы уже видели это раньше в ходе одной из предыдущих кампаний, связанной с фишингом на тему «Выносливость».
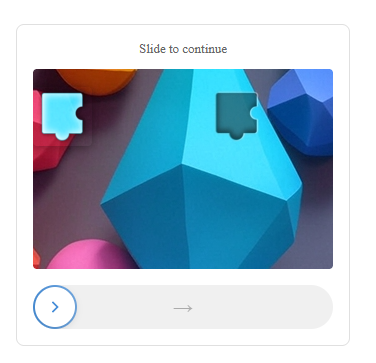
После еще нескольких перенаправлений мы оказались на сайте hx5.submitloading[.]com, где поддельная CAPTCHA вызвала последнее перенаправление на freecash[.]com, как только проблема была решена.
Конечная цель этой фишинговой атаки, вероятно, зависит от параметров, передаваемых во время перенаправлений, поэтому результаты могут различаться.
Вместо того, чтобы напрямую похищать учетные данные, кампания, по-видимому, направлена на монетизацию трафика, направляя жертв на партнерские предложения, где операторы получают вознаграждение за регистрации или конверсии.
BleepingComputer отметил, что они были перенаправлены на партнерские маркетинговые сайты, предлагающие различные продукты.
«В рамках этой фишинговой кампании рекламируются VPN сервисы, малоизвестное программное обеспечение для обеспечения безопасности и другие предложения по подписке, не имеющие отношения к облачному хранилищу».
Как оставаться в безопасности
Как ни странно, в самом фишинговом письме содержится несколько дельных советов:
- Всегда заходите в свою учетную запись через наш официальный сайт.
- Никому не сообщайте свой пароль.
Мы хотели бы добавить:
- Никогда не переходите по ссылкам в незапрошенных электронных письмах, не проверив их достоверность из надежного источника.
- Используйте современное антивирусное решение, работающее в режиме реального времени, с компонентом веб-защиты.
- Не взаимодействуйте с веб-сайтами, которые привлекают посетителей таким образом.
Полезный совет: Malwarebytes Scam Guard помог бы вам распознать это письмо как мошенническое и дал бы рекомендации о дальнейших действиях.
Перенаправление потока (IOC)
storage.googleapis[.]com/qzsdqdqsd/dsfsdxc.html
feed.headquartoonjpn[.]com
revivejudgemental[.]com
hx5.submitloading[.]com
freecash[.]com
Обновление от 5 февраля 2026 года
Компания Almedia GmbH, стоящая за платформой Freecash, обратилась к нам за информацией о цепочке перенаправлений, ведущих на их платформу. После расследования они сообщили нам, что:
"Следующий Malwarebytes На основании полученной информации и дополнительных сведений, предоставленных нам, мы провели расследование и выявили партнера, нарушающего наши правила. Этот партнер был исключен из нашей сети.
Almedia не продает данные пользователей, и мы серьезно относимся к соблюдению нормативных требований, доверию пользователей и ответственной рекламе».
Что-то не так? Проверьте, прежде чем нажимать.
Malwarebytes Scam Guard помогает мгновенно анализировать подозрительные ссылки, тексты и скриншоты.
Доступно в составе Malwarebytes Premium Security для всех ваших устройств, а также в приложении Malwarebytes для iOS и Android .









