Вложение в электронное письмо приводит к установке вредоносного ПО. Chrome расширение. Исследователи говорят, что это часть Windows Бэкдор, распространяемый через фишинговое электронное письмо. Вредоносная программа использует уязвимость... Chrome Native Messaging переносит управление из браузера в хост-систему. Его наиболее примечательная особенность заключается не в самой фишинговой приманке, а в способе использования легитимных браузерных и Windows функции для запуска PowerShell и сбора данных в рамках стандартных рабочих процессов.
Атака начинается с вложения в электронном письме, замаскированного под файл PDF. Файл имеет вводящее в заблуждение расширение .pfd.js выглядит как документ в формате PDF, но на самом деле представляет собой зашифрованный файл JavaScript, который копирует дополнительные файлы во временную папку и запускает дальнейшую цепочку заражения.
В рамках этой цепочки сценарий PowerShell подготавливает Chrome расширение и изменения Chrome Настройки политики позволяют установить расширение. Вредоносное ПО создает впечатление, что установка осуществляется администратором, а не обычным способом.
После активации расширение и его встроенный компонент собирают файлы cookie браузера, данные об открытых вкладках, URL-адресах, языковых настройках и данные для идентификации устройства. Операторы также используют эту конфигурацию в качестве канала для удаленного управления, отправляя команды, которые могут запускать PowerShell и перечислять содержимое C: диск.
Используя похищенные аутентифицированные сессионные куки, злоумышленники могут не просто похитить пароли, а и перехватить активные сессии браузера, что для них гораздо выгоднее, поскольку позволяет получить доступ к учетным записям, в которые уже выполнен вход в браузере жертвы, обойдя многофакторную аутентификацию (MFA).
Наиболее интересным аспектом атаки является злоупотребление ею. Chrome Нативная система обмена сообщениями выступает в качестве моста между изолированной средой браузера и операционной системой. Chrome Это позволяет расширениям взаимодействовать с зарегистрированным нативным хостом, и злоумышленники использовали эту легитимную функцию, чтобы превратить расширение в контроллер для локального выполнения кода. Расширение не запускает PowerShell напрямую. Вместо этого оно отправляет сообщения на нативный хост, который затем запускает PowerShell или взаимодействует с ним в хост-системе.
Как оставаться в безопасности
Первая линия защиты от подобных атак заключается в том, чтобы не открывать вложения в электронных письмах, если вы не можете удостовериться в подлинности отправителя. Кроме того:
- Всегда проверяйте реальное расширение файла, а не полагайтесь на отображаемое имя файла.
- Используйте актуальное антивирусное решение, работающее в режиме реального времени, для обнаружения и блокировки вредоносной активности.
- Проверьте установленное Chrome Удалите все расширения на вашем устройстве, которые вам незнакомы или которые вы больше не используете.
- В целях дополнительной безопасности выходите из важных учетных записей по окончании работы. Это приведет к аннулированию вашей сессии, поэтому даже если кто-то похитил ваш сессионный файл cookie, он не сможет использовать его для доступа к вашей учетной записи.
- Регулярно проверяйте историю входов в важные учетные записи. Во многих онлайн-сервисах можно посмотреть, с каких устройств, когда и откуда осуществлялся вход.
МНК
Приложение:
Fattura-2819889242.pfd.js (отображается как Fattura-26189991026.pdf)
Вредоносные файлы:
client_124578.exe
d3d11.dll
Chrome расширение:
Имя: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Домен:
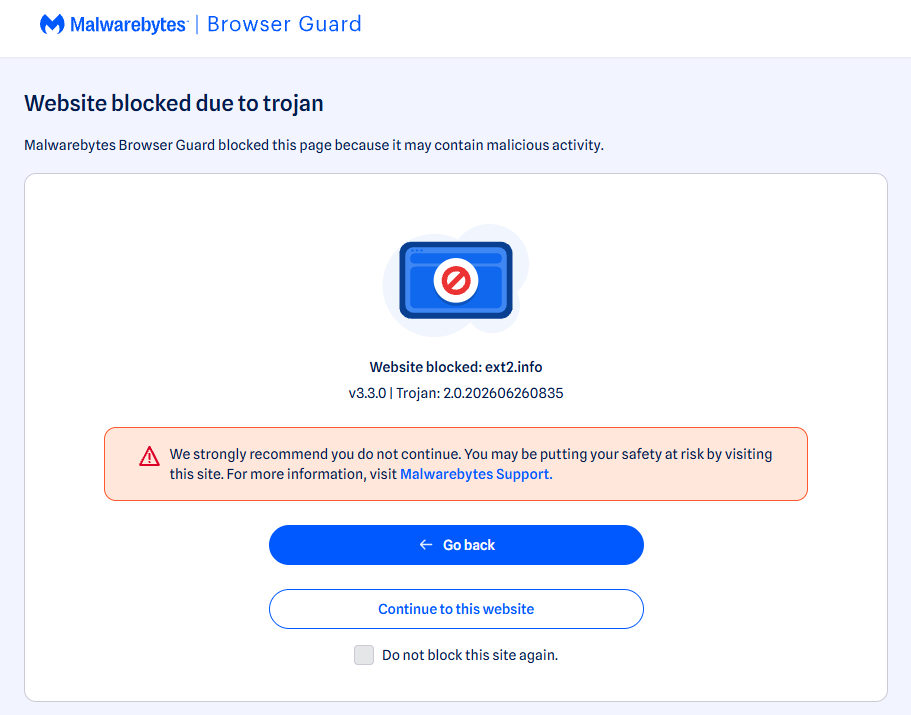
ext2[.]info
Это блокируется Malwarebytes Browser Guard , нашим бесплатным расширением для браузера, которое блокирует рекламу, трекеры, вредоносное ПО и многое другое.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .