Google выпустила обновление безопасности для Chrome Это исправляет 18 уязвимостей, в том числе четыре критические. Нет никаких признаков того, что какие-либо из этих недавно исправленных ошибок активно используются злоумышленниками.
Стабильный канал обновлен до 149.0.7827.196/197 для Windows и Mac и 149.0.7827.196 для Linux. Обновление будет распространяться в течение ближайших дней и недель. Chrome для Android Также недавно было обновлено до версии 149.0.7827.197.
Как обновить Chrome
Если вы не хотите ждать, пока обновление дойдет до вас, его легко установить вручную.
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Загрузка начнётся автоматически. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
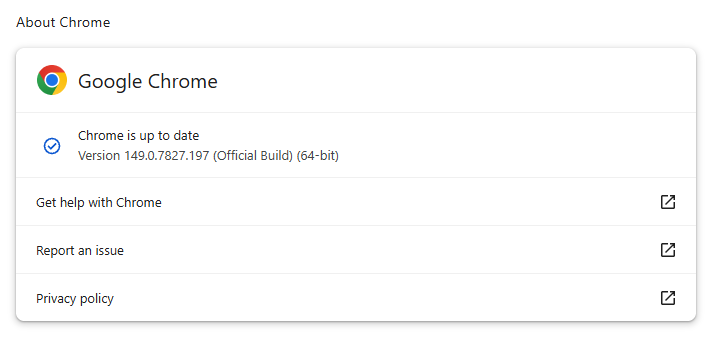
Объяснение системы нумерации версий, а также пошаговые инструкции вы найдете в нашем руководстве по обновлению Chrome на всех операционных системах .
Технические детали
Давайте рассмотрим две критические уязвимости WebGL. WebGL (сокращение от Web Graphics Library) — это браузерная технология, позволяющая веб-сайтам отображать интерактивную 2D- и 3D-графику.
Начнём с единственной уязвимости, которую не обнаружила Google. Это уязвимость типа «использование освобожденной памяти» в WebGL, отслеживаемая как CVE-2026-13028 , которая может позволить злоумышленнику обойти защиту. Chrome песочница браузера, использующая специально созданную HTML-страницу.
«Использование после освобождения» (Use-after-free) — это класс уязвимостей, возникающих в результате некорректного использования динамической памяти во время работы программы. Если после освобождения участка памяти программа не очищает указатель на этот участок, злоумышленник может воспользоваться этой ошибкой, чтобы вызвать сбой программы или заставить её выполнить код, который она не должна выполнять.
«Песочница» браузера — это ограниченная, изолированная среда, призванная сдерживать любую вредоносную активность в пределах браузера, а не допускать её распространения на весь компьютер. Поэтому выход из «песочницы» представляет опасность, поскольку позволяет злоумышленникам перейти от ситуации, когда «внутри браузера произошло что-то плохое», к ситуации, когда «что-то плохое может повлиять на всю систему в целом».
Еще одна уязвимость Critical WebGL — CVE-2026-13032. Это также уязвимость типа «использование после освобождения памяти», которая может позволить удаленному злоумышленнику выйти за пределы песочницы с помощью специально подделанной HTML-страницы.
Даже без подтвержденного использования этих уязвимостей в реальных условиях, Chrome В этом году было использовано несколько уязвимостей нулевого дня, поэтому очевидно, что злоумышленники вкладывают средства в веб-атаки. Например, CVE-2026-2441 , получившая отдельное обновление , позволяла злоумышленникам запускать код внутри Chrome песочницу через вредоносную веб-страницу. В сочетании с любым из упомянутых выше недостатков WebGL это могло помочь злоумышленникам обойти защиту браузера. Вместе эти уязвимости потенциально могли позволить злоумышленникам получить контроль над всей системой.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →