Компания Revolut признала , что передала конфиденциальные данные клиентов неуполномоченному лицу. По данным TechCrunch , компания принимала мошеннические запросы на предоставление информации, отправленные с адреса электронной почты, зарегистрированного в домене легитимного государственного учреждения.
Revolut — это лондонская банковская и финансовая платформа, насчитывающая более 80 миллионов клиентов по всему миру, согласно данным компании .
Revolut описывает это как мошенничество с использованием чужой личности, а не как вторжение в свои системы. Компания также заявляет, что средства клиентов не пострадали. Revolut не назвала государственное учреждение и не раскрыла свой домен электронной почты.
По всей видимости, злоумышленник злоупотребил доверием, связанным с реальным государственным почтовым доменом, для рассылки ложных запросов на получение информации о клиентах. Компания Revolut обнаружила эту активность, заблокировала адрес отправителя и сообщила, что уведомила соответствующее ведомство, правоохранительные органы, органы по защите данных и финансовые регуляторы.
«После обнаружения мы немедленно заблокировали адрес и уведомили соответствующее государственное ведомство, а также правоохранительные органы, органы по защите данных и финансовые регуляторы».
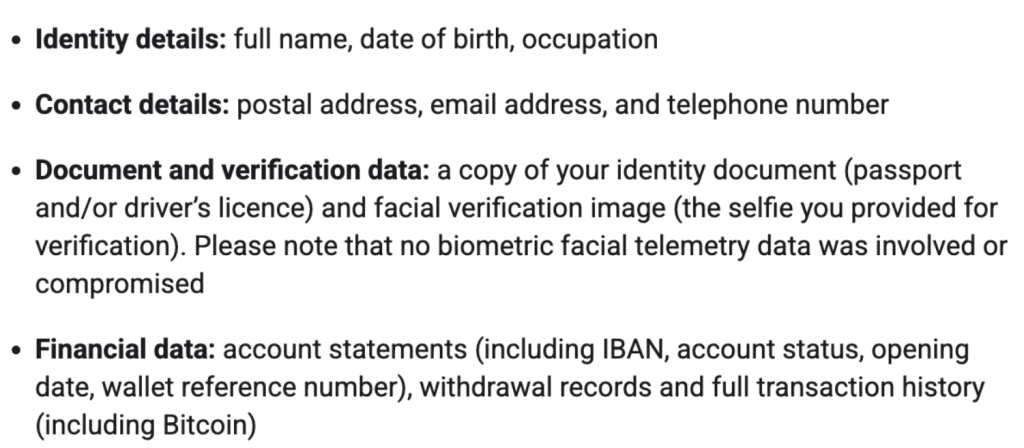
В ходе этой атаки с использованием методов социальной инженерии преступники получили информацию о клиентах не путем получения доступа к системам Revolut, а следующими типами данных:
- Identity а также контактную информацию, такую как дата рождения, почтовый адрес, адрес электронной почты и номер телефона.
- Копии документов, удостоверяющих личность, таких как паспорта и водительские удостоверения.
- Селфи для подтверждения личности.
- Выписки по счетам и история транзакций.
Компания Revolut заявила лишь о том, что пострадало «ограниченное» или «очень ограниченное» число клиентов, и что она связалась с ними напрямую.
Эти клиенты получили или получат электронное письмо с указанием того, какие из их персональных данных были раскрыты:
Как оставаться в безопасности
Наиболее вероятным последствием для потребителей станут попытки мошенничества на втором этапе, а не немедленные несанкционированные переводы. Вот несколько рекомендаций, которые помогут сохранить ваши деньги в безопасности:
Любые неожиданные контакты, связанные с Revolut, следует воспринимать как подозрительные, особенно звонки, электронные письма, сообщения в WhatsApp или SMS-сообщения, в которых утверждается, что вам нужно «защитить» счет, отменить перевод или восстановить документы. Не используйте ссылки или номера телефонов, указанные в сообщении. Revolut рекомендует прекратить общение с подозрительными мошенниками и связаться с компанией через официальные каналы.
Удостоверения личности и другая раскрытая информация могут быть использованы для кражи личных данных . Следите за своими счетами и кредитными отчетами на предмет открытия незнакомых счетов или заявок на кредит, а также рассмотрите возможность установки оповещения о мошенничестве или использования системы мониторинга кредитной истории, если она доступна в вашей стране.
Если вы получили уведомление по электронной почте, проверьте баланс, карты, получателей платежей, недавние переводы, выписки по счетам и связанные устройства. О любой подозрительной активности немедленно сообщайте через защищенный чат в приложении Revolut.
Если вы стали жертвой утечки данных, прочтите наш блог «Стали жертвой утечки данных? Вот что вам нужно знать», чтобы получить дополнительные рекомендации.
Полезный совет: используйте Malwarebytes Scam Guard для анализа подозрительных сообщений. Он поможет вам определить, является ли сообщение мошенническим, и подскажет, что делать дальше.
Давайте посмотрим правде в глаза: окно в режиме инкогнито имеет свои ограничения.
Утечки данных, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft отслеживает все эти угрозы, оперативно предупреждает вас и включает в себя страховку от кражи личных данных.