

Группа вымогателей ShinyHunters не боится наживать врагов. Теперь она утверждает, что проникла в ФБР.
По сообщениям, после захвата сайта утечек информации, принадлежащего группе вымогателей Clop , компания ShinyHunters заявила, что атаковала ФБР, чтобы наказать агентство за распространение, по ее словам, ложной информации об этой группе.
В очень длинном посте на своем сайте утечек группа излагает свои претензии:
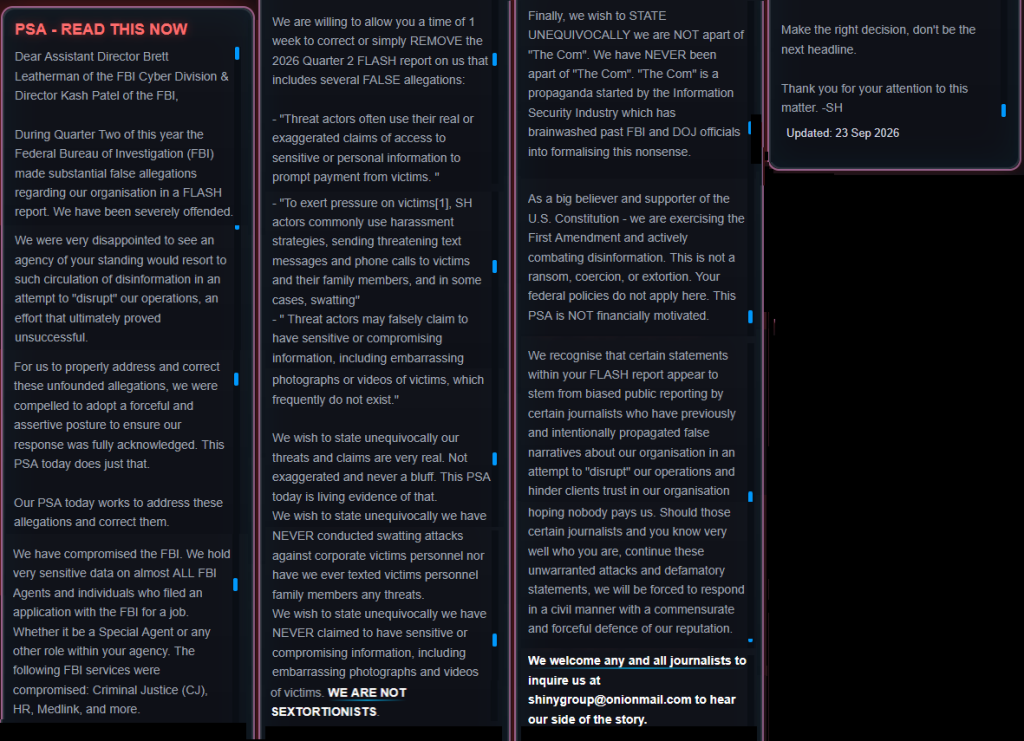
« Объявление для общественности – Прочитайте это прямо сейчас!»
Уважаемые помощник директора киберподразделения ФБР Бретт Литерман и директор ФБР Каш Патель!
Во втором квартале этого года Федеральное бюро расследований (ФБР) в своем экстренном отчете выдвинуло ряд ложных обвинений в адрес нашей организации. Мы были серьезно оскорблены.
Мы были крайне разочарованы тем, что агентство вашего уровня прибегло к распространению дезинформации в попытке «сорвать» нашу деятельность, попытка, которая в конечном итоге оказалась безуспешной.
Для того чтобы должным образом отреагировать на эти необоснованные обвинения и опровергнуть их, мы были вынуждены занять решительную и напористую позицию, чтобы гарантировать полное признание нашего ответа. Сегодняшний социальный ролик именно это и делает.
Сегодняшняя наша информационная кампания направлена на то, чтобы опровергнуть эти обвинения и исправить ситуацию.
Мы взломали ФБР. Мы располагаем крайне конфиденциальными данными практически обо всех агентах ФБР и лицах, подавших заявку на работу в ФБР. Это касается как специальных агентов, так и сотрудников любых других ведомств. Взлому подверглись следующие службы ФБР: уголовное правосудие, отдел кадров, Medlink и другие.
Мы готовы предоставить вам 1 неделю на исправление или просто удаление оперативного отчета за 2-й квартал 2026 года, содержащего несколько ложных утверждений:
- «Злоумышленники часто используют свои реальные или преувеличенные заявления о доступе к конфиденциальной или личной информации, чтобы побудить жертв к выплате компенсации».
- «Чтобы оказать давление на жертв[1], участники сексуальных домогательств обычно используют стратегии преследования, отправляя угрожающие текстовые сообщения и телефонные звонки жертвам и членам их семей, а в некоторых случаях…» swatting ”
- «Злоумышленники могут ложно заявлять о наличии конфиденциальной или компрометирующей информации, включая компрометирующие фотографии или видеозаписи жертв, которых зачастую не существует».
Мы хотим однозначно заявить, что наши угрозы и заявления совершенно реальны. Они не преувеличены и никогда не являются блефом. Сегодняшний социальный ролик — тому живое доказательство.
Мы хотим однозначно заявить, что НИКОГДА не проводили swatting Мы никогда не отправляли никаких угроз в адрес сотрудников компаний, пострадавших от нападений, и не делали этого в ответ на сообщения членам семей пострадавших сотрудников.
Мы хотим однозначно заявить, что НИКОГДА не утверждали, что обладают конфиденциальной или компрометирующей информацией, включая компрометирующие фотографии и видео жертв. МЫ НЕ ЯВЛЯЕМСЯ СЕКСУАЛЬНЫМИ ШАНТАЖЕРТЕЖАМИ.
В заключение мы хотим однозначно заявить, что мы НЕ являемся частью «Комиссии». Мы НИКОГДА не были частью «Комиссии». «Комиссия» — это пропагандистская кампания, запущенная индустрией информационной безопасности, которая промыла мозги бывшим сотрудникам ФБР и Министерства юстиции, заставив их формализовать эту чепуху.
Как убежденные сторонники Конституции США, мы реализуем Первую поправку и активно боремся с дезинформацией. Это не вымогательство, не принуждение и не шантаж. Ваша федеральная политика здесь не применяется. Данная социальная реклама НЕ преследует финансовых целей.
Мы признаем, что некоторые заявления в вашем отчете FLASH, по-видимому, являются результатом предвзятой публичной журналистики со стороны определенных журналистов, которые ранее и намеренно распространяли ложные сведения о нашей организации, пытаясь «сорвать» нашу деятельность и подорвать доверие клиентов к нашей организации, надеясь, что никто нам не заплатит. Если эти определенные журналисты (а вы прекрасно знаете, кто вы) продолжат эти необоснованные нападки и клеветнические заявления, мы будем вынуждены ответить цивилизованно, предприняв соразмерную и решительную защиту нашей репутации.
Мы будем рады, если все журналисты направят нам свои вопросы по адресу shinygroup@onionmail[.]com, чтобы узнать нашу версию событий.
Примите правильное решение, не становитесь следующей жертвой сенсационных заголовков.
Благодарю за внимание к этому вопросу. -SH
Обновлено: 23 сентября 2026 г.
Этот пост по сути является враждебным «уведомлением об исправлении», направленным против руководителей ФБР Бретта Летермана и Каша Пателя. Основная претензия заключается в предупреждении ФБР, в котором говорится, что ShinyHunters часто преследуют жертв и их семьи, в том числе посредством угроз в сообщениях, телефонных звонках и, в некоторых случаях, swatting .
В нем также содержится предупреждение о том, что злоумышленники могут преувеличивать свой доступ к личной информации или ложно заявлять о наличии компрометирующих фотографий или видео. В предупреждении не используется слово «сексуальное вымогательство», но, судя по всему, ShinyHunters истолковали упоминание компрометирующих материалов именно так. Группа отрицает большую часть версии ФБР, одновременно используя собственные принудительные формулировки.
По всей видимости, речь идёт о публичном сообщении ФБР/IC3 «ShinyHunters: киберпреступная группа атакует систему управления обучением», опубликованном 15 мая 2026 года. Несмотря на то, что ShinyHunters называют его «срочным отчётом за 2 квартал 2026 года», общедоступный документ обозначен как объявление для общественности (PSA), а не как срочный отчёт.
Возможно, ситуацию еще больше запутал шантажист, выдававший себя за ShinyHunters . ShinyHunters заявляет:
«МЫ НЕ ЗАНИМАЕМСЯ СЕКСУАЛЬНЫМ ШАНТАЖОМ».
Она также отрицает совершение ложных вызовов swatting или отправку угроз членам семей сотрудников компаний-жертв.
Группа также отрицает свою причастность к The Com , децентрализованной сети, связанной с киберпреступностью и насилием. Она называет эту связь:
«Пропаганда, запущенная индустрией информационной безопасности, которая промыла мозги бывшим сотрудникам ФБР и Министерства юстиции, заставив их формализовать эту бессмыслицу».
Затем группа угрожает журналистам, которых обвиняет в распространении этих «ложных сведений».
Наиболее тревожной частью сообщения является утверждение группы о краже конфиденциальных данных:
«Почти ВСЕ агенты ФБР и лица, подавшие заявку на работу в ФБР».
По данным издания 404 Media , компания ShinyHunters предоставила образец данных, содержащий информацию примерно о 5000 агентах ФБР, включая имена, домашние адреса, номера телефонов и сведения об их супругах. Сообщается, что издание подтвердило достоверность части образца, но полный набор данных и более широкие заявления о взломе не были независимо подтверждены.
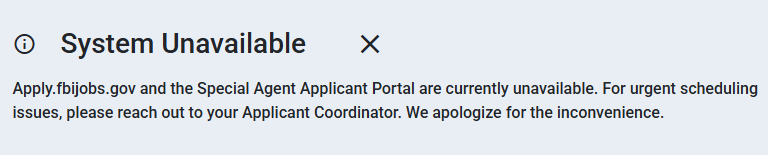
Сообщается также, что группа взломала веб-сайт ФБР по поиску работы. ФБР заявляет, что ему известно о заявлениях, касающихся несанкционированной деятельности, затрагивающей сайт FBIjobs.gov, и оно проводит расследование, хотя «взлом» не обязательно означает «нарушение безопасности».
Что делать, если вы попали в эту ситуацию
ФБР пока не подтвердило, какая информация была получена и кто пострадал. Если вы являетесь действующим или бывшим сотрудником ФБР, родственником сотрудника ФБР или подавали заявку на работу в ФБР:
- Ознакомьтесь с рекомендациями ФБР. Каждое нарушение безопасности уникально, поэтому проверяйте обновления на сайте FBI.gov и следуйте любым конкретным рекомендациям, которые там предлагаются.
- Смените пароль. Если у вас есть аккаунт на сайте FBI Jobs, и вы используете пароль от него в других местах, смените его и для этих аккаунтов. Выберите надежный пароль , который вы не используете ни для чего другого. А еще лучше — позвольте менеджеру паролей выбрать его за вас.
- Включите двухфакторную аутентификацию ( 2FA ). По возможности используйте в качестве второго фактора аппаратный ключ, ноутбук или телефон, совместимый с FIDO2. Некоторые виды 2FA могут быть скомпрометированы фишингом так же легко, как и пароль, но 2FA, основанная на устройстве FIDO2, не может быть скомпрометирована фишингом.
- Остерегайтесь самозванцев. Киберпреступники могут связаться с вами, представляясь сотрудниками ФБР, другого государственного учреждения или кем-то из ваших знакомых. Проверяйте личность каждого, кто с вами связывается.
- Не торопитесь. Фишинговые атаки часто имитируют известных вам людей или бренды и используют темы, требующие срочного внимания, такие как пропущенные доставки, блокировка учетных записей и оповещения о безопасности.
- Настройте мониторинг личных данных . Это позволит вам получать оповещения, если ваши персональные данные будут обнаружены в результате незаконной торговли в интернете, и поможет вам восстановить доступ к информации после этого.
Давайте посмотрим правде в глаза: окно в режиме инкогнито имеет свои ограничения.
Утечки данных, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft отслеживает все эти угрозы, оперативно предупреждает вас и включает в себя страховку от кражи личных данных.








