По имеющимся данным , группа вымогателей ShinyHunters взломала сайт утечки данных одного из своих конкурентов, группировки Clop, занимающейся распространением программ-вымогателей.
ShinyHunters — это группа киберпреступников и вымогателей, действующая с 2019 года и преследующая финансовые мотивы. Она известна кражей больших объемов данных и принуждением жертв к выплате выкупа, а не использованием программ-вымогателей. Одной из недавних громких целей группы стала компания Instructure, разработчик системы управления обучением Canvas. ShinyHunters заявила, что украла 3,65 ТБ данных, принадлежащих примерно 9000 учебным заведениям .
Clop (также пишется Cl0p) — это программа-вымогатель и операция по вымогательству данных, связанная с масштабной эксплуатацией уязвимостей в корпоративном программном обеспечении и платформах для передачи файлов. В своей недавней кампании, направленной против систем PTC Windchill, она назвала более 40 предполагаемых жертв, включая Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand и Toast.
На момент написания статьи сайт Clop, содержащий утечки информации из даркнета, выглядит следующим образом:
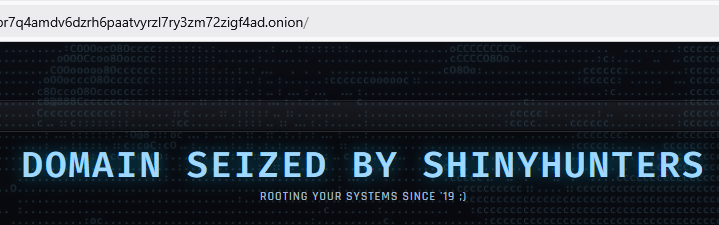
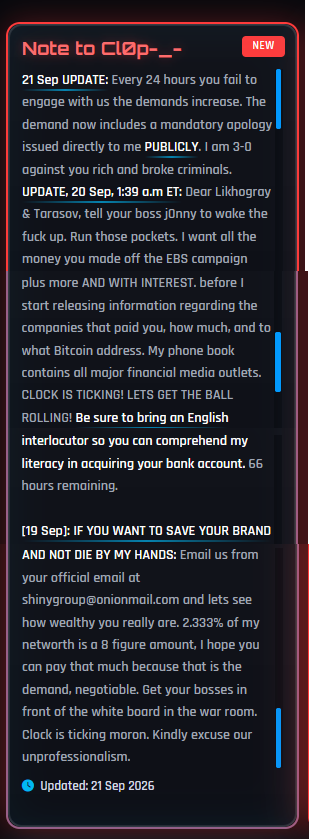
Остальная часть этой страницы выглядит почти так же, как сайт утечек ShinyHunters, который включает в себя вот это «Записку для Cl0p»:
«Заметка для Cl0p_-»
ОБНОВЛЕНИЕ от 21 сентября: Каждые 24 часа, в течение которых вы отказываетесь от взаимодействия с нами, ваши требования возрастают. Теперь требование включает обязательное публичное извинение, принесенное непосредственно мне. Я побеждаю вас, богатых и нищих преступников, со счетом 3:0.
ОБНОВЛЕНИЕ, 20 сентября, 1:39 утра по восточному времени: Уважаемые Лихограй и Тарасов, скажите своему боссу Джонни, чтобы он наконец-то проснулся. Проверь свои карманы. Я хочу получить все деньги, которые вы заработали на кампании EBS, плюс еще больше, И С ПРОЦЕНТАМИ, прежде чем я начну публиковать информацию о компаниях, которые вам заплатили, сколько и на какой биткойн-адрес. В моей телефонной книге есть все основные финансовые СМИ. ВРЕМЯ ИГРАЕТ! ДАВАЙТЕ НАЧНЕМ! Обязательно возьмите с собой англоговорящего собеседника, чтобы вы могли понять, насколько хорошо я разбираюсь в тонкостях работы с вашим банковским счетом. Осталось 66 часов.[19 сен]: ЕСЛИ ВЫ ХОТИТЕ СПАСТИ СВОЙ БРЕНД И НЕ ПОГИБНУТЬ ОТ МОИХ РУК: Напишите нам со своего официального адреса электронной почты shinygroup@onionmail.com, и мы посмотрим, насколько вы на самом деле богаты. 2,333% от моего состояния — это восьмизначная сумма, надеюсь, вы сможете заплатить столько, потому что это моя цена, она обсуждаема. Приведите своих боссов к доске в штабе. Время идет, идиот. Простите за нашу непрофессиональность.
Обновлено: 21 сентября 2026 г.
Как сообщает BleepingComputer , атака началась в пятницу вечером, когда ShinyHunters воспользовались, как они утверждают, уязвимостью в системе управления контентом Grav, позволяющей загружать файлы без аутентификации, чтобы загрузить небольшой текстовый файл на сайт Clop. Несколько часов спустя ShinyHunters сообщили BleepingComputer, что они «полностью взломали» сайт.
Группа заявила, что может и дальше контролировать этот адрес:
«У нас есть их ключи доступа к Onion-сети. Поэтому, если они нас выгонят, это не будет иметь никакого значения, потому что мы контролируем закрытые ключи для размещения того же самого URL-адреса Onion-сети».
Можно было бы ожидать, что группы, зарабатывающие деньги на использовании незакрытых уязвимостей, будут более бдительны в отношении своих собственных систем, но, похоже, иногда они теряют бдительность.
По данным ShinyHunters, эта война между бандами началась после того, как ShinyHunters сорвали кампанию по краже данных, организованную Clop. Затем представитель Clop якобы пригрозил раскрыть личности членов ShinyHunters и угрожал им расправой.
ShinyHunters объяснили:
«Во время кампании Oracle EBS, которую они проводили и украли у меня в прошлом году, кто-то из cl0p лично написал мне сообщение, и я цитирую (перевод с русского): «У меня больше денег, чем у тебя и всех твоих людей вместе взятых, я скоро тебя убью».
Хорошая новость в том, что, хотя они и нападают друг на друга, у них, вероятно, меньше времени на атаки на легальные предприятия. Я беру пакет попкорна и буду следить за развитием событий. Будем держать вас в курсе.
От сообщения об угрозах до их устранения.
Риски кибербезопасности не должны выходить за рамки заголовка. Загрузите Malwarebytes сегодня, чтобы предотвратить угрозы на своих устройствах.