Украденные у глобального ритейлера модной одежды ASOS данные клиентов включают в себя не только имена и контактную информацию, что вызывает вопросы относительно первоначальных заверений компании.
Как мы сообщали ранее на этой неделе, клиенты ASOS получили push-уведомление через приложение ASOS, в котором утверждалось, что компания подверглась хакерской атаке.
Компания ASOS подтвердила, что злоумышленники получили доступ к информации о клиентах, обманом заставив сотрудника передать им учетные данные для входа в систему. Хотя ритейлер утверждает, что информация о платежных картах и пароли клиентов не были получены, сообщения BBC показывают, что украденная информация включает в себя не только «основные персональные данные», первоначально упомянутые компанией.
Украденные учетные данные использовались для доступа к информации на сторонних платформах, используемых ASOS. Компания заявляет, что заблокировала затронутые платформы и начала расследование с участием внутренних и внешних специалистов. Она также сообщает об усилении мер безопасности.
Какие данные были украдены?
В наших первоначальных материалах мы указывали на потенциально подробные профили клиентов, связанные с маркетинговой схемой ASOS. Расследование BBC подтверждает, что, по крайней мере, часть информации, касающейся покупок, была украдена.
По данным BBC, получившей образец от злоумышленников, в число раскрытых данных входят:
- Имена и домашние адреса
- Номера телефонов и адреса электронной почты
- Номера телефонов и даты рождения клиентов
- Поисковые запросы, сделанные покупателями на сайте ASOS.
- Подробности, например, когда клиент начал пользоваться ASOS.
BBC сообщила о поисковых запросах, включающих «восстановленный винтаж», «гламурный широкий крой» и «Asos petite». Это означает, что речь идет не просто о украденном списке контактов. Информация также может раскрыть покупательские интересы клиентов и их отношения с розничным продавцом.
В первоначальном уведомлении злоумышленники назвали Snowflake — платформу для хранения и анализа данных. Впоследствии они сообщили BBC, что получили доступ к информации через Simon AI — платформу, построенную на Snowflake, которую ASOS использует для персонализации обслуживания клиентов.
Компания Snowflake заявила, что не обнаружила компрометации своей платформы. Использование украденных учетных данных для доступа к учетной записи клиента или подключенному сервису не обязательно означает взлом базовой платформы. Имеющиеся отчеты не подтверждают наличие уязвимости в Snowflake или Simon AI.
Коммуникация ASOS с клиентами
Покупатели узнали о взломе от киберпреступников, а не от продавца. Решение злоумышленников отправить уведомление через приложение ASOS, возможно, сделало это неизбежным.
Однако издание Independent сообщило , что полное заявление ASOS последовало примерно за пятью часами молчания, что встревожило покупателей, которые стали ждать объяснений.
Эксперт по безопасности Кевин Бомонт раскритиковал эту реакцию:
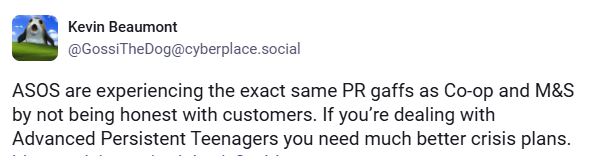
«ASOS допускает те же самые ошибки в пиар-кампаниях, что и Co-op и M&S, нечестно относясь к покупателям. Если вы имеете дело с…» Advanced «Упорные подростки, вам нужны гораздо лучшие планы действий в кризисных ситуациях».
Несмотря на угрозы со стороны злоумышленников опубликовать данные, ASOS заявляет, что полное расследование будет продолжено в ближайшие недели. Компания свяжется с клиентами напрямую, если сочтет, что требуется дополнительная информация, поддержка или действия.
По имеющимся данным , группа дала ASOS две недели на то, чтобы связаться с ними, и заявила, что требует выкуп в обмен на удаление информации о клиентах. ASOS не сообщила, готова ли она заплатить.
Как оставаться в безопасности
ASOS заявляет, что ее веб-сайт и приложение остаются безопасными для использования, и что информация о платежных картах и пароли клиентов не были скомпрометированы. Однако украденные данные и поисковые запросы могут помочь мошенникам сделать целевые фишинговые сообщения более убедительными.
Сообщение, в котором указано ваше имя или поисковый запрос, не является доказательством того, что оно пришло от ASOS.
- Будьте осторожны с неожиданными электронными письмами, текстовыми сообщениями или звонками, касающимися утечки данных, возврата средств, доставки или проблем с вашим аккаунтом ASOS.
- Не переходите по ссылкам в неожиданных сообщениях, не переходите по ссылке Telegram в сообщениях злоумышленников и не вступайте с ними в контакт. Проверяйте свой аккаунт непосредственно на сайте или в приложении ASOS.
- Не сообщайте пароли, коды безопасности или платежные данные в ответ на незапрошенные сообщения или звонки. ASOS заявляет, что никогда не будет просить вас об этом.
- Если ваши данные были украдены в результате этой утечки, ознакомьтесь с советами в нашем блоге «Пострадали от утечки данных? Вот что вам нужно знать» .
Ваше имя, адрес и номер телефона, возможно, уже выставлены на продажу.
Брокеры данных собирают и продают ваши персональные данные любому, кто готов за это заплатить. Malwarebytes Personal Data Remover находит их и удаляет вашу информацию, а затем следит за тем, чтобы она оставалась в таком виде.