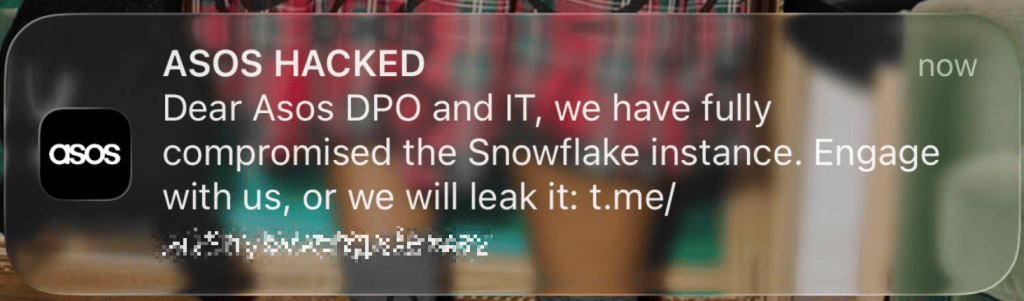
Сегодня утром тысячи клиентов глобального ритейлера модной одежды ASOS получили push-уведомление через приложение ASOS, в котором утверждалось, что компания подверглась хакерской атаке.
В уведомлении, адресованном сотруднику ASOS, ответственному за защиту данных, и ИТ-отделу, говорится:
«ASOS взломан»
Уважаемые специалисты по защите данных и ИТ-отдел Asos, мы полностью скомпрометировали экземпляр Snowflake. Свяжитесь с нами, иначе мы его опубликуем.
Что нам известно на данный момент
Snowflake — это облачная платформа для работы с данными, которую организации используют для хранения, обработки и анализа данных. Из сообщения в блоге Саймона мы знаем, что маркетинговая команда ASOS использует Simon AI. Simon AI специализируется на персонализации и работает на Snowflake. ASOS описывала использование Simon AI совместно с Braze для персонализации и запуска коммуникаций с клиентами, таких как push-уведомления на телефоны клиентов.
Тот факт, что сообщение, по всей видимости, было отправлено через собственное приложение ASOS, вызывает больше опасений, чем неподтвержденные заявления в социальных сетях. Это указывает на несанкционированное использование инфраструктуры уведомлений, но не подтверждает, что заявленный взлом Snowflake действительно имел место или что данные клиентов были украдены.
Согласно данным компании Simon AI, типичный профиль клиента включает в себя:
- история просмотров и просмотренные товары
- История покупок и ценность клиента (покупатели, совершающие первую покупку, или покупатели с высокой покупательской ценностью)
- демографические данные
- сегменты, такие как клиенты со статусом Premier или клиенты, которые перестали совершать покупки.
- геолокация и местная погода
Если в затронутых системах содержатся эти профили, взлом может раскрыть подробную картину покупательских привычек и предпочтений клиентов. Однако опубликованное описание маркетинговой стратегии ASOS не уточняет, к чему именно, если вообще к чему-либо, получили доступ злоумышленники.
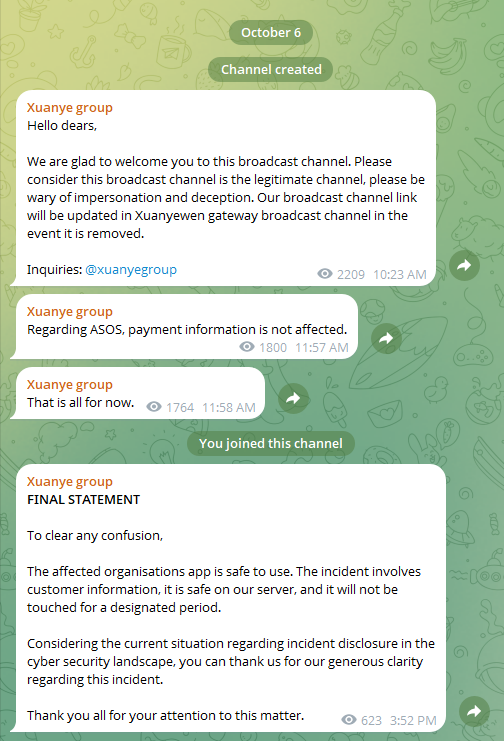
Издание The Guardian сообщает , что группа, заявившая о взломе, называет себя «группой Сюанье». В Telegram-канале группы было опубликовано сообщение: «Что касается Asos, платежная информация не затронута», и «приложение безопасно для использования», но эти утверждения не были независимо проверены.
По сообщению Sky News , компания ASOS подтвердила отправку «несанкционированного уведомления клиенту» около 10 утра сегодня.
«Мы расследуем несанкционированную деятельность с использованием сторонних платформ, которые мы применяем для связи с клиентами», — говорится в заявлении.
Представители розничной сети заявили, что немедленно ограничили доступ к платформам уведомлений и сотрудничают со специалистами и соответствующими органами.
В нем также говорилось:
« Basic Возможно, был получен доступ к личной информации, включая имя и контактные данные. Мы не считаем, что информация о платежных картах или пароли от учетных записей пострадали.
Как оставаться в безопасности
Веб-сайт и приложение продолжают работать, и в настоящее время нет подтвержденных доказательств кражи баз данных клиентов, информации о платежных картах, паролей и т. д.
Пока рано говорить о том, смогут ли злоумышленники получить доступ к данным клиентов ASOS и в каком объеме, но потенциальный масштаб атак значителен. Данные клиентов могут быть использованы в целенаправленных фишинговых атаках для повышения доверия к бренду.
- Пока что отложите покупки на ASOS до тех пор, пока не прояснится, что произошло и удалось ли ASOS решить проблему.
- Остерегайтесь нежелательных сообщений, касающихся утечки данных или других проблем, связанных с ASOS.
- Если вы не хотите получать больше push-уведомлений от группы Xuanye, удалите приложение ASOS до тех пор, пока им не будет закрыт доступ.
- Если выяснится, что ваши данные были украдены в результате этой утечки, ознакомьтесь с советами в нашем блоге «Пострадали от утечки данных? Вот что вам нужно знать ».
Что киберпреступники знают о вас?
Воспользуйтесь бесплатной функцией сканирования цифрового следа Malwarebytes, чтобы проверить, не была ли ваша личная информация раскрыта в Интернете.