Facebook Пользователи сообщают о получении сообщений с поддельными данными. Facebook Объявление на торговой площадке, в котором в качестве продавца указано их имя.
Это работает так: вы получаете сообщение (в данном случае iMessage) с вопросом: «Этот товар еще доступен для покупки?» К сообщению прикреплено поддельное сообщение. Facebook Размещение объявления на торговой площадке.
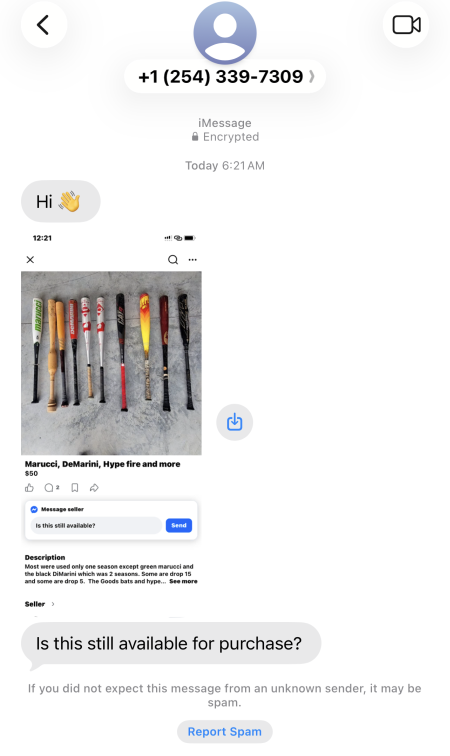
Нажав на картинку, вы можете заметить, что имя продавца совпадает с вашим. Это называется «приманкой для разговора» , придающей сообщению легитимность и дающей вам дополнительную причину ответить.
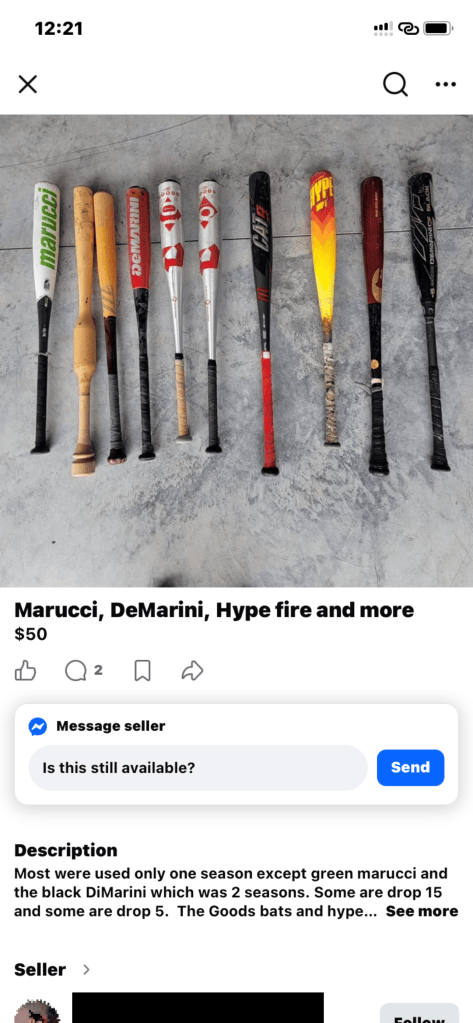
Интересно, что в полученном нами примере, несмотря на то, что имя продавца совпадало с именем получателя сообщения, фотография профиля не совпадала. Когда я проверил фотографию профиля, оказалось, что она принадлежит другому человеку. Facebook пользователь с точно таким же именем.
Вероятно, это означает, что у злоумышленника был номер телефона, связанный с именем, которое он использовал для создания поддельного объявления на Marketplace. Получение подобного сообщения, скорее всего, вызовет естественную реакцию: «Это не я». Такое сообщение, вероятно, заставит многих получателей подумать, что их выдает за себя мошенник на Marketplace.
Такой подход может показаться трудоемким и маловероятным, и еще несколько лет назад это было бы так. Но с помощью ИИ- агента и списка совпадающих имен и номеров телефонов из утечки данных это можно сделать относительно легко в больших масштабах. И это кардинально меняет отдачу от затраченного времени.
Сочетание имени и номера телефона может быть получено в результате многочисленных утечек данных. В даркнете киберпреступники покупают и продают персональные данные для таких целей.
«За сумму, меньшую, чем стоит чашка кофе, киберпреступник может приобрести достаточно информации, чтобы разрушить чью-то финансовую жизнь».
Персонализированный скриншот отлично подойдет в качестве триггера для ответа. Его психологическая функция хорошо продумана и, вероятно, очень эффективна: он сочетает в себе любопытство, заботу о репутации и стремление получателя исправить очевидную ошибку.
Но когда вы отвечаете на фишинговое сообщение, вы сообщаете мошеннику, что это действующий номер. В результате ваш номер телефона становится ценнее для мошенника и может быть перепродан другим мошенникам . Или же он может быть использован в других киберпреступлениях: для загрузки вредоносного ПО, для начала отношений, ведущих к мошенничеству, для захвата вашего аккаунта. Facebook счет или множество других причин.
Как оставаться в безопасности
Хотя точный мотив, стоящий за этим текстом, трудно установить без непосредственного участия, есть несколько вещей, которые вы можете сделать:
- Ограничьте объем информации, которую вы публикуете в социальных сетях. Мошенники могут использовать ваши данные для повышения убедительности своих попыток.
- Не отвечайте на незапрошенные сообщения, если они приходят от незнакомых вам людей.
- Если вы знаете отправителя, но не доверяете сообщению, перепроверьте его через другой канал связи, действительно ли это он его отправил.
- Не переходите по ссылкам, не звоните по номерам, указанным в переписке, не сканируйте QR-коды и не отправляйте одноразовые коды или скриншоты сообщений службы безопасности.
- Открыть Facebook Проведите самостоятельную проверку активности на Marketplace, последних входов в систему, сообщений, адресов электронной почты, номеров телефонов и настроек восстановления. Если обнаружите признаки взлома, воспользуйтесь сайтом facebook.com/hacked .
- Если вы обнаружили профиль, который действительно выдает себя за вас, сохраните его URL-адрес и сообщите об этом профиле. Facebook утверждается, что использование чужих профилей нарушает стандарты организации, и предоставляется процедура сообщения о таких случаях .
- Если вы не уверены, является ли сообщение мошенническим, воспользуйтесь Malwarebytes Scam Guard . Он поможет вам определить, настоящее оно или поддельное, и посоветует, какие шаги предпринять дальше.