

Фишинг следует за тем, что интересует людей в данный момент, и сейчас это включает в себя подписки на ИИ, за которые платить не нужно. Недавно мы обнаружили новый вариант этой темы: поддельный розыгрыш Клода Макса, в котором используется убедительное окно входа в Google для кражи учетных данных.
Платные тарифные планы Клода начинаются от 20 долларов в месяц и значительно дороже при более высоких лимитах использования, в то время как бесплатные аккаунты имеют более строгие ограничения. Это делает обещание бесплатного обновления привлекательным приманкой.
В июне Microsoft сообщила о росте числа фишинговых атак, вредоносной рекламы и поисковых кампаний, имитирующих такие сервисы, как ChatGPT, Claude, DeepSeek и Copilot. Некоторые из них утверждают, что платеж не прошел, и перенаправляют пользователя на поддельную страницу оформления заказа. Другие предлагают загрузить приложение, которое устанавливает вредоносное ПО.
Найденная нами рекламная кампания использует другой подход. Там нет формы для сбора данных банковской карты и нет возможности загрузки. Вместо этого предлагается бесплатное обновление, и вас просят войти в систему с помощью учетной записи Google.
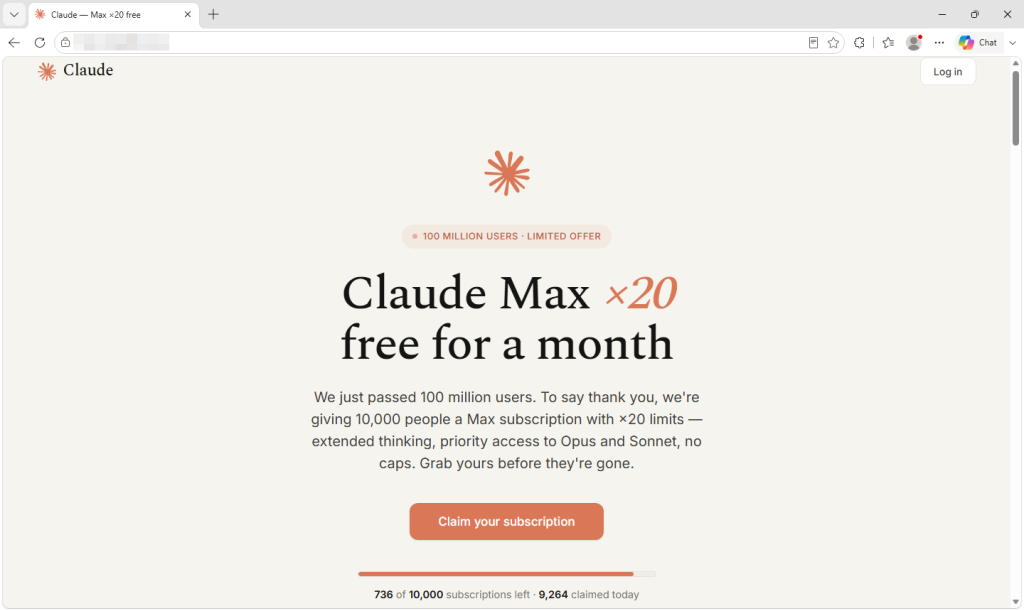
Что показывает страница и какие данные она собирает.
На сайте сообщается, что число пользователей Anthropic превысило 100 миллионов, и в знак благодарности разыгрываются 10 000 бесплатных месячных подписок на тарифный план Claude Max, самый популярный из всех.
Оформление тщательно продумано: использованы настоящий логотип и цвета, вымышленные пятизвездочные отзывы и длинный нижний колонтитул, ссылки в котором почти полностью ведут на подлинные страницы Anthropic. Это, вероятно, самый эффективный сигнал доверия на сайте, и он ничего не стоил его владельцу.
Счетчик утверждает, что осталось менее 750 из 10 000 слотов, и их количество уменьшается на несколько штук каждые несколько секунд. На самом деле ничего не подсчитывается. Число генерируется в вашем браузере и сбрасывается при перезагрузке страницы, поэтому каждый посетитель видит один и тот же искусственно созданный дефицит.
В разделе часто задаваемых вопросов неоднократно обещают, что никакие платежные данные не требуются. Это правда, что делает предложение более убедительным. Многие люди связывают мошенничество с запросами данных банковской карты, а на этой странице таких запросов нет.
Вместо этого система требует авторизации через Google. Появляются два варианта входа, но работает только один. Кнопка Apple выдает заранее подготовленное уведомление о том, что этот способ временно недоступен. Поле электронной почты игнорирует введенный вами текст и вместо этого активирует кнопку Google. Все пути ведут в одно и то же место, и приз намного больше, чем кажется на первый взгляд.
Учетная запись Google может предоставлять доступ к электронной почте, документам и сообщениям о сбросе пароля для других учетных записей. Если вы используете Google для входа в Claude, это также может дать злоумышленникам возможность получить доступ к вашей учетной записи Claude. Платные учетные записи ИИ сами по себе ценны, поскольку их использование стоит денег. В прошлом месяце наше исследование было посвящено тому, как злоумышленники взламывают учетные записи Claude и используют оплаченные лимиты жертв.
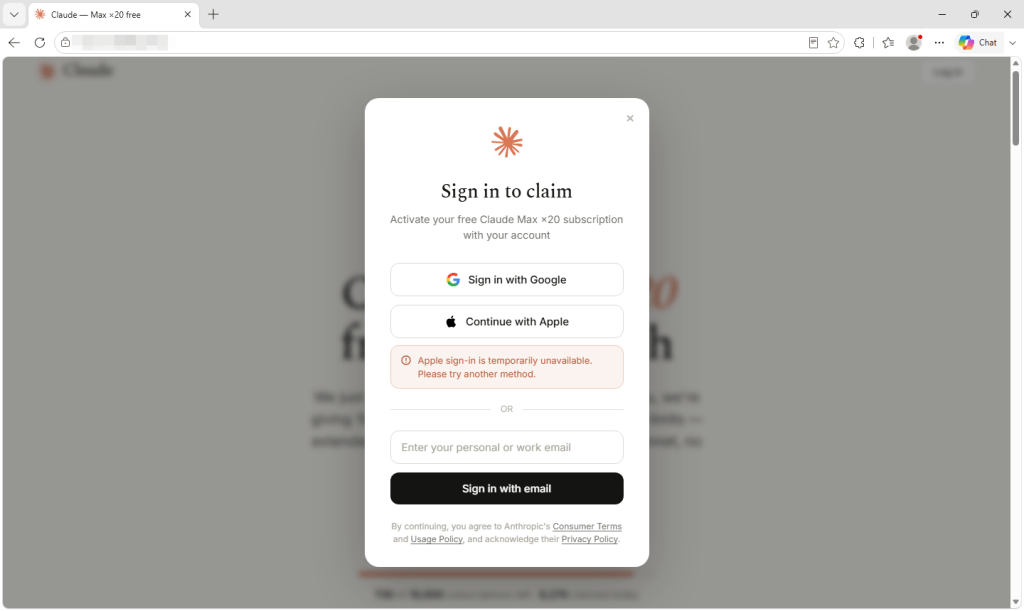
Почему этот образец примечателен
Нажатие на кнопку Google не открывает настоящее окно входа в Google. Вместо этого страница отображает окно браузера внутри существующей вкладки, с замком и правильно написанным адресом для входа в Google. Его даже можно перетаскивать по странице.
Адресная строка, замок и все содержимое предполагаемого окна принадлежат фишинговой странице, а не Google. Страница начинается с проверки личности, а не с поля для ввода пароля, что может успокоить посетителей и предотвратить доступ автоматических сканеров к следующему этапу.
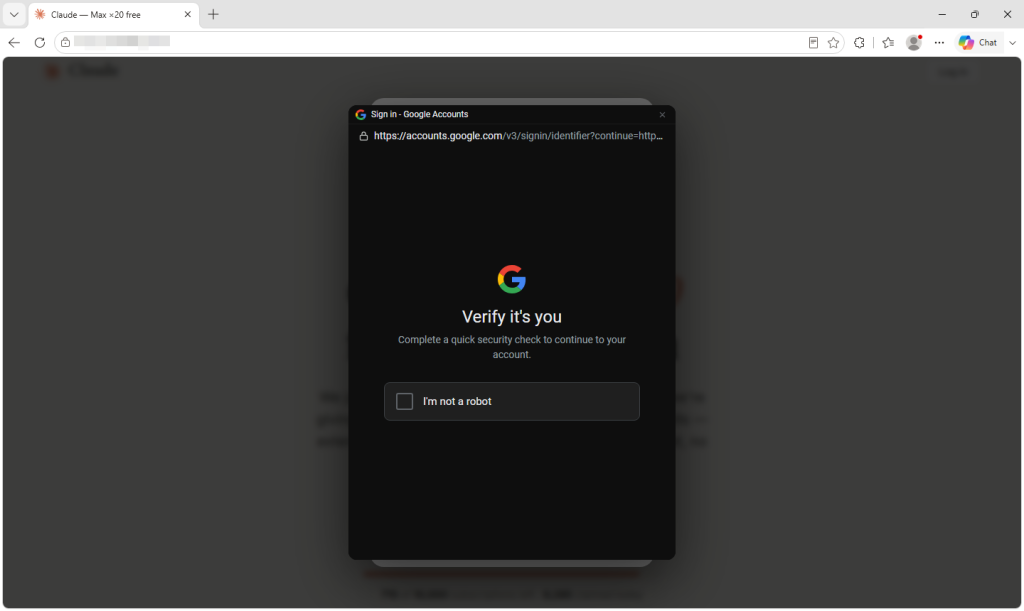
Исследователи документируют эту технику «браузер внутри браузера» с 2022 года. В июне Unit 42 сообщило о кампании , в которой использовался перетаскиваемый поддельный браузер. windows для привлечения пользователей Microsoft 365.
Показательность этого примера заключается в том, как мало действий потребовалось от оператора. Вредоносный функционал загружается с помощью одной строки кода из внешнего сервиса, который позиционирует себя как многоразовый виджет для входа в систему и предоставляет инструкции по установке.
Комментарии внутри кода написаны на русском языке и называют цель жертвой. Один из них объясняет, что это подделка в темном стиле. windows Раньше при загрузке виджет мигал белым цветом, поэтому теперь он заранее получает правильный цвет, чтобы устранить мерцание. Код, похоже, представляет собой поддерживаемый и многократно используемый продукт, а не что-то, созданное специально для этой кампании.
Как распознать поддельное окно браузера
В основе этой атаки лежит предположение, что вы попадете не в ту адресную строку. Людей приучили искать на странице входа в систему одновременно значок замка и правильный адрес, поэтому эта атака вводит и то, и другое в окно, которого на самом деле не существует.
Единственная важная адресная строка — это адрес вашего браузера в верхней части экрана. На протяжении всего процесса она продолжает отображать домен фишингового сайта.
- Попробуйте перетащить окно авторизации за край веб-страницы. Настоящее всплывающее окно — это отдельное окно браузера, которое можно переместить в любое место на экране. Поддельное же окно застревает внутри страницы, которая его создала, и останавливается у её края. Это занимает две секунды и является наиболее надежным тестом для нетехнического пользователя.
- Пусть ваш менеджер паролей сам решит. Он проверяет реальный веб-адрес, а не то, что отображается на странице. Он не должен предлагать ввести ваш пароль от Google на сайте, который не принадлежит Google. Если он молчит там, где обычно вводит пароль, поверьте ему, а не своим глазам.
- Не переходите по ссылкам. Если акция реальна, вы также должны найти её на собственном сайте компании. Введите адрес или используйте закладку и поищите предложение там.
- Воспринимайте таймеры обратного отсчета и счетчики слотов как украшение. На любой странице может отображаться число, стремящееся к нулю. Это не доказывает, что предложение ограничено.
- Следует насторожиться, если работает только один способ входа в систему. Заявление о временной недоступности одного из провайдеров может направить всех по пути, проложенному злоумышленником.
- Если вы уже вошли в систему, защитите учетную запись. Измените пароль на официальном сайте провайдера, выйдите из всех остальных сеансов и проверьте подключенные приложения и незнакомые устройства. Закрытие вкладки не отменяет вход в систему.
Как Malwarebytes
Malwarebytes Browser Guard блокирует фишинговые и мошеннические домены до того, как страница успеет загрузиться. В подобной атаке, после открытия страницы, злоумышленники контролируют практически все визуальные признаки, которые вы обычно используете для оценки её подлинности.
Если вам поступило предложение, и вы не уверены в нем, Scam Guard может оценить его до того, как вы заключите сделку, и посоветовать, что делать дальше.
«Один из лучших комплексов решений для кибербезопасности в мире».
По данным CNET.Прочитать их обзор →








