Специалисты Socket по борьбе с угрозами обнаружили три вредоносных расширения для Firefox, которые имитировали криптовалютные кошельки Phantom, Jupiter и Bitget.
После установки вредоносные расширения похищали фразы восстановления и закрытые ключи, что давало злоумышленнику полный контроль над кошельком.
Криптокошелек — это приложение, расширение для браузера или физическое устройство, позволяющее управлять криптовалютой, такой как Биткоин. Несмотря на название, он на самом деле не хранит ваши монеты. Они записываются в блокчейн — общую цифровую запись транзакций. Вместо этого кошелек управляет секретными цифровыми ключами, которые позволяют вам получать доступ к ним и тратить их.
При создании кошелька вам может быть предоставлена фраза восстановления: список слов, которые вы можете использовать для восстановления доступа. Запишите её и сохраните в автономном режиме. Это резервная копия ваших ключей, а не просто обычный пароль. Любой, кто получит к ней доступ, сможет завладеть вашими средствами, поэтому поддельные расширения для кошельков пытаются её украсть.
Киберпреступники разместили в разделе «Дополнения» Firefox три поддельных расширения для кошельков, имитирующих Phantom, Jupiter и Bitget. Настоящие кошельки предлагают расширения для других браузеров: Jupiter, например, предлагает расширения для других браузеров. Chrome Храбрый и Edge Расширение Bitget предназначено для Chrome ; а компания Phantom заявляет, что её расширение для Firefox больше не поддерживается .
Вредоносные расширения искали фразы восстановления из 12, 15, 18 и 24 слов, а также закрытые ключи Ethereum и Solana. Они могли считывать поля ввода, обнаруживать вставленный текст и сканировать экраны, отображающие фразы восстановления.
Восстановительная фраза или закрытый ключ — это секретный ключ, принадлежащий владельцу: тот, кто им владеет, контролирует кошелек и может перемещать его активы. Бэкенд варианта Phantom регистрировал захваченные секреты, отправлял их боту в Telegram и автоматически переводил средства на жестко закодированные адреса для выплат. Эти адреса охватывали Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana и Bitcoin. Вариант Phantom мог считывать фразу как при ее вводе во время импорта, так и при ее отображении на экране.
Как оставаться в безопасности
По данным Socket, все три расширения были активны в разделе «Дополнения Firefox» во время анализа, но впоследствии были удалены. Однако, если вы обнаружите одно из этих расширений в своем браузере Firefox, вам следует:
- Удалите расширение. Воспользуйтесь меню с тремя точками рядом с ним и выберите «Удалить» .
- Если вы когда-либо вводили фразу или ключ, создайте новый кошелек на чистом устройстве и немедленно переведите свои активы . Считайте старый кошелек скомпрометированным.
- В будущем устанавливайте кошельки только по ссылке с официального сайта продавца, а не из результатов поиска в магазине.
- Поддельное объявление на Phantom запрашивало доступ к данным на всех веб-сайтах и не содержало политики конфиденциальности. Это тревожные признаки, на которые следует обратить внимание.
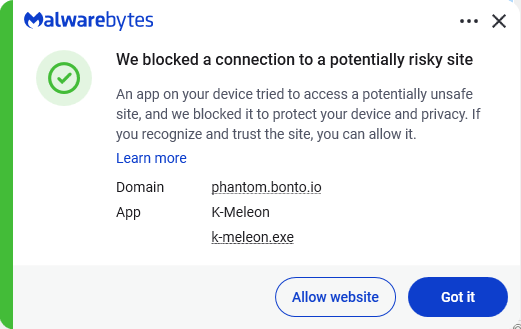
- Используйте современное антивирусное решение, работающее в режиме реального времени и блокирующее вредоносные веб-сайты.
Никогда не вводите фразу восстановления на веб-сайте. Вводите ее только в официальном приложении Wallet при восстановлении. Служба поддержки Wallet никогда не будет запрашивать ее.
МНК
Вредоносные расширения:
- Призрачный имитатор: ID дополнения 3092199
- Имитатор Юпитера: ID дополнения 3092666
- Bitget impersonator: addon ID 3092059
Поддомены:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
IP-адреса:
104.21.34[.]69172.67.155[.]198
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .