Фишинговые кампании, связанные с доставкой посылок, распространяются по всему миру под разными названиями курьерских служб. В Соединенных Штатах сообщения обычно выдают себя за USPS и утверждают, что адрес посылки недействителен или доставка невозможна. Аналогичные сообщения выдают себя за Colissimo и Chronopost во Франции, Correos в Испании, Poste Italiane в Италии и PostNL в Нидерландах.
Детали могут различаться, но цель, как правило, одна и та же: убедить вас посетить поддельный сайт курьерской службы и предоставить личную и финансовую информацию.
Поддельное электронное письмо о доставке от bpost
Недавняя кампания, направленная на клиентов бельгийской почтовой службы bpost, начинается с электронного письма, в котором утверждается, что посылка не может быть доставлена, поскольку не были уплачены таможенные пошлины в размере 4,95 евро.
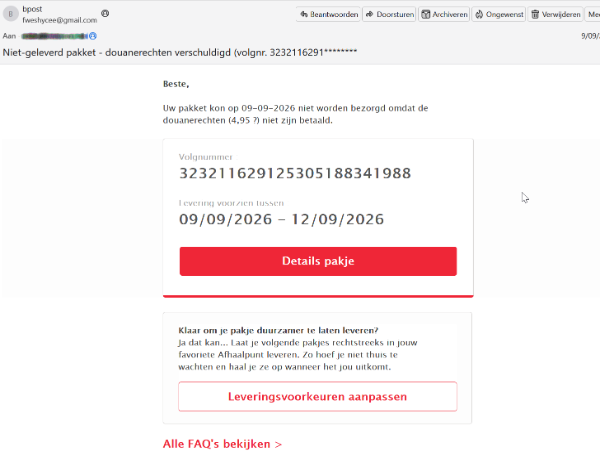
В английском варианте тема и текст сообщения гласили:
Недоставленная посылка — подлежат уплате таможенные пошлины (номер отслеживания 3232116291*******).
Ваша посылка не могла быть доставлена 9 сентября 2026 года, поскольку не были уплачены таможенные пошлины (€4,95).
Сумма достаточно мала, чтобы получатели могли заплатить, не задумываясь. Однако веб-сайт не ограничивается сбором предполагаемой платы. Он запрашивает личную информацию, данные карты и банковские реквизиты.
Как работает мошенничество
Сначала ссылка проходит через сервис сокращения URL-адресов (hxxps://qr[.]paps[.]jp/1GWsa) перед перенаправлением на поддельный сайт bpost. В кампании использовалось несколько поддельных доменов bpost, в том числе:
hxxps://bpost[.]be-pakje-ontvangen-nl-recevoir-colis-fr[.]my[.]id/
bpost[.]center, что соответствует домену, показанному на скриншотах ниже.
На странице копируется фирменная символика bpost и отображаются заявления о безопасности, такие как «Защищенное SSL-соединение», «256-битное SSL-соединение», «Соответствует стандарту SEPA» и «Безопасная оплата». Эти надписи были добавлены мошенниками и не доказывают безопасность страницы или платежной системы.
Мы перевели представленные ниже скриншоты с голландского на английский язык.
На первой странице запрашиваются имя, номер телефона, адрес электронной почты и возраст получателя:
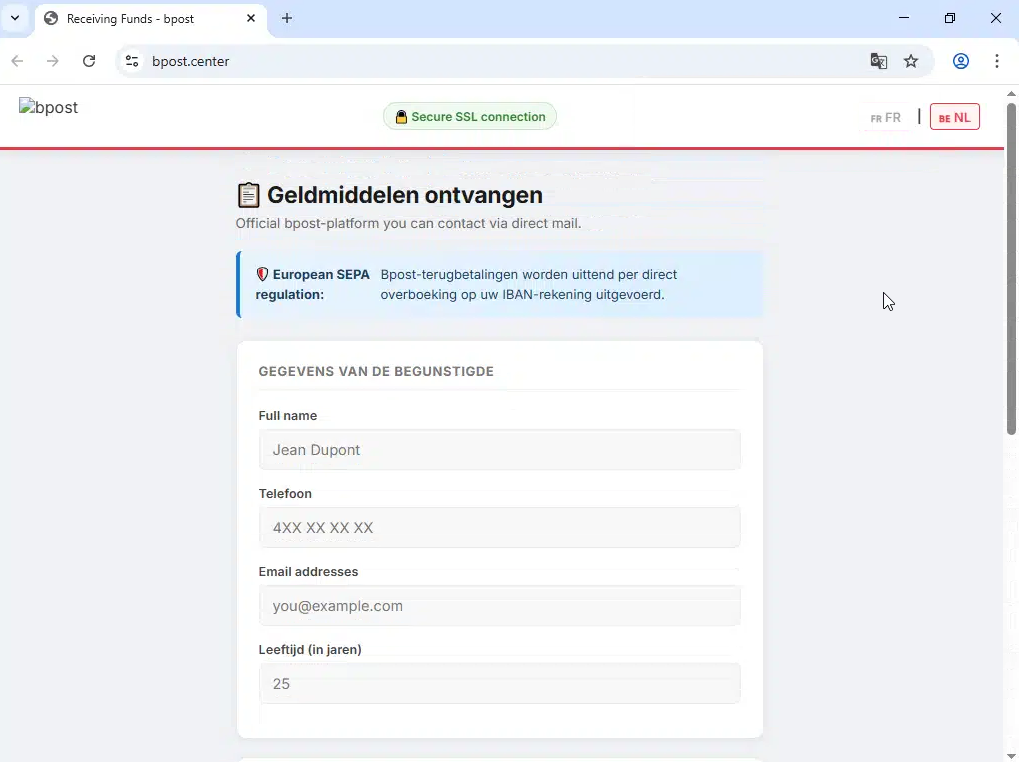
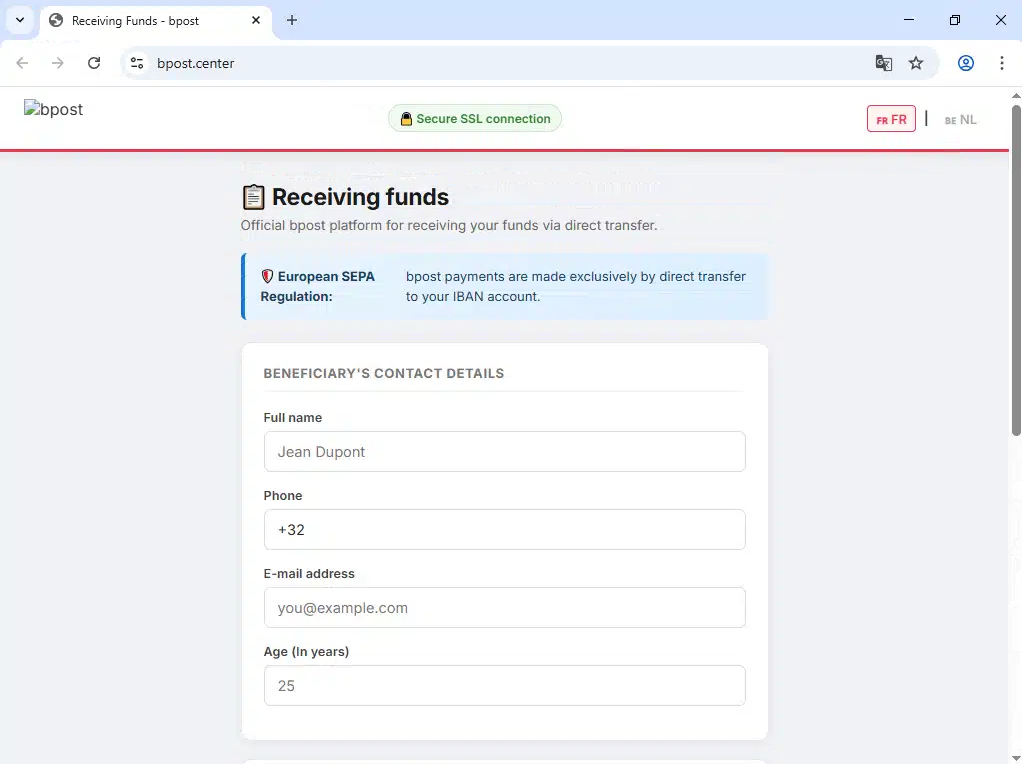
Упоминание о получении средств не соответствует утверждению в электронном письме о необходимости уплаты таможенных пошлин. На следующей странице запрашиваются IBAN, номер карты, срок действия и сумма платежа:
Затем система запрашивает реальную информацию о цели: полные данные карты и банковского счета.
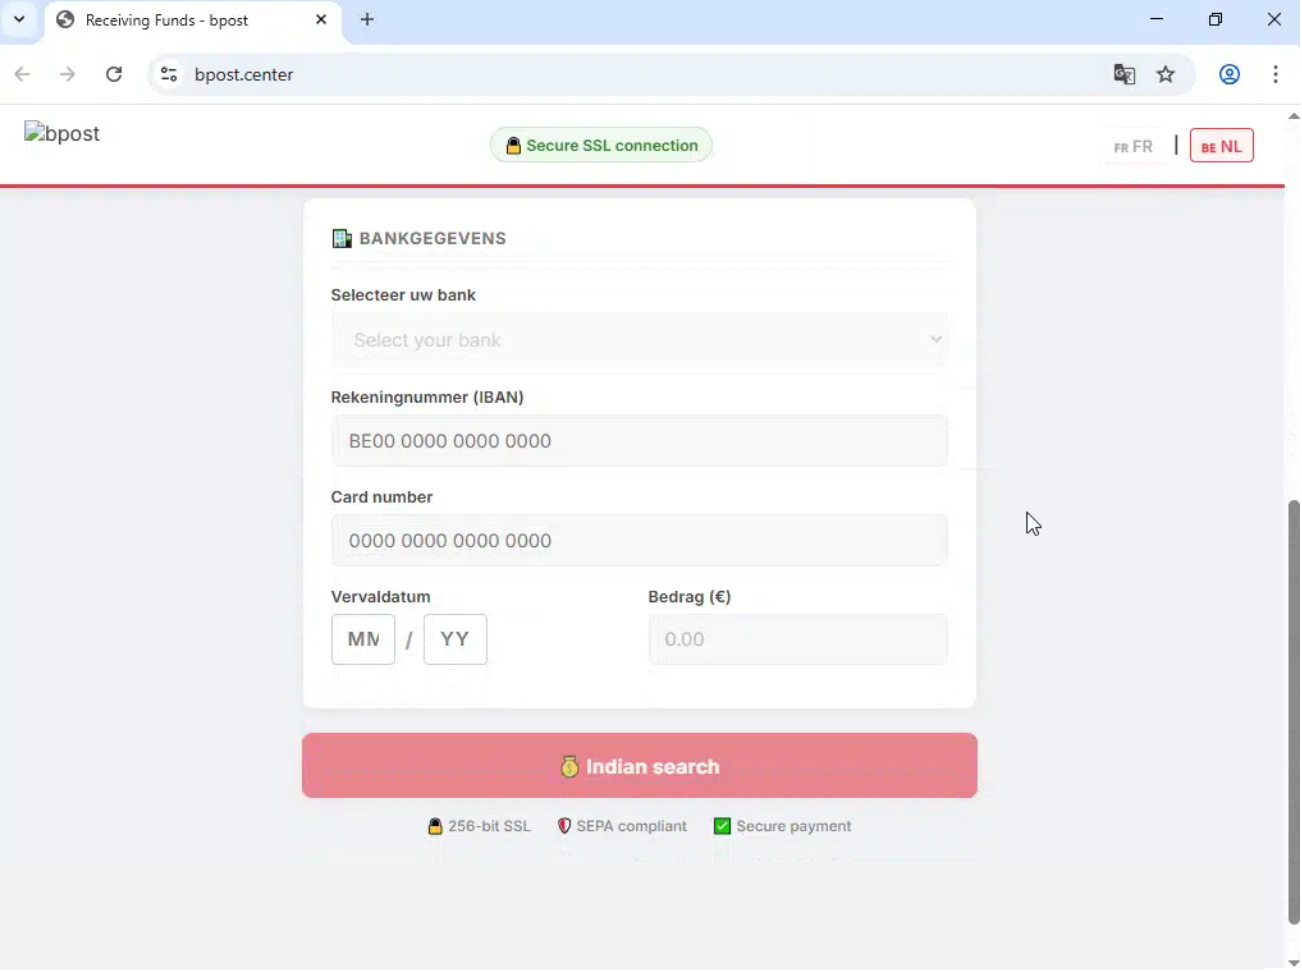
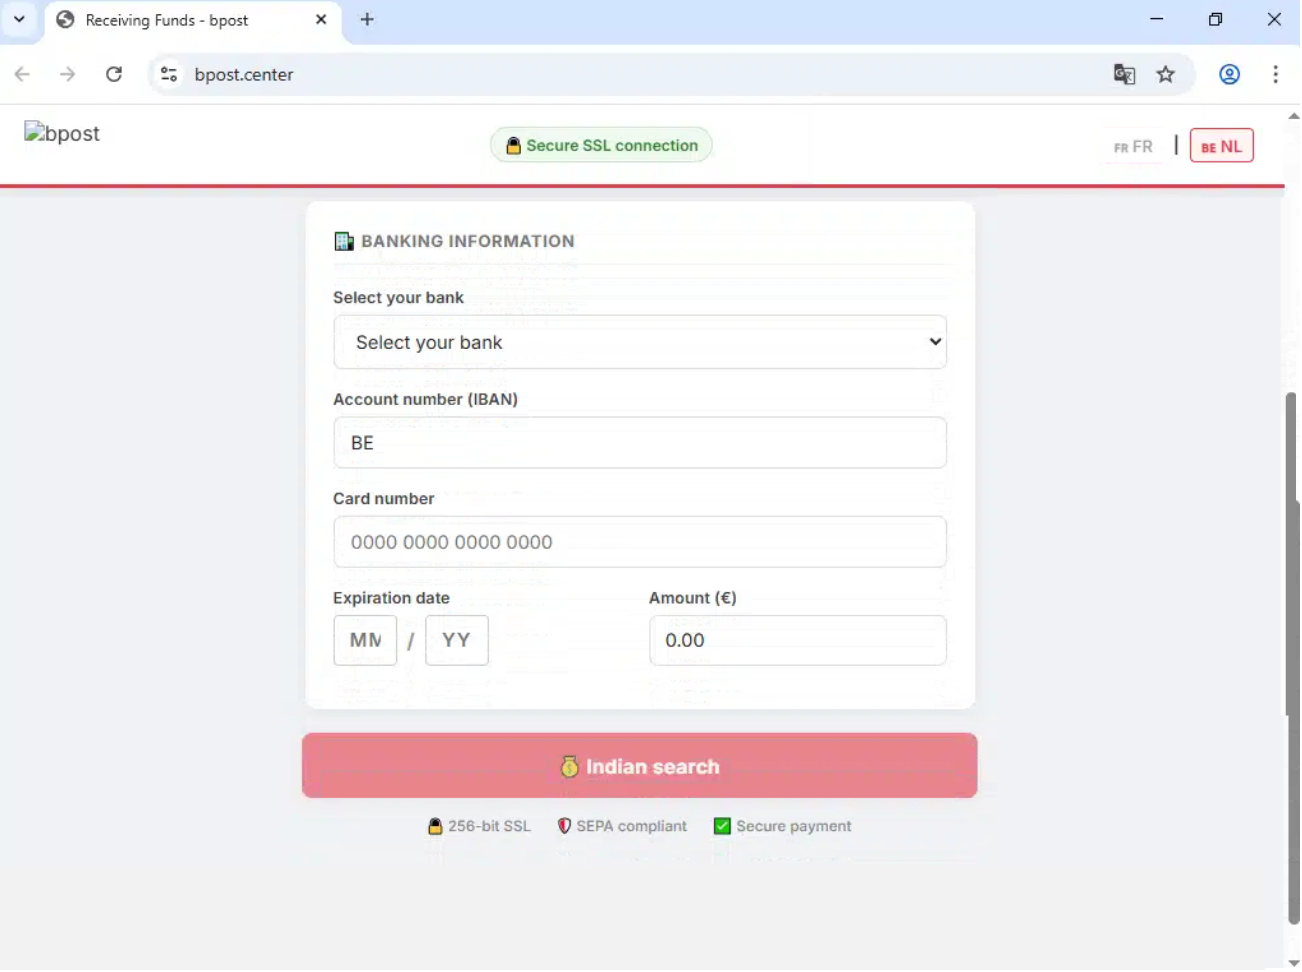
В оригинальной голландской версии была еще одна ошибка: на одной из кнопок было написано «Индийский поиск» вместо «Betaal», голландского слова, означающего «Оплатить». Такие ошибки могут выявить мошенничество, но многие фишинговые страницы созданы достаточно тщательно, чтобы в них не было очевидных опечаток или ошибок перевода.
После отправки данные карты могут быть использованы для мошеннических покупок или проданы другим преступникам. Личная и банковская информация также может быть использована для того, чтобы сделать последующие мошеннические схемы более убедительными.
Как защитить себя
- Проверьте информацию о доставке самостоятельно. Откройте официальное приложение курьерской службы или введите адрес ее веб-сайта в браузере, затем используйте номер отслеживания, чтобы проверить доставку.
- Проверьте отправителя и получателя. В сообщении может использоваться имя курьера, даже если оно отправлено с адреса электронной почты, не имеющего отношения к теме, или содержит ссылку на другой домен.
- Остерегайтесь неожиданных комиссий или возвратов средств. Небольшая сумма или обещанный возврат могут быть использованы для того, чтобы убедить вас предоставить гораздо более ценную информацию.
- Будьте осторожны с запросами на предоставление обширной финансовой информации. Запрос IBAN, а также данных карты следует воспринимать с подозрением, особенно если он якобы связан с небольшой платой за доставку.
Если вы ввели данные своей карты или банковские реквизиты на подозрительном сайте, немедленно свяжитесь со своим банком или поставщиком карты. Заблокируйте затронутую карту, если это позволяет ваше банковское приложение, отслеживайте свои счета на предмет незнакомых транзакций и смените пароль, который вы ввели на этом сайте.
Malwarebytes Отслеживает и блокирует эти рекламные кампании по мере их появления. Если вы не уверены в сообщении, воспользуйтесь функцией Scam Guard — встроенной в Malwarebytes функцией защиты от мошенничества. Windows , Mac , Android , и iOS —Могу проверить это для вас. Вставьте сообщение или ссылку, или загрузите скриншот для мгновенной оценки.
Что-то не так? Проверьте, прежде чем нажимать.
Malwarebytes Guardпоможет вам мгновенно анализировать подозрительные ссылки, тексты и скриншоты.
Доступно в составеMalwarebytes Premium для всех ваших устройств, а также вMalwarebytes для iOS Android.