«Вы приглашены!»
Звучит дружелюбно, знакомо и совершенно безобидно. Но в одной из мошеннических схем, которую мы недавно обнаружили, эта простая фраза используется для того, чтобы обманом заставить жертв установить на свои устройства полноценный инструмент удаленного доступа. Windows компьютеры — предоставляя злоумышленникам полный контроль над системой.
То, что выглядит как обычное приглашение на вечеринку или мероприятие, приводит к незаметной установкеScreenConnect — легального инструмента удаленной поддержки, который тихо устанавливается в фоновом режиме и используется злоумышленниками.
Вот как работает эта афера, почему она эффективна и как защитить себя.
Электронное письмо: приглашение на вечеринку
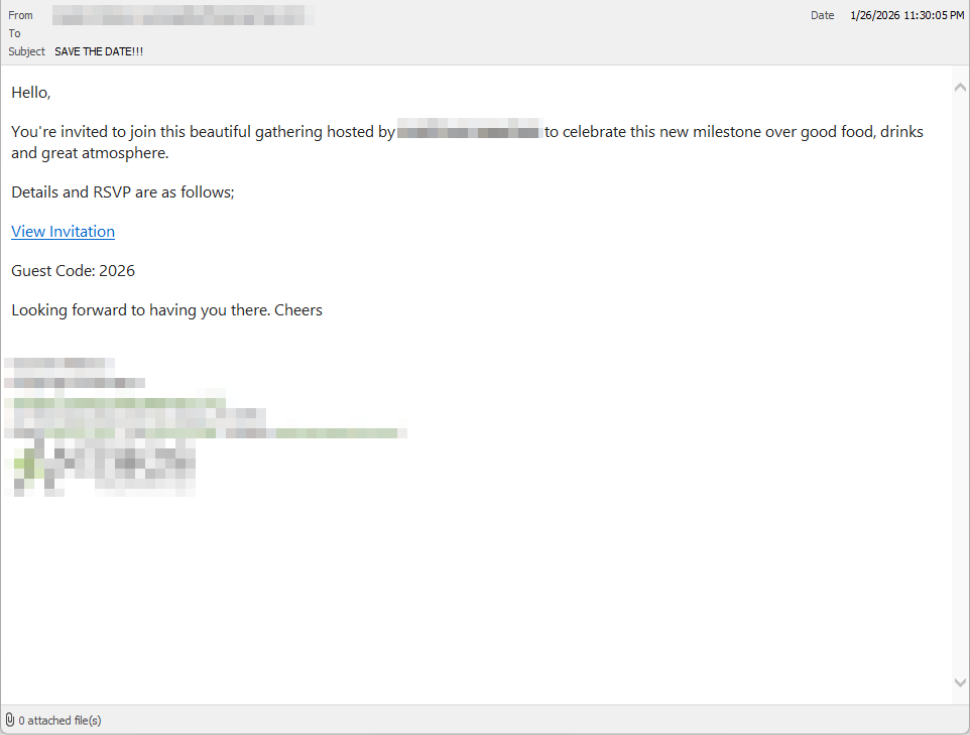
Жертвы получают электронное письмо, оформленное как личное приглашение, часто написанное так, чтобы выглядеть как письмо от друга или знакомого. Сообщение намеренно написано в неформальном и дружеском стиле, чтобы снизить подозрения и побудить к быстрым действиям.
На скриншоте ниже показано письмо, пришедшее от друга, чей почтовый ящик был взломан, но оно могло бы с таким же успехом прийти от неизвестного вам отправителя.
Пока что мы видели эту кампанию только в Великобритании, но ничто не мешает ей распространиться и на другие страны.
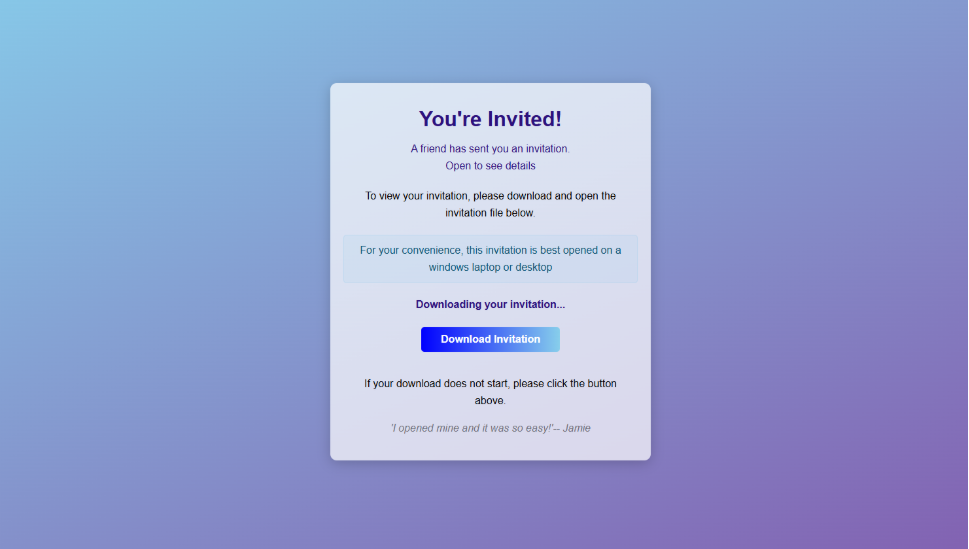
При нажатии на ссылку в электронном письме открывается тщательно оформленная страница с приглашением, размещенная на домене, контролируемом злоумышленником.
Приглашение: целевая страница, ведущая к установщику
Целевая страница в значительной степени ориентирована на тему вечеринки, но вместо того, чтобы показывать подробности мероприятия, она подталкивает пользователя к открытию файла. Ни один из них сам по себе не выглядит опасным, но вместе они удерживают внимание пользователя на файле «приглашение»:
- Смелый заголовок «Вы приглашены!»
- Предположение, что приглашение прислал друг
- Сообщение о том, что приглашение лучше всего просматривать на Windows ноутбук или настольный компьютер
- Обратный отсчет, предполагающий, что ваше приглашение уже «загружается»
- Сообщение, подразумевающее срочность и социальное доказательство («Я открыл свой, и это было так просто!»)
В течение нескольких секунд браузер перенаправляется на страницу загрузки. RSVPPartyInvitationCard.msi
Страница даже автоматически запускает загрузку, чтобы жертва продолжала действовать, не останавливаясь, чтобы подумать.
Этот файл MSI не является приглашением. Это установщик.
Гость: Что на самом деле делает MSI
Когда пользователь открывает файл MSI, запускается msiexec.exe и в фоновом режиме устанавливаетсяScreenConnect Client — легальный инструмент удаленного доступа, часто используемый службами IT-поддержки.
Нет приглашения, формы для подтверждения участия или записи в календаре.
Что происходит вместо этого:
- Бинарные файлы ScreenConnect устанавливаются в папку
C:\Program Files (x86)\ScreenConnect Client\ - Настойчивый Windows Создан сервис (например, ScreenConnect Client 18d1648b87bb3023)
- ScreenConnect устанавливает несколько компонентов на основе .NET
- Нет четких индикаторов для пользователя о том, что устанавливается инструмент удаленного доступа.
С точки зрения жертвы, кажется, что ничего особенного не происходит. Но на этом этапе злоумышленник уже может получить удаленный доступ к ее компьютеру.
После вечеринки: установлен удаленный доступ
После установки клиент ScreenConnect инициирует зашифрованные исходящие соединения с ретрансляционными серверами ScreenConnect, включая уникально назначенный домен экземпляра.
Это соединение предоставляет злоумышленнику такой же уровень доступа, как и удаленному ИТ-специалисту, включая возможность:
- Смотрите экран жертвы в режиме реального времени
- Управление мышью и клавиатурой
- Загрузка или скачивание файлов
- Сохранять доступ даже после перезагрузки компьютера
Поскольку ScreenConnect является легальным программным обеспечением, которое обычно используется для удаленной поддержки, его наличие не всегда очевидно. На персональном компьютере первые признаки часто связаны с поведением, например, необъяснимым движением курсора, самостоятельным windows или процессом ScreenConnect, который пользователь не помнит, что устанавливал.
Почему эта афера работает
Эта кампания эффективна, потому что она нацелена на нормальное, предсказуемое поведение человека. С точки зрения поведенческой безопасности, она использует наше естественное любопытство и выглядит как низкорисковая.
Большинство людей не считают приглашения опасными. Открытие приглашения воспринимается как пассивное действие, подобное просмотру листовки или проверки сообщения, а не установке программного обеспечения.
Даже пользователи, заботящиеся о безопасности, обучены обращать внимание на предупреждения и давление. Дружеское сообщение «Вы приглашены» не вызывает у них тревоги.
К тому времени, когда что-то кажется не так, программное обеспечение уже установлено.
Признаки того, что ваш компьютер может быть заражен
Следите за:
- Загружаемый или исполняемый файл с именем
RSVPPartyInvitationCard.msi - Неожиданная установкаScreenConnect Client
- А Windows Сервис с именем ScreenConnect Client, содержащий случайные символы.
- Ваш компьютер устанавливает исходящие HTTPS-соединения с доменами ретрансляции ScreenConnect.
- Ваша система разрешает домен, используемый для размещения приглашений в этой кампании, xnyr[.]digital.
Как оставаться в безопасности
Эта кампания напоминает о том, что современные атаки часто не проникают в систему — их приглашают внутрь. Инструменты удаленного доступа дают злоумышленникам полный контроль над системой. Быстрое реагирование может ограничить ущерб.
Для физических лиц
Если вы получили такое электронное письмо:
- С подозрением относитесь к приглашениям, в которых вас просят загрузить или открыть программное обеспечение.
- Никогда не запускайте файлы MSI из незапрошенных электронных писем.
- Перед тем как открывать что-либо, проверьте приглашения через другой канал.
Если вы уже щелкнули или запустили файл:
- Немедленно отключитесь от Интернета
- Проверьте наличие ScreenConnect и удалите его, если он есть.
- Запустить полное сканирование безопасности
- Измените важные пароли с чистого, незараженного устройства.
Для организаций (особенно в Великобритании)
- Предупреждение о несанкционированных установках ScreenConnect
- Ограничьте выполнение MSI, где это возможно
- Относитесь к «инструментам удаленной поддержки» как к программному обеспечению с высоким уровнем риска.
- Обучите пользователей: приглашения не приходят в виде установочных файлов
Эта мошенническая схема работает за счет установки легитимного инструмента удаленного доступа без явного согласия пользователя. Именно в этом и заключается ее уязвимость. Malwarebytes предназначен для ловли.
Теперь Malwarebytes обнаруживает недавно установленные инструменты удаленного доступа и оповещает вас, когда один из них появляется в вашей системе. Затем вам предоставляется выбор: подтвердить, что инструмент ожидаем и заслуживает доверия, или удалить его, если это не так.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .