

Новая мошенническая схема нацелена на людей, которые публикуют контент. Chrome расширения.
Мошенничество проявляется в виде официального на вид «запроса на удаление из базы данных авторских прав», в котором утверждается, что ваше расширение вот-вот будет удалено. Chrome Интернет-магазин и что у вас есть 48 часов на подачу апелляции.
Это даже выглядит как персонализированная страница. После того как вы введете идентификатор своего расширения для «подтверждения», на странице отобразятся его настоящее название и значок. Но все это — часть фишинговой атаки, цель которой — похитить ваш логин и пароль от Google.
Если злоумышленники получат доступ к учетной записи разработчика, они смогут завладеть расширением, получить доступ к ресурсам разработчика или, возможно, распространить среди пользователей вредоносные обновления.
Что на самом деле происходит
Если вы опубликовали Chrome При удалении вашего расширения вы можете столкнуться со страницей, которая выглядит как официальное уведомление Google, предупреждающее о том, что ваше расширение удаляется за нарушение авторских прав.
На странице вам предлагается ввести идентификатор расширения, после чего отображаются подробные сведения о вашем расширении, номер жалобы и таймер обратного отсчета. Вас призывают войти в аккаунт Google, чтобы подать апелляцию до истечения срока.
Ничего из этого не соответствует действительности. Эта страница не принадлежит Google. Сообщение о нарушении, срок и обратный отсчет являются выдумкой. Цель мошенников — обманом заставить вас ввести свой логин и пароль Google в поддельное окно входа, контролируемое мошенниками.
Самое важное правило, которое следует помнить : подлинные предупреждения о вашем расширении появляются в вашем Chrome Панель управления разработчика интернет-магазина, а не на стороннем веб-сайте.
Почему мошенники заинтересованы в учетных записях разработчиков
Chrome Расширения имеют доступ к браузерам пользователей и могут обновляться автоматически.
Если злоумышленники получат контроль над учетной записью разработчика, они смогут изменить расширение, получить доступ к ресурсам разработчика или, возможно, распространить вредоносные обновления среди существующих пользователей.
Именно поэтому учетные записи разработчиков являются столь привлекательной мишенью, и именно поэтому подобные мошенничества так распространены.
Как выглядит эта афера
Страница размещена на домене, не имеющем никакого отношения к Google. В проанализированной нами версии сайт использовал адрес dmca-chrome-extensions[.]click.
Несмотря на это, компания использует фирменную символику Google и позиционирует себя как « Chrome Центр политики для разработчиков интернет-магазинов.
Сначала на странице запрашивается ссылка или идентификатор вашего расширения. Это выглядит безобидно, и именно поэтому уловка срабатывает.
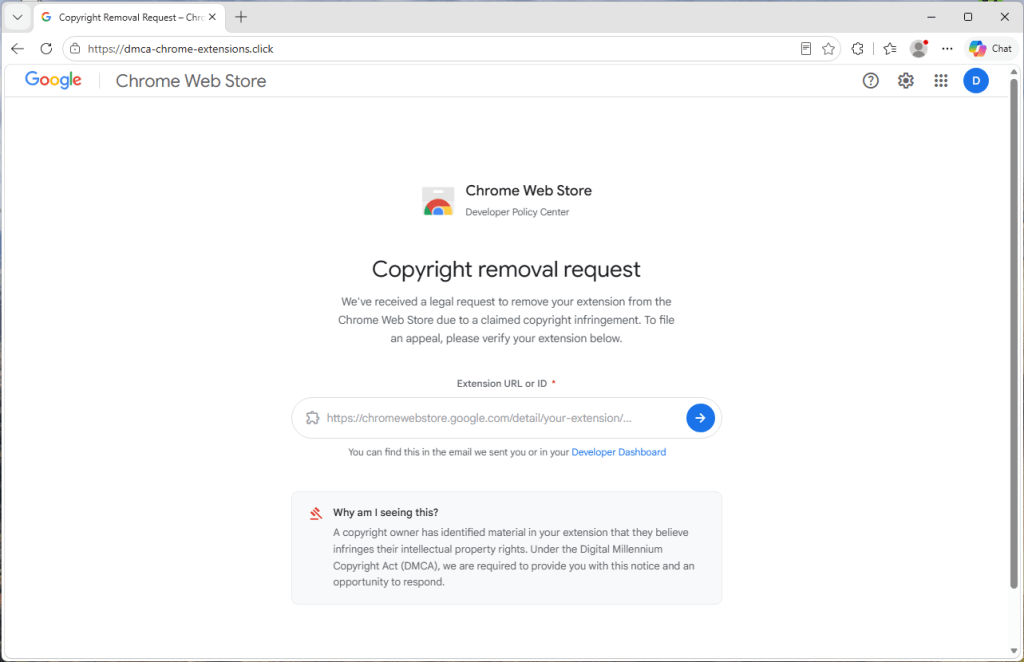
Для большей убедительности в нем используется ваше собственное расширение
После ввода идентификатора расширения на странице на мгновение появляется сообщение «Поиск расширения…», а затем вокруг вашего реального расширения формируется поддельное уведомление о нарушении авторских прав.
Когда мы протестировали мошенническую схему с Malwarebytes Browser Guard В нем отображалось настоящее название нашего расширения, значок и Chrome Объявление в интернет-магазине рядом с ложной жалобой.
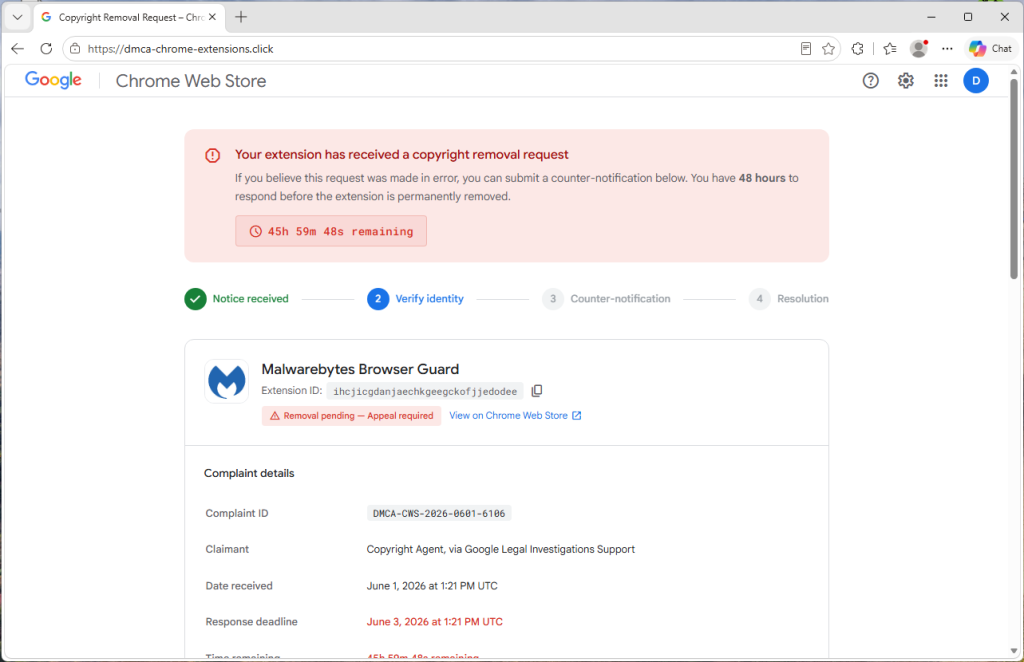
Сайт просто извлекает общедоступную информацию из вашего расширения. Chrome Страница интернет-магазина. Любой может увидеть эту информацию. Мошенники используют её, чтобы придать поддельному объявлению видимость легитимности.
Все остальное — выдумка.
Номер жалобы, «дата получения», 48-часовой срок, таймер обратного отсчета и хронология событий генерируются самой мошеннической страницей.
Обратный отсчет нужен для того, чтобы подстегнуть вас
Красный предупреждающий баннер сообщает, что ваше расширение будет навсегда удалено, если вы не предпримите необходимые действия в течение 48 часов, а часы отсчитывают время с точностью до секунды. Весь макет страницы подталкивает вас к одной кнопке: войти через Google, чтобы «подтвердить свою личность» и подать апелляцию.
Этот прием призван создать давление, чтобы вы отреагировали, не успев тщательно проверить информацию.
Поддельное окно входа в систему
При нажатии кнопки «Перейти к подтверждению» откроется окно входа в Google с строкой заголовка, значком замка и адресной строкой accounts.google.com.
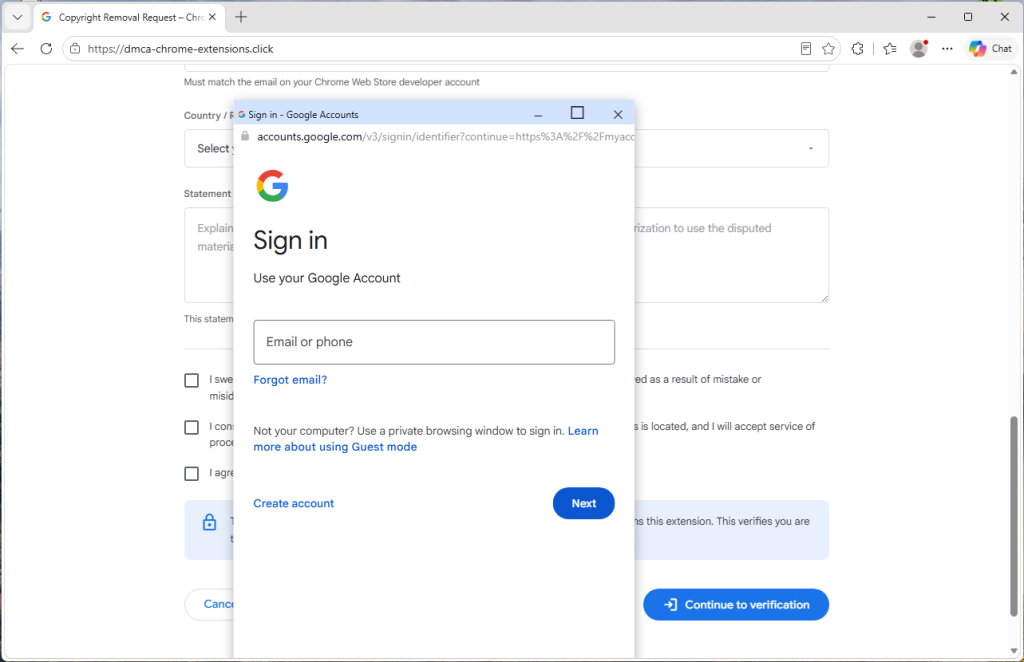
Выглядит как настоящий, но это не так.
Это «окно» на самом деле является частью самой веб-страницы. Замок и адресная строка — это всего лишь графические элементы, стилизованные под настоящее окно браузера.
Мошенники даже подстраивают внешний вид под вашу операционную систему, демонстрируя Mac - в стиле окон на macOS и Windows окна в стиле Windows устройства.
Всё, что вводится в эту поддельную форму входа, отправляется напрямую мошенникам.
Один из признаков заключается в том, что окно не может выйти за пределы страницы браузера. Попробуйте перетащить его к краю экрана — оно остановится у границы браузера. Если свернуть браузер, оно тоже исчезнет.
Самое главное, что в адресной строке вашего браузера по-прежнему отображается адрес мошеннического сайта, а не Google.
Как оставаться в безопасности
Хорошая новость заключается в том, что нескольких простых привычек достаточно, чтобы не попасться на эту аферу.
- Не доверяйте ссылке. Если вы получили предупреждение о вашем расширении, перейдите непосредственно к своему Chrome Проверьте там панель разработчика интернет-магазина.
- С осторожностью относитесь к призывам к срочности. В рамках законных процедур принятия решений не используются обратные отсчеты времени, чтобы подтолкнуть к немедленным действиям.
- Посмотрите на адресную строку. Настоящая страница входа в Google отображается по адресу accounts.google.com в адресной строке вашего браузера.
- Проверьте окно. Если окно входа в систему нельзя перетащить за пределы браузера или оно исчезает при свертывании браузера, скорее всего, это подделка.
- Включите усиленную защиту при входе в систему. Благодаря ключам доступа и аппаратным ключам безопасности украденные пароли становятся гораздо менее полезными для злоумышленников.
- Используйте программное обеспечение для защиты от фишинга и веб-атак. Наш Browser Guard , который также входит в состав Malwarebytes Premium может помочь заблокировать вредоносные веб-сайты и фишинговые страницы до того, как вы введете конфиденциальную информацию.
Это не просто грубо сфабрикованная фишинговая страница. На ней используются реальные данные вашего расширения, имитируется фирменный стиль Google и создается убедительное ощущение срочности.
Если вы получили предупреждение о расширении, не переходите по ссылке и не торопитесь с обратным отсчетом. Перейдите непосредственно к своему расширению. Chrome Проверьте свою заявку в панели управления разработчика интернет-магазина.
Если сомневаетесь, закройте вкладку.
Если вы уже ввели свои данные
Действуйте быстро.
- Незамедлительно измените свой пароль Google с надежного устройства.
- Выйдите из всех активных сеансов в настройках безопасности вашей учетной записи Google.
- Проверьте подключенные приложения и устройства на наличие чего-либо незнакомого.
- Включите двухэтапную аутентификацию, желательно с использованием пароля-ключа или ключа безопасности.
- Проверьте свой Chrome В интернет-магазине вы найдете информацию об изменениях, загрузках или новых версиях, которые вы не публиковали.
Индикаторы компромисса (ИКС)
Домен
dmca-chrome-extensions[.]click
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →









