

Убедительный поддельный сайт имитирует страницу загрузки ChatGPT от OpenAI и заражает посетителей вредоносным ПО, предназначенным для кражи паролей, данных браузера, криптовалютных кошельков и другой конфиденциальной информации.
Сайт, openew[.]app, очень точно имитирует реальный процесс загрузки ChatGPT от OpenAI и предлагает, по всей видимости, официальные настольные приложения для обоих сервисов. Windows и macOS. Вместо этого, Windows Пользователи получают загрузчик вредоносного ПО, крадущего учетные данные, а также Mac Пользователи получают Odyssey Stealer, форк Atomic Stealer (AMOS), известного семейства вредоносных программ для macOS, связанных с кражей криптовалюты.
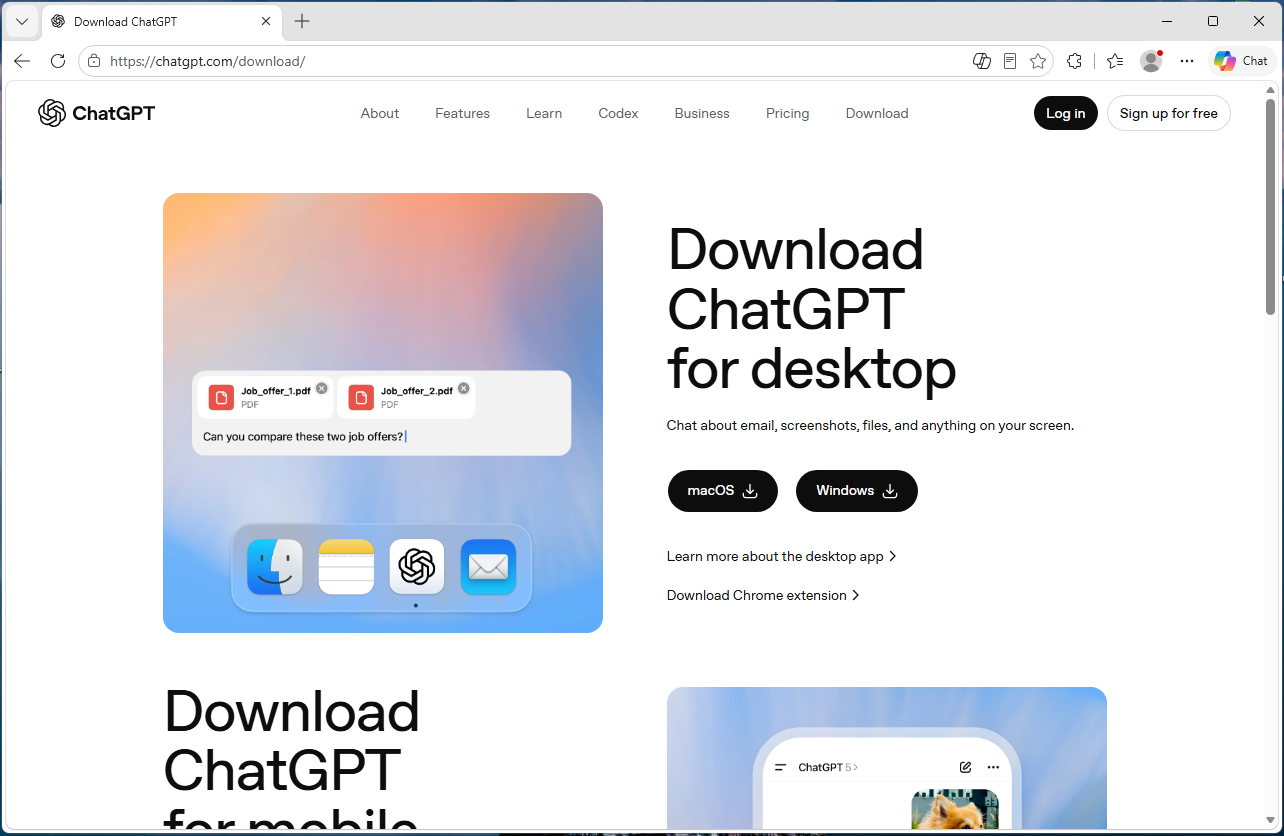
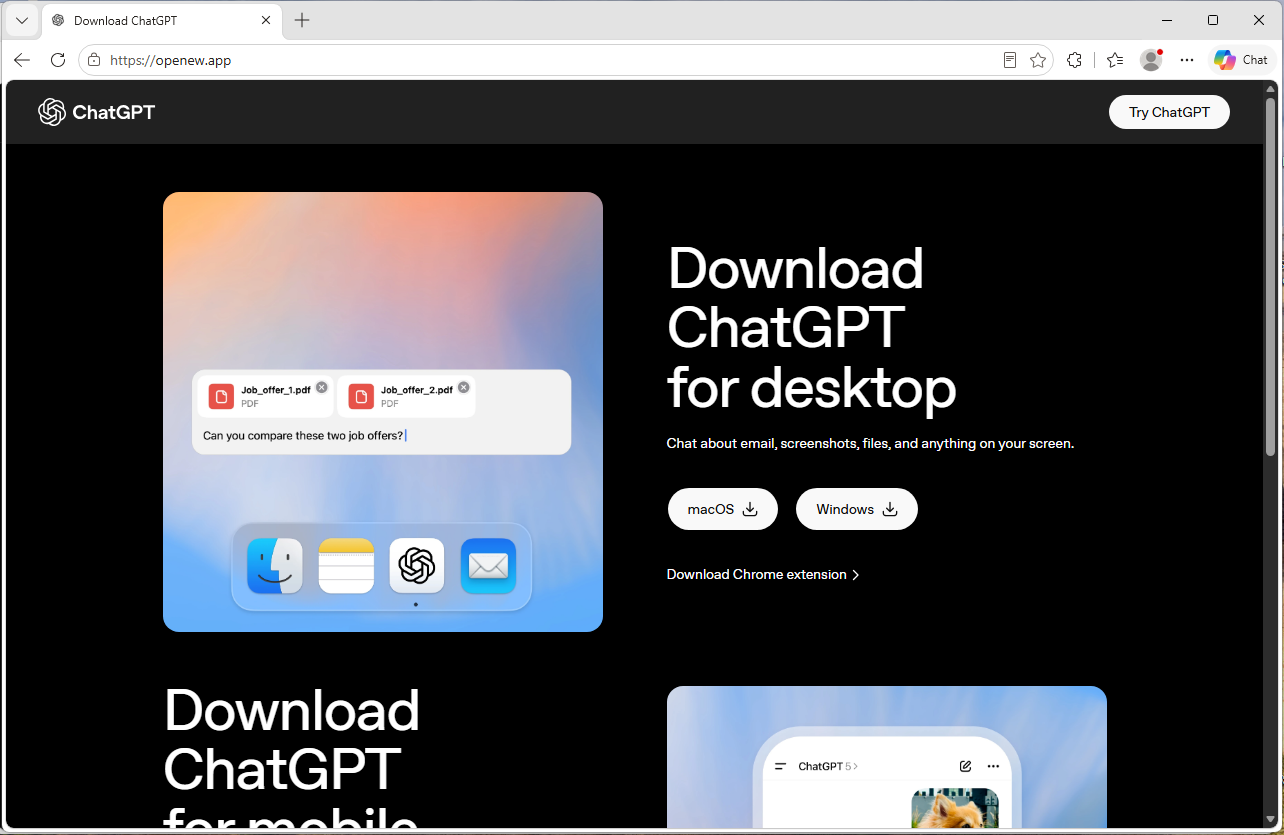
Особенностью этой операции является возможность использования двух платформ. Нажав на кнопку... Windows Загрузка запускает поддельный установщик, который открывает обратный канал доступа к серверу, контролируемому злоумышленником. Нажатие кнопки macOS запускает вредоносное ПО, которое крадет пароли браузера, файлы cookie, сессии Telegram, криптовалютные кошельки и другие конфиденциальные файлы. Оно также пытается заменить легитимные приложения кошельков Ledger и Trezor троянизированными версиями.
Если вы скачали ChatGPT исключительно с официальной страницы загрузки OpenAI или из Microsoft Store, то вы не попали в зону риска. Однако если вы вводили в поисковике запрос «скачать ChatGPT» и переходили по рекламной ссылке или на незнакомый сайт, то, возможно, предоставили злоумышленникам доступ к своим онлайн-аккаунтам, сеансам браузера, сохраненным паролям и, возможно, к своим криптовалютным активам.
Malwarebytes защищает пользователей от этого вредоносного ПО.
Технический анализ
Домен, openew[.]appОн очень похож на реальный интерфейс загрузки ChatGPT от OpenAI. В нем используется темная тема, фирменный стиль OpenAI, знакомый рекламный текст и заметные кнопки загрузки для macOS и других операционных систем. Windows .
Домен верхнего уровня .app находится в управлении компании Google и требует использования соединений HTTPS, благодаря чему в браузерах отображается знакомый значок замка без явных предупреждений о сертификате.
Самая важная деталь — это настройка для двух платформ. Настоящие разработчики программного обеспечения предоставляют отдельные установщики для разных платформ. Windows и macOS, и этот поддельный сайт делает то же самое.
Нажатие на Windows кнопка доставляет Chat_GPT.exe, а при нажатии кнопки «macOS» загружается образ диска, содержащий ChatGpt.dmg.
Он Windows вредоносное ПО
Chat_GPT.exe состоит почти полностью из готовых компонентов. Установщик использует Inno Setup, бесплатный инструментарий с открытым исходным кодом, используемый тысячами легитимных организаций. Windows товары. Внутри находится Electron базовый каркас приложения — тот же фреймворк на базе Chromium, который используется в таких приложениях, как Slack и Discord, — в комплекте со стандартными библиотеками поддержки, общедоступными в рамках проекта Electron.
Когда пользователь запускает программу установки, она создает файлы в папке %APPDATA%\LeronApplication, запускает EApp.exe, и запускает PowerShell с параметрами -ExecutionPolicy Unrestricted -Command -. Тире в конце команды указывает PowerShell читать команды из стандартного ввода, а это означает, что вредоносные инструкции никогда не попадают на диск, где их могли бы обнаружить сканеры. Телеметрия поведения зафиксировала HTTP-трафик на 188.137.246.189 с помощью /laravel.php?api=api&hash=...&message=... конечной точки, наряду с признаками инъекционной активности и сигналами о сохранении в системе и автозапуске. На момент анализа девять из 69 антивирусных движков определили этот файл как вредоносный. Признаки сохранения в системе следует рассматривать скорее как поведенческие приемы, а не как доказательство устойчивой установки, однако общая картина соответствует типичным чертам программ для кражи данных и дропперов: это скорее дешевое, модульное и эффективное решение, чем технически инновационное.
Вредоносное ПО для macOS: Odyssey Stealer (форк AMOS)
Полезная нагрузка для macOS занимает нишу в верхнем ценовом сегменте рынка готового вредоносного ПО. Речь идет о «Odyssey» — форке известной платформы «AMOS», предоставляющей вредоносное ПО как услугу, о которой известно с 2023 года.
Идентификация довольно однозначна. Образец, запущенный в песочнице, соответствует задокументированным моделям поведения Odyssey, унаследованным от его предка AMOS: длинная цепочка AppleScript, передаваемая в скриптовый движок macOS; скрытая попытка проверки пароля с использованием команд службы каталогов macOS; и, в случае неудачи этой скрытой проверки, поддельное окно в стиле macOS с текстом «Введите пароль устройства для продолжения» и знакомым значком замка. Все, что вводит пользователь, проверяется с помощью той же команды. В случае совпадения вредоносное ПО перехватывает пароль пользователя для входа в систему в виде открытого текста.
Далее программа действует по стандартной схеме, характерной для форков «Odyssey» и «AMOS». Она копирует ключевой цепочку macOS, собирает файлы cookie и сохраненные учетные данные из 12 браузеров на базе Chromium, а также из Firefox и Waterfox, и извлекает данные сеансов Telegram. Кроме того, она сканирует 16 каталогов криптовалютных кошельков, включая Ledger Live, Trezor Suite, Exodus, Electrum и Sparrow. Наконец, она ищет в папках «Рабочий стол» и «Документы» файлы с такими расширениями, как .wallet, .seed, .key, и .kdbx. Собранные данные сжимаются во временный архив и отправляются на заранее заданный сервер.
Функция замены кошелька представляет особую опасность
В составе вредоносного кода для macOS есть ещё один компонент, и, скорее всего, именно он оправдывает столь высокую цену. После первоначального хищения данных скрипт загружает троянские версии приложений Ledger Live, Ledger Wallet и Trezor Suite со второго сервера. Затем он пытается удалить легитимные приложения для кошельков и заменить их версиями, подготовленными злоумышленником.
Если пароль пользователя был перехвачен на более раннем этапе цепочки атак, скрипт использует sudo чтобы принудительно выполнить замену. В противном случае используется стандартный rm -rf попытка удаления, которая все же может увенчаться успехом, если приложения установлены в папке, доступной для записи пользователем. В любом случае, когда жертва в следующий раз откроет программу, которая выглядит как ее кошелек, она, возможно, запустит подделку, созданную злоумышленником.
Такое поведение, направленное на взлом кошельков, является характерной чертой ветки Poseidon/Odyssey семейства AMOS и указывает на то, что кража криптовалюты является наиболее вероятной целью.
Сколько стоило строительство
Вот здесь и начинается интерес к аспекту искусственного интеллекта, потому что Windows Цены на услуги, предоставляемые macOS, существенно различаются.
Домен openew.app вероятно, обходится операторам примерно в 15 долларов в год при использовании услуг обычного регистратора. .app Домен по умолчанию требует использования протокола HTTPS, что позволяет операторам легко отображать значок замка в браузере, который пользователи ассоциируют с надежными сайтами. Сама целевая страница представляет собой просто копию настоящей страницы загрузки OpenAI, которую современные инструменты для клонирования могут воспроизвести за считанные минуты.
На Windows С другой стороны, большинство инструментов недорогие или бесплатные. Inno Setup бесплатно. Electron Бесплатно. Файлы поддержки Chromium доступны для скачивания из открытых источников. Серверная инфраструктура, по всей видимости, основана на недорогих инструментах для борьбы с вредоносным ПО и базовом VPS, стоимость которого может составлять всего несколько долларов в месяц. В целом, Windows Первоначальные затраты на организацию этой части операции вполне могли составить менее 100 долларов.
Ситуация с macOS совершенно иная. Сообщается, что Odyssey сдавалась в аренду примерно за 3000 долларов в месяц, оплата производилась в криптовалюте. Для сравнения, Lumma — популярная платформа — предлагает гораздо больше. Windows Infostealer, часто рассматриваемый как аналогичный продукт, исторически рекламировал начальные тарифы по цене около 250 долларов в месяц.
Такая разница в цене говорит о многом. Операторы явно верят в успех. Mac Инфекция стоит гораздо больше денег, чем обычная. Windows инфекция.
Вероятная причина проста: Odyssey разработан специально для кражи криптовалюты, включая практику замены кошельков, наблюдаемую в этой кампании. Операторы рассчитывают на то, что значительное количество Mac Пользователи владеют криптовалютой.
Вероятно, единственная существенная статья текущих расходов — это привлечение жертв на сайт, и именно здесь брендинг с использованием ИИ становится ценным. Поисковая реклама, SEO-отравление, YouTube Спам и ссылки, распространяемые в сообществах Discord и Telegram, посвященных искусственному интеллекту, могут направлять трафик на поддельные страницы загрузки. Некоторые из этих каналов платные, другие практически бесплатны.
Почему злоумышленники нацелились на бренды, связанные с искусственным интеллектом
Большинство уже существующих программ имеют устоявшиеся привычки загрузки, которые к ним уже сформировались. Если вы хотите Chrome Вы, вероятно, знаете, что нужно зайти в Google. Если вам нужен Photoshop, вы заходите в Adobe. Люди уже знают, где находится настоящий файл для скачивания.
Инструменты искусственного интеллекта отличаются тем, что большинство пользователей устанавливают их впервые, а это значит, что они полагаются на результаты поиска, рекламу и т.д. YouTube Ссылки или публикации в социальных сетях помогают найти страницу загрузки. Это создает идеальную среду для поддельных сайтов.
За последние два года такие продукты, как ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity и многие другие, были запущены или претерпели значительные изменения. Каждый новый релиз вызывает очередную волну пользователей, которые ищут «скачать ChatGPT» или «установить Claude», не зная официального URL-адреса. Именно на этом поисковом трафике и наживаются злоумышленники.
Кроме того, поддельные страницы не должны быть особенно сложными, поскольку страницы легальных продуктов на базе ИИ и так имеют минималистичный дизайн: современная верстка, логотип и большая кнопка загрузки. Openew[.]app соответствует тому, что ожидают увидеть пользователи. Здесь нет корявого английского или назойливых всплывающих окон — только единообразный брендинг, тексты и внушающий доверие значок замка в браузере.
Секрет устойчивости подобных операций заключается в том, насколько легко в них можно менять бренды. Когда приманка в виде ChatGPT перестает привлекать клики, операторы могут повторно использовать ту же инфраструктуру для следующего популярного продукта на базе ИИ. Вредоносное ПО, стоящее за кнопкой загрузки, остается прежним. Меняется только брендинг.
Что могли бы сделать поставщики ИИ
Большинство крупных поставщиков ИИ, включая OpenAI, уже предоставляют официальные каналы для скачивания. Проблема заключается в доступности информации и привычках пользователей. Многие пользователи по-прежнему ищут запрос «скачать ChatGPT», в результатах которого могут встречаться как официальные ссылки, так и неофициальные зеркала, а также откровенно вредоносные сайты.
Крупные потребительские бренды и банки часто проводят активные кампании по защите бренда, направленные против поддельной рекламы и доменов, выдающих себя за другие сайты. Поставщикам ИИ, возможно, следует делать то же самое на более постоянной основе.
Еще одна проблема — доступность. Официальные ссылки на приложения для настольных компьютеров часто спрятаны в меню настроек или на боковых панелях, тогда как поисковые системы работают быстрее и их легче найти. Именно там и поджидают поддельные сайты для скачивания.
Что делать, если вы, возможно, установили поддельное приложение
Если вы недавно установили приложение, позиционирующее себя как ChatGPT, не с официальной страницы загрузки OpenAI или из Microsoft Store, вы, возможно, стали жертвой этой уязвимости. С другого, «чистого» устройства:
- Выйдите из своих важных учетных записей, воспользовавшись опцией «Выйти везде» в каждом сервисе. К ним относятся почтовые сервисы, банковские системы, облачные хранилища, GitHub, Discord, Telegram и криптовалютные биржи.
- Начните с изменения паролей на своей основной электронной почте.
- Обновите все ключи API, ключи SSH и учетные данные для облачных сервисов, хранящиеся на затронутом компьютере.
- Если у вас есть криптовалюта, немедленно переведите средства с помощью отдельного «чистого» устройства. В частности, в macOS не открывайте приложения Ledger Live или Trezor Suite на зараженном компьютере до переустановки операционной системы, так как функция восстановления кошелька могла сработать.
- Отслеживайте банковские счета и платежные карты на предмет подозрительной активности.
- Переустановите операционную систему. Windows В образце было продемонстрировано поведение PowerShell, обеспечивающее управление и контроль, в то время как полезная нагрузка macOS, возможно, перехватила пароль пользователя для входа в систему. Чистая переустановка — самый безопасный способ восстановления.
- Если это рабочий компьютер, немедленно обратитесь в службу ИТ или службу безопасности.
Malwarebytes защищает пользователей от этого вредоносного ПО.
Заключительные мысли
Причина, по которой стоит написать об этой кампании, заключается не в самом вредоносном ПО. Оба типа вредоносных программ уже хорошо задокументированы. Windows Сторона macOS представляет собой стандартный набор, собранный из дешевых и широко доступных компонентов. Сторона macOS, Odyssey Stealer, связана с семейством вредоносных программ AMOS, отслеживаемых с 2023 года.
Более интересна структура операции, связанной с этим вредоносным ПО. Один и тот же поддельный сайт распространяет две разные вредоносные программы, нацеленные на жертв с разным уровнем дохода. Windows Жертвы получают возможность масштабной монетизации за счет кражи учетных данных и файлов cookie. Mac Жертвами становятся более узкоспециализированные и прибыльные объекты кражи криптовалюты, при этом операторы, по всей видимости, готовы тратить тысячи долларов в месяц на разработку инструментов, поскольку прибыль это оправдывает.
Тем, что объединяет обе стороны, является сам бренд AI. В настоящее время названия продуктов AI привлекают огромный поток пользователей, скачивающих приложение впервые, которые пока не знают официальных URL-адресов.
Вот как выглядит зрелая схема доставки. Интерес представляет не сама бинарная файл, а окружающая его цепочка поставок: домен, сертификат, клонированная страница, источник трафика, подписка на вредоносное ПО и инфраструктура для вывода данных. Каждый из этих компонентов дешёв, модулен, легко заменяем и доступен в готовом виде.
А операторы не выбирают между Windows и macOS. Они обслуживают обе платформы с одной и той же страницы, при этом полезные нагрузки настроены под экономические показатели каждой платформы. Когда один бренд, использующий ИИ, перестает привлекать клиентов, они могут просто сменить брендинг и повторно использовать ту же инфраструктуру для следующего популярного продукта.
Ажиотаж вокруг ИИ со временем уляжется. А вот этот набор, скорее всего, останется.
Индикаторы компромисса (ИКС)
Хэши файлов (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Сетевые индикаторы
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250

«Один из лучших комплексов решений для кибербезопасности в мире».
По данным CNET.Прочитать их обзор →









