ClickLock Stealer — это новый модульный вредоносный код для macOS, распространяемый через фишинговые страницы в стиле ClickFix, который может заблокировать доступ жертвы к своему аккаунту. Mac украсть их пароль от macOS, данные браузера и менеджера паролей, криптовалютные кошельки, а затем оставить после себя постоянно действующий бэкдор.
Вредоносная программа была обнаружена исследователями Group-IB . Они назвали её в честь метода распространения ClickFix и её способности блокировать доступ жертвы к сети. Mac если они не выполнят его инструкции, завершив все видимые процессы.
Исследователи обнаружили вредоносный скрипт оболочки, который обычно используется для того, чтобы подтолкнуть пользователей к заражению собственного устройства, и проследили цепочку событий от этого момента. Скрипт сначала отображает поддельную полосу прогресса Cloudflare, что позволяет предположить, что он предназначался для использования в рамках поддельного процесса проверки браузера.
Жертвы попадают на фишинговую страницу, имитирующую процедуру аутентификации Cloudflare или другую поддельную системную утилиту, аналогичную тем, что использовались в кампании «Infiniti Stealer», а также в последующих атаках ClickFix, маскирующихся под приложение Claude или утилиты для очистки системы.
На этой странице пользователю предлагается открыть «Терминал», вставить команду и нажать клавишу «Return», при этом это представляется как обязательный этап «ручной проверки» или как быстрое решение проблемы.
Исследователи поясняют:
«Вредоносное ПО запускает дополнительные модули, которые сканируют систему в поисках различных данных, включая учетные данные браузеров, данные менеджеров паролей, расширения криптовалютных кошельков, файлы настольных кошельков и т. д., и даже использует бэкдор GSocket».
Всё это происходит, пока внимание пользователя отвлекают поддельные изображения Cloudflare.
Бэкдор GSocket использует уязвимости GSocket (сокращение от Global Socket) — набора сетевых инструментов с открытым исходным кодом. Хотя этот набор был разработан для легального удаленного администрирования и тестирования на проникновение, злоумышленники могут использовать его в злонамеренных целях для установления скрытого, постоянного и зашифрованного удаленного доступа к скомпрометированным системам.
Принуждение жертв к раскрытию пароля
Особенно обращает на себя внимание то, как вредоносное ПО заставляет пользователя ввести пароль своей системы macOS.
Во-первых, он отображает убедительный поддельный запрос на ввод пароля macOS, в котором используется реальное имя пользователя жертвы и загруженный значок Apple. Если пользователь вводит свой пароль, он отправляется вместе со всеми ранее похищенными данными на канал Telegram, контролируемый злоумышленниками.
Если пользователь отказывается, вредоносная программа запускает цикл, в ходе которого завершаются ключевые процессы, в том числе Finder, Dock, Терминал, Монитор активности, Консоль, Системные настройки, Spotlight и все основные веб-браузеры. На экране остается только диалоговое окно для ввода пароля, пока жертва не подчинится.
Этот «цикл блокировки» запускается каждые 210 миллисекунд и продолжается до 83 часов или до тех пор, пока пользователь не введёт правильный пароль. В результате система становится практически непригодной для использования, а окно ввода пароля — единственным интерактивным элементом.
Как только похищенные данные отправляются на канал в Telegram, вредоносное ПО начинает удалять свои собственные модули. Однако, в отличие от модулей для кражи данных, бэкдор GSocket остается установленным, обеспечивая злоумышленнику постоянный удаленный доступ к системе.
Это означает, что злоумышленники могут вернуться позже, даже после того, как компоненты программы-похитителя самоудалится, чтобы установить новое вредоносное ПО, украсть больше данных или перемещаться по корпоративной сети, используя VPN или SSH-доступ, уже доступные на скомпрометированной сети. Mac .
Как оставаться в безопасности
Пользователи, использующие macOS Tahoe 26.4 и более поздние версии, будут видетьпредупреждения о возможных атаках ClickFix, однако всем следует сохранять осторожность.
Поскольку ClickFix активно распространяется и постоянно придумывает новые методы, важно оставаться бдительным, дважды подумать, прежде чем следовать неожиданным инструкциям, и обеспечить защиту своих устройств.
- Не торопитесь. Неспешите выполнять инструкции на веб-странице или в диалоговом окне, особенно если вам предлагается запустить команды на вашем устройстве или скопировать и вставить код. Злоумышленники используют ощущение срочности, чтобы обойти ваше критическое мышление.
- Не запускайте команды или скрипты из ненадежных источников. Никогда незапускайте код или команды, скопированные с веб-сайтов, из электронных писем или сообщений, если вы не уверены в надежности источника и не понимаете, к чему приведет данное действие.
- Проверяйте инструкции самостоятельно. Еслина веб-сайте предлагается выполнить какую-либо команду или техническое действие, прежде чем приступать к этому, проверьте информацию в официальной документации или обратитесь в службу поддержки.
- Ограничьте использование функции «копировать-вставить» при вводе команд.Ввод команд вручнуювместо их копирования и вставки может снизить риск непреднамеренного запуска вредоносных программ, скрытых в скопированном тексте.
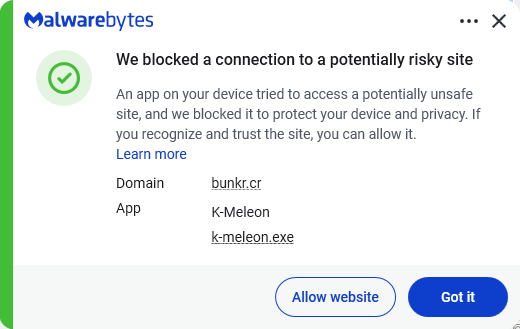
- Обеспечьте безопасность своих устройств. Используйте актуальную информацию в режиме реального времени решение для защиты от вредоносных программ с веб-защитой. Malwarebytes блокирует соединения с небезопасными сайтами, подобными этим.
- Будьте в курсе новых методов атак.Осознание того, что атаки могут исходить из неожиданных источников, помогает сохранять бдительность. Продолжайте читать наш блог!
- Не доверяйте спонсируемым объявлениям в результатах поиска.Любой может их купить и сделать так, чтобы они выглядели достоверно.
Полезный совет: бесплатное расширение Malwarebytes Browser Guard предупреждает вас, когда веб-сайт пытается скопировать что-либо в буфер обмена.
Malwarebytes Продукты обнаруживают и блокируют ClickLock как MacOS.Stealer.ClickLock.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .