Google hat Aktualisierungen für die Chrome Browser, der eine Reihe schwerwiegender Sicherheitslücken behebt.
Das Update enthält Korrekturen für 74 Sicherheitslücken, darunter eine, die derzeit aktiv ausgenutzt wird.
Der stabile Kanal wurde auf 149.0.7827.102/.103 aktualisiert für Windows / Mac und 149.0.7827.102 für Linux, die in den kommenden Wochen ausgerollt wird.
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download startet automatisch. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
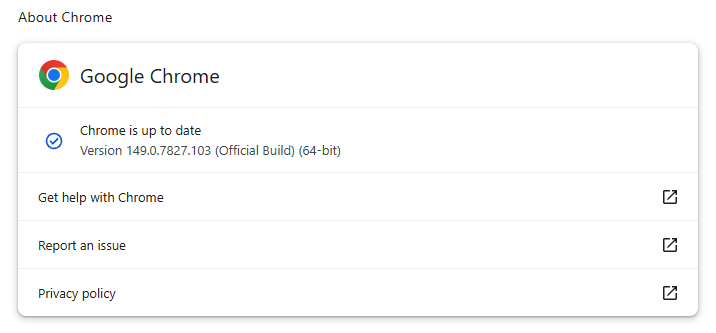
Eine Schritt-für-Schritt-Anleitung zur Aktualisierung Chrome auf allen Betriebssystemen finden Sie auch in unserem Leitfaden.
Technische Einzelheiten
Die Sicherheitslücke, die laut Google derzeit aktiv ausgenutzt wird, ist unter der Kennung CVE-2026-11645 erfasst.
Google beschreibt es wie folgt:
„Lesen und Schreiben außerhalb der Grenzen in V8 in Google Chrome Version 149.0.7827.103 ermöglichte es einem entfernten Angreifer, über eine präparierte HTML-Seite beliebigen Code innerhalb einer Sandbox auszuführen.“
Das bedeutet, dass dieser Fehler gefunden wurde in Chrome Der V8-Motor von Chrome (und andere Chromium-basierte Browser), die JavaScript ausführen.
Eine solche Schwachstelle ermöglicht es einem Programm, außerhalb der ihm zugewiesenen Speichergrenzen zu lesen oder zu schreiben, wodurch Angreifer andere Speicherbereiche manipulieren können, die für wichtigere Funktionen vorgesehen sind. Angreifer könnten in der Lage sein, schädlichen Code im Speicher zu platzieren und das System dazu zu bringen, diesen auszuführen.
In diesem Fall könnte die Sicherheitslücke ausgelöst werden, wenn V8 speziell manipulierte HTML-Inhalte verarbeitet, beispielsweise eine bösartige Website.
Der Ausdruck „innerhalb einer Sandbox“ bedeutet, dass der Schadcode in einer eingeschränkten, abgeschotteten Umgebung ausgeführt wird und nicht direkt auf Ihrem gesamten Computer. Der Code eines Angreifers ist auf den Browser beschränkt, was die Auswirkungen im Vergleich zu Code, der außerhalb der Sandbox ausgeführt wird, verringert. Allerdings verketten Angreifer oft mehrere Schwachstellen miteinander, um schwerwiegendere Kompromittierungen zu erreichen. Der Ausdruck ist also eine Sicherheitsbeschränkung und keine Garantie dafür, dass der Fehler harmlos ist.
Das Update enthält außerdem einige neue Funktionen, wie beispielsweise die Möglichkeit, PDF-Formulare ohne Verwendung einer Erweiterung zu unterschreiben.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →